Обнаружение угроз
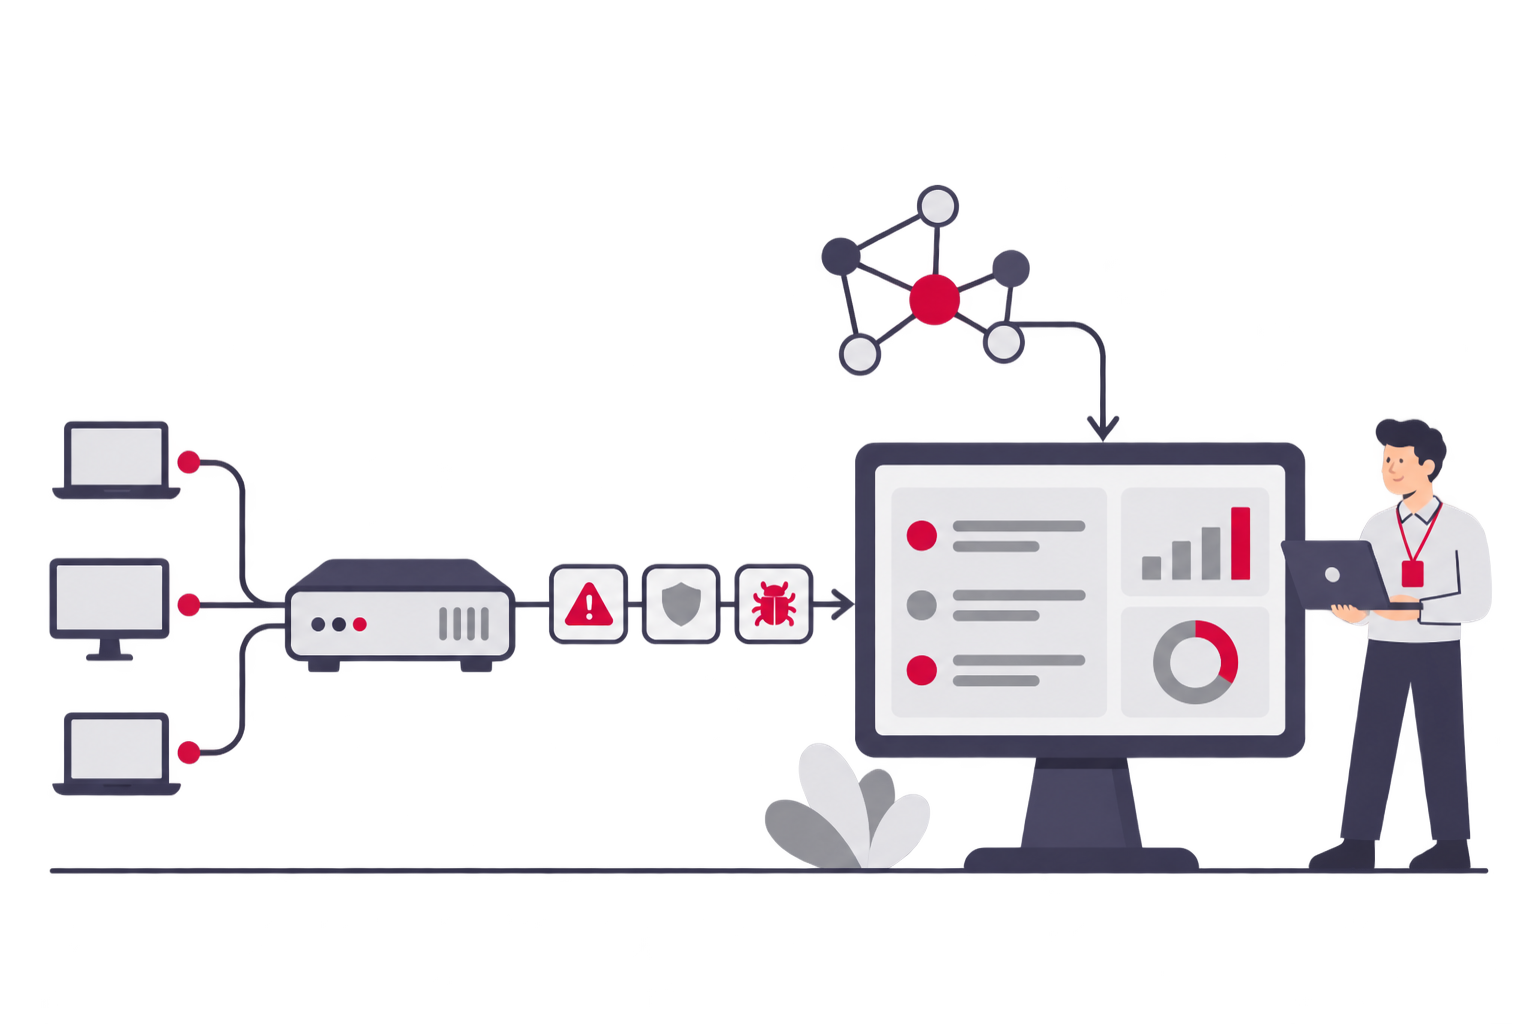
Выявление сетевых атак в реальном времени: эксплуатация уязвимостей, вредоносное ПО, латеральное перемещение злоумышленников.
Анализ трафика
Регистрация сетевых взаимодействий, извлечение передаваемых файлов, полная копия трафика (PCAP) для глубокого анализа.
Расследование инцидентов
Ретроспективный анализ событий, обнаружение скрытых каналов связи, сбор доказательной базы для расследований.
Интеграция с SIEM
Отправка событий в KOMRAD Enterprise SIEM и другие внешние системы, обогащение данными Threat Intelligence.