Добавление группы правил
Для добавления группы правил необходимо выполнить следующее:
-
нажать кнопку «
 » Добавить группу правил»;
-
заполнить появившуюся форму. Состав полей формы зависит от выбранного значения поля «Тип» (рис. 72);
-
нажать «Сохранить».
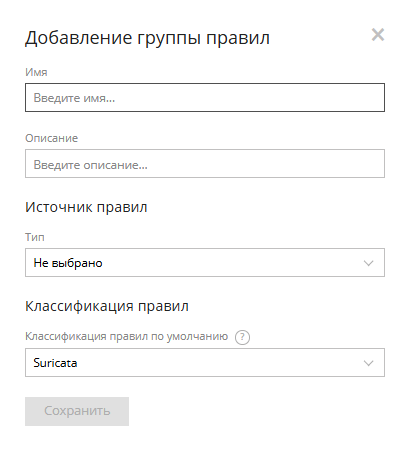
Рис. 72 – Интерфейс добавления группы правил
Форма добавления группы правил содержит поля, описание которых приведено в таблице Таблица 12.
Таблица 12 – Поля формы добавления группы правил
| Поле | Описание | Пример |
|---|---|---|
| Имя | Имя группы | suricata rules |
| Описание | Произвольное текстовое описание | Правила из Git |
| Тип | Возможные значения:; Не выбрано;; Git;; FTP;; SMB;; AM TIP;; ET Open;; Другая группа. | Git |
| Классификация правил по умолчанию | Возможные значения:; Suricata;; AM TIP. | Suricata |
При выборе типа «Не выбрано» создаётся пустая группа правил. Источник правил при этом отсутствует.
При выборе типа «Git» источником группы правил служат файлы с расширением «.rules», хранящиеся в репозитории на удалённом Git-сервере. При этом форма добавления группы правил отображается в следующем виде (рис. 73).
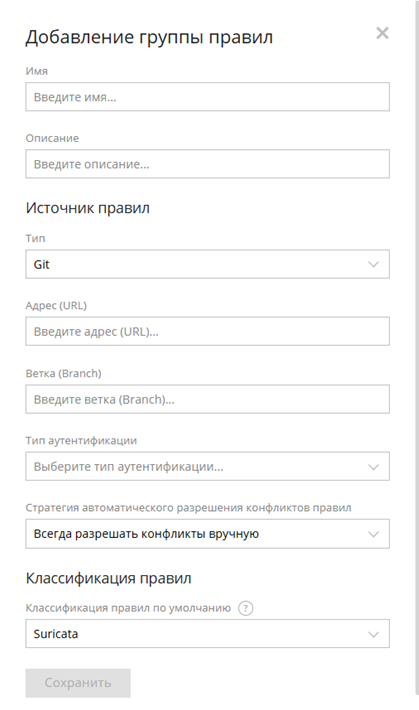
Рис. 73 – Добавление группы правил через Git
В форме появляются дополнительные поля, представленные в таблице Таблица 13.
Таблица 13 – Дополнительные поля формы добавления группы правил через Git
| Поле | Описание | Пример |
|---|---|---|
| Адрес (URL) | Адрес удаленного git-репозитория, в котором хранятся файлы с правилами «.rules». | http://192.168.0.1:3000/ gitea/rules_repo |
| Ветка (Branch) | Ветка git-репозитория, содержащая файлы с правилами. | master |
| Тип аутентификации | Без аутентификации;; Логин-пароль;; По токену; | По токену |
| Стратегия автоматического разрешения конфликтов правил | Всегда разрешать конфликты вручную;; Всегда принимать версию источника;; Всегда принимать версию группы. | Всегда принимать версию источника |
При выборе типа «FTP» источником группы правил служат файлы с расширением «.rules», хранящиеся на удалённом FTP-сервере. При этом форма добавления группы правил отображается в следующем виде (рис. 74).
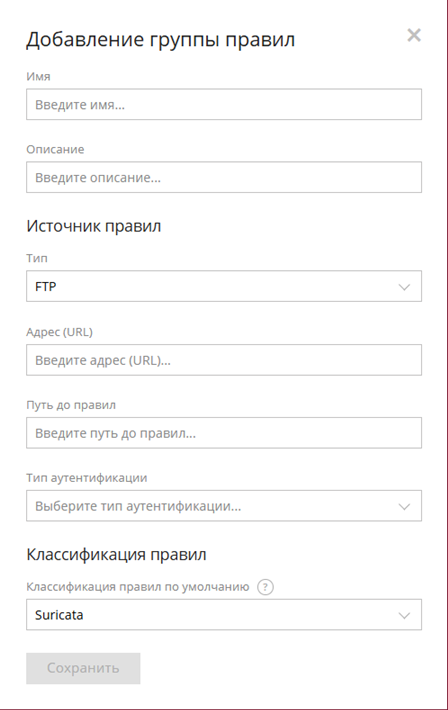
Рис. 74 – Форма добавления группы правил через FTP
В форме появляются дополнительные поля, представленные в таблице Таблица 14.
Таблица 14 – Дополнительные поля формы добавления группы правил через FTP
| Поле | Описание | Пример |
|---|---|---|
| Адрес (URL) | Адрес удаленного компьютера, на котором хранятся файлы с правилами. | 192.168.0.1 |
| Путь | Путь к каталогу с файлами с правилами на FTP-сервере (относительно корневого каталога FTP-сервера). | rules/open |
| Тип аутентификации | «Без аутентификации»;; «Логин-пароль»;; «По токену» | Логин-пароль |
При выборе типа «SMB» источником группы правил будут являться файлы «.rules» с правилами, хранящиеся на удаленном компьютере и загружаемые в eSensor по протоколу SMB. При этом форма добавления группы правил примет следующий вид (рис. 75).
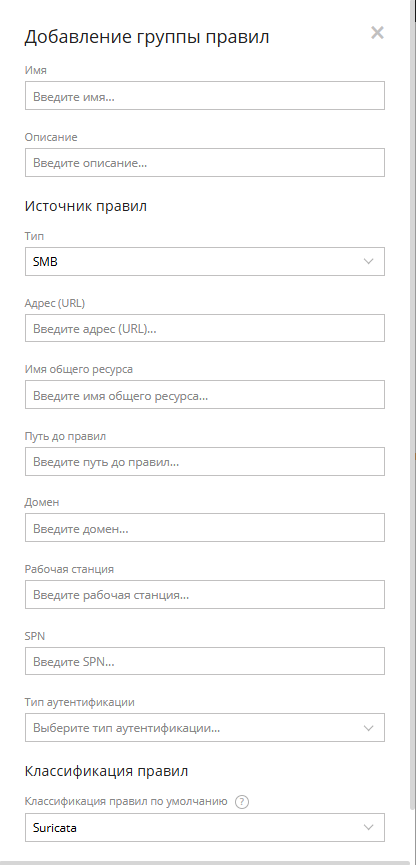
Рис. 75 – Форма добавления группы правил через SMB
В форме появляются дополнительные поля, представленные в таблице Таблица 15.
Таблица 15 – Дополнительные поля формы добавления группы правил через SMB
| Поле | Описание | Пример |
|---|---|---|
| Адрес (URL) | Адрес удаленного компьютера с файлами с правилами. | 192.168.0.1 |
| Имя общего ресурса | Название общего ресурса SMB-сервера. | public |
| Путь до правил | Путь к каталогу с правилами относительно общего ресурса. | rules; соответствует public/rules |
| Домен | Домен. | WORKGROUP |
| Рабочая станция | Наименование рабочей станции. | HOME-PC |
| SPN | Уникальный строковый идентификатор для связи конкретной службы с учётной записью формат: service/hostname[:port]. | cifs/remotehost:1020 |
| Тип аутентификации | Способ проверки подлинности, который система использует для получения доступа к внешнему ресурсу:; «Без аутентификации»;; «Логин-пароль»;; «По токену». | Логин-пароль |
При выборе типа «AM TIP» источником, актуальный набор правил загружается с портала AM Threat Intelligence Portal (AM TIP (https://amtip.ru/)). При этом форма добавления группы правил примет следующий вид (рис. 76).
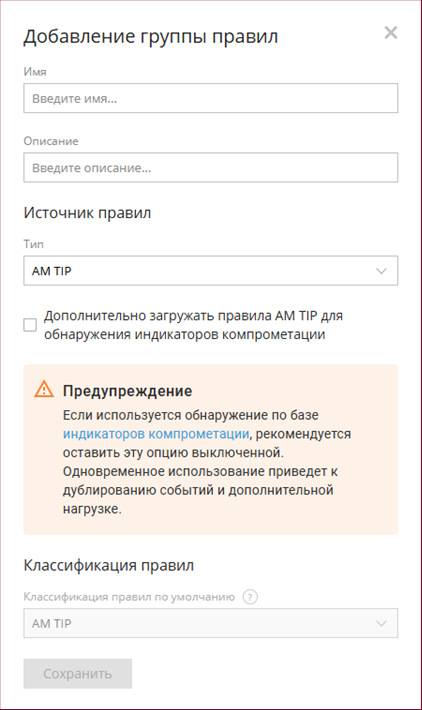
Рис. 76 – Форма добавления группы правил через портал AM TIP
В форме появляются дополнительные поля, представленные в таблице Таблица 16
Таблица 16 – Дополнительные поля формы добавления группы правил через AM TIP
| Поле | Описание | Пример |
|---|---|---|
| Чек-бокс | Дополнительно загружать правила AM TIP для обнаружения индикаторов компрометации | Активирован |
Предупреждение!
Если используется обнаружение по базе индикаторов компрометации, рекомендуется оставить эту опцию выключенной. Одновременное использование приведёт к дублированию событий и дополнительной нагрузке на систему.
Для загрузки правил с портала AM TIP необходим токен пользователя AM TIP, который обладает необходимой лицензией на получение правил. Настройка токена описана в «Общие настройки».
При выборе типа «ET Open», актуальный набор правил Emerging Threats Open (ET Open) загружается с портала (https://rules.emergingthreats.net/open/). При этом форма добавления группы правил примет следующий вид (рис. 77).
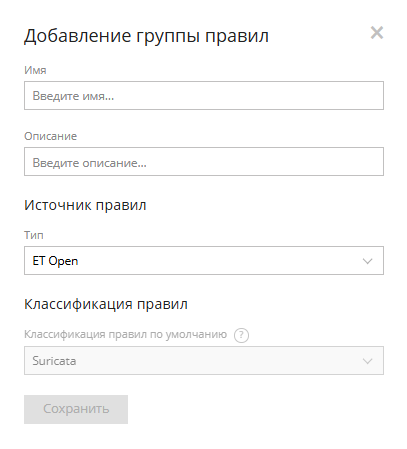
Рис. 77 – Форма добавления группы правил через портал ET Open
При выборе типа «Другая группа» источником группы правил служит другая группа правил. При добавлении таким способом возникает следующая иерархия между группами: добавляемая группа является дочерней по отношению к группе, на основе которой она создаётся.
Это означает следующее:
-
дочерняя группа наследует все правила родительской группы;
-
обновления правил в родительской группе также применяются в дочерней группе.
При выборе типа «Другая группа» форма добавления группы правил отображается в виде, представленном на (рис. 78).
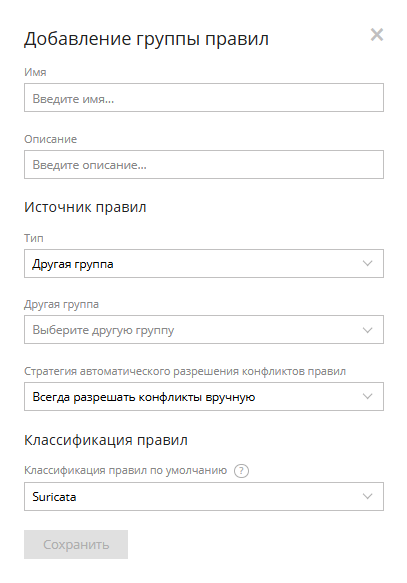
Рис. 78 – Форма добавления группы правил на основе другой группы
В форме появятся дополнительные поля, представленные в таблице Таблица 17.
Таблица 17 – Дополнительные поля формы добавления группы правил при выборе типа «Другая группа»
| Поле | Описание | Пример |
|---|---|---|
| Другая группа | Имя родительской группы. Значение выпадающего списка, состоящего из имен добавленных ранее групп. | parent group |
При загрузке правил через Git, FTP или SMB необходимо выбрать один из доступных способов аутентификации на сервере источника:
-
«Без аутентификации»;
-
«Логин-пароль»;
-
«По токену».
При выборе типа «Без аутентификации» подключение к серверу источника правил будет произведено без аутентификации.
При выборе типа «Логин-пароль» в соответствующих полях необходимо указать учётные данные пользователя имеющего права на скачивание файлов с сервера источника правил (рис. 79).
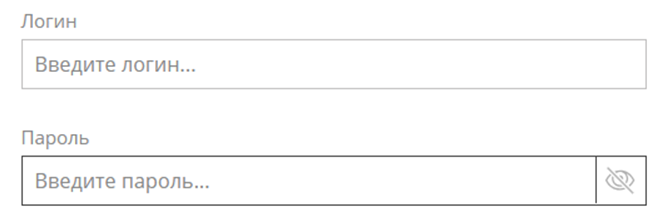
Рис. 79 – Аутентификация по логину и паролю
При выборе типа аутентификации «Токен» необходимо указать токен в соответствующем поле (рис. 80).

Рис. 80 – Аутентификация по токену
После добавления группы, если для нее был указан источник, начнется загрузка правил из данного источника. Статус и другую информацию о загрузке обновлений можно просмотреть на вкладке «История обновлений» («Подменю «История обновлений»»).
При необходимости можно настроить расписание автоматических обновлений групп правил.
В левой части вкладки отображается список добавленных групп правил (рис. 81).

Рис. 81 – Список групп правил
После нажатия на имя группы в правой части страницы отображается интерфейс управления выбранной группой (рис. 82).
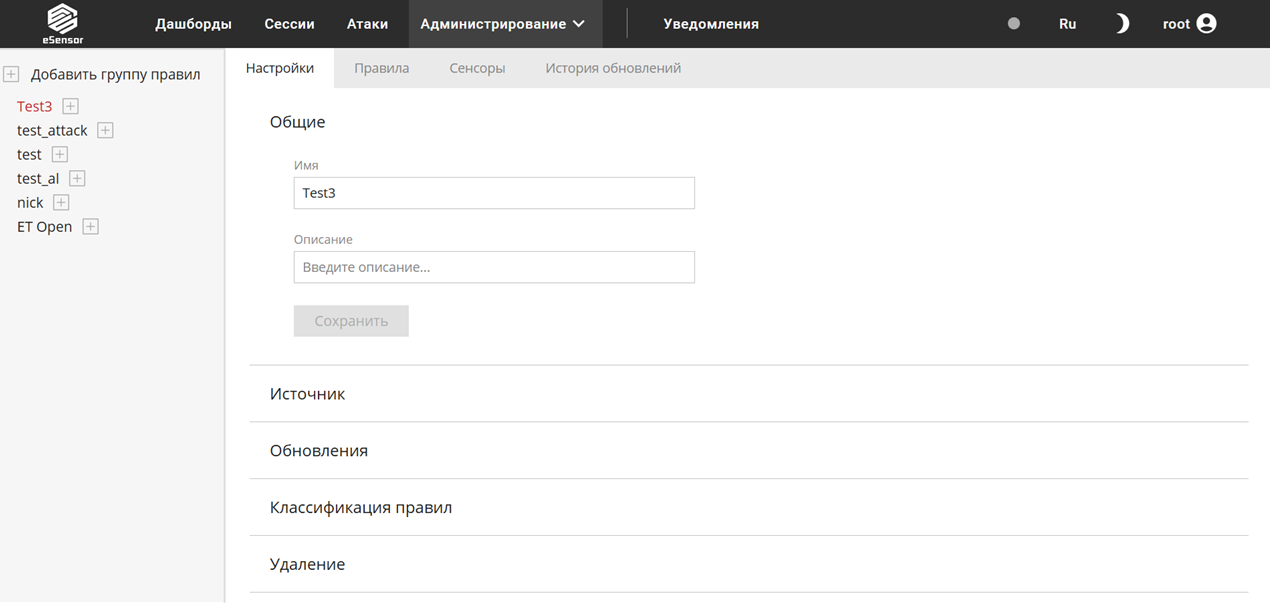
Рис. 82 – Интерфейс управления группой правил
Данный интерфейс состоит из следующих вкладок:
-
«Настройки» – управление настройками группы правил;
-
«Правила» – управление правилами группы;
-
«Сенсоры» – управление сенсорами, использующими группу правил;
-
«История обновлений» – управление обновлениями группы правил.