Подменю «Правила»
Управление правилами группы осуществляется в подменю «Правила» страницы «Администрирование» → «Группы правил» → выбор правила → «Правила» (рис. 91).
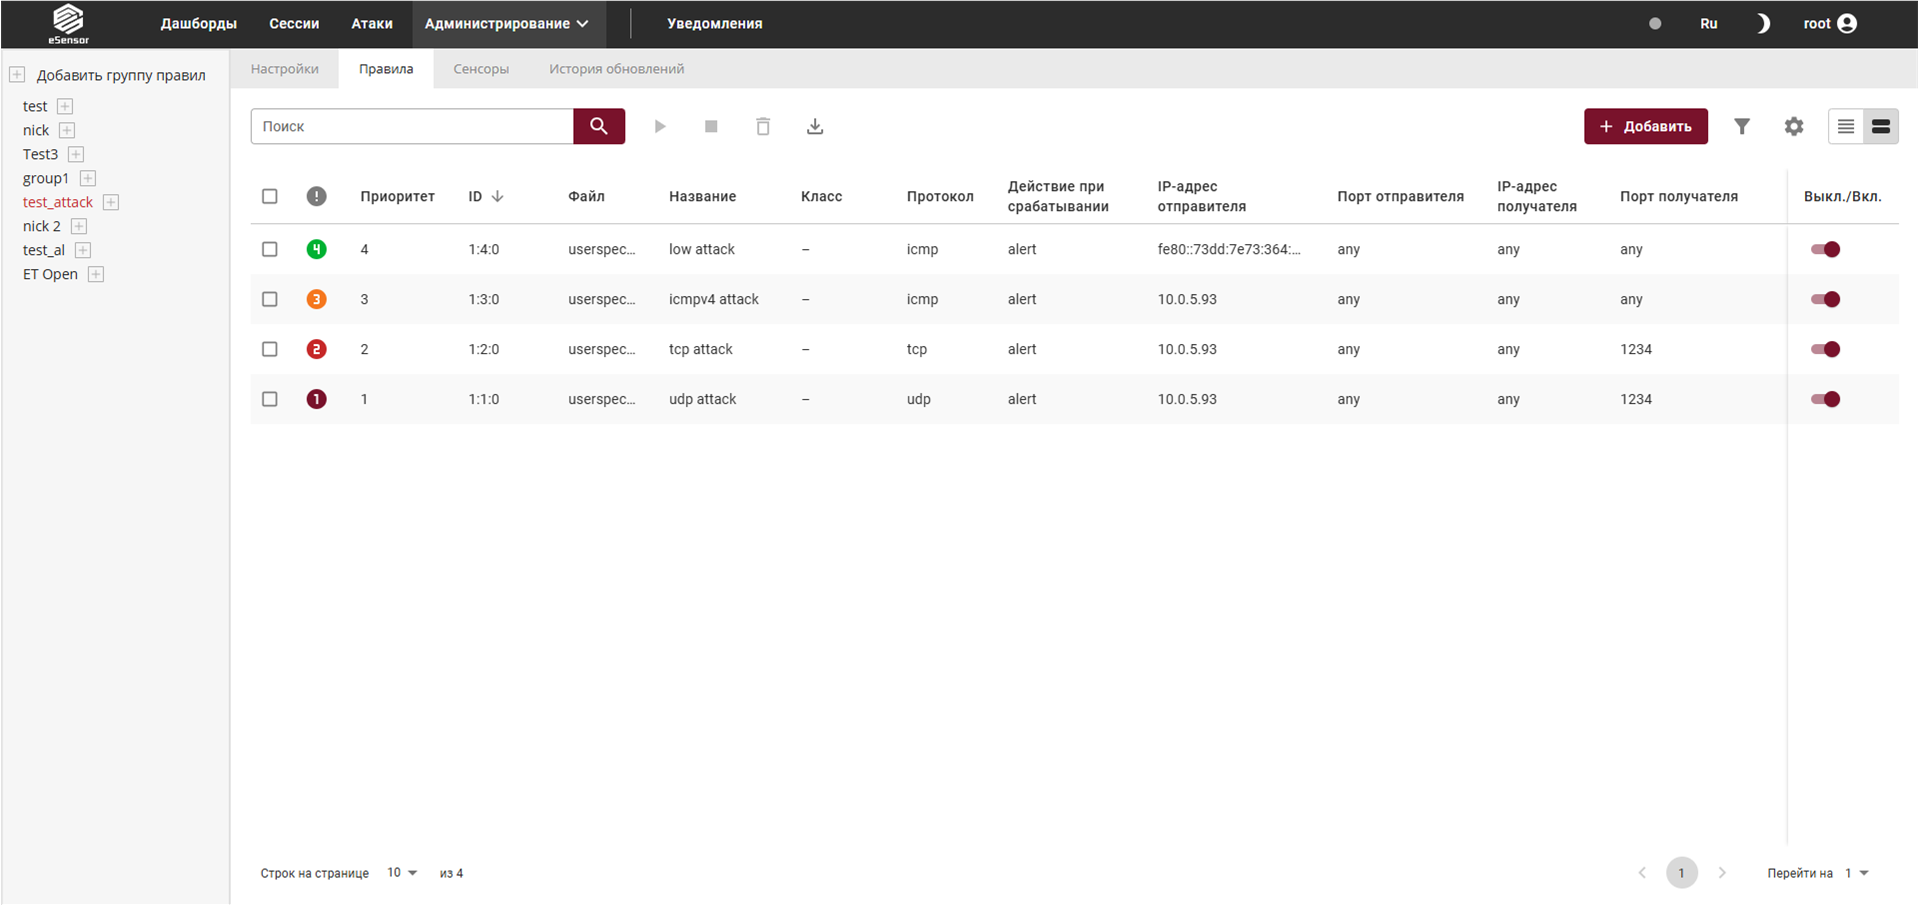
Рис. 91 – Подменю Правила страницы Группа правил
Данная вкладка предоставляет возможность:
-
просматривать таблицу правил группы;
-
настраивать таблицу правил группы;
-
загружать правила из архива;
-
добавлять правила в группу (через редактор правил);
-
переходить к карточке конкретного правила, для просмотра подробной информации о нем и редактирования;
-
включать/выключать правила;
-
удалять правила из группы.
Настройка отображения столбцов таблицы правил (см. «Настройка отображения столбцов таблицы и сортировка данных»).
Для групп правил, источником которых являются типы FTP, SMB, ET Open и AM TIP не предусмотрено создание, загрузку из архива, удаление правил. В интерфейсе окна подменю «Правила» предусмотрено информационное оповещение что ручное изменение не доступно (см. рис. 91).
Внимание!
Чтобы изменения в правилах вступили в силу на сенсорах, использующих данную группу правил, необходимо обновить правила на данных сенсорах (см. «Обновление правил на сенсоре»).
Порядок сортировки таблицы представлен в (см. «Настройка отображения столбцов таблицы и сортировка данных»).
Фильтрация группы правил (рис. 92) предназначена для настройки фильтрации отображаемых данных по заданным критериям. Пользователь может комбинировать условия, чтобы отобрать только те записи, которые соответствуют определённым параметрам.
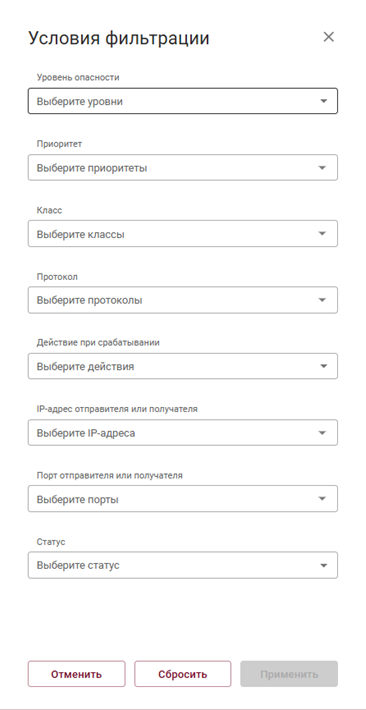
Рис. 92 – Фильтрация группы правил
Фильтрация предусмотрена по полям встречающиеся в текущем наборе правил, пример представлен в таблице Таблица 19. Каждое поле представляет собой выпадающий список с возможностью выбора одного или нескольких значений.
Таблица 19 – Поля элементов фильтрации групп правил
| Поле | Описание | Пример |
|---|---|---|
| Уровень опасности | Фильтр по степени критичности события. Варианты: «Критический», «Высокий», «Средний», «Низкий». | Высокий |
| Приоритет | Фильтр по приоритету правила или события. Варианты: 1,2,3,4. | 2 |
| Класс | Фильтр по классу правила. | |
| Протокол | Фильтр по сетевому протоколу:; TCP, UDP, ICMP | TCP |
| Действие при срабатывании | Фильтр по действию, которое выполняет правило: alert, drop, pass, reject, rejectboth, rejectdst, rejectsrc. | pass |
| IP-адрес отправителя или получателя | Фильтр по IP-адресу узла. | any |
| Порт отправителя или получателя | Фильтр по номеру порта. | any |
| Статус | Фильтр по состоянию объекта:; Вкл, Выкл | Выкл |
В нижней части таблицы отображается информационная строка, показывающая, сколько записей представлено в данный момент с учетом фильтрации и поиска.