Настройка HTTPS
Взаимодействие пользователя с веб-интерфейсами СУС и Pauth осуществляется с использованием протокола HTTPS.
При установке системы автоматически формируются два серверных сертификата:
-
серверный сертификат СУС;
-
серверный сертификат Pauth.
Серверные сертификаты выпускаются с использованием корневого сертификата продукта. Поскольку данный корневой сертификат по умолчанию отсутствует в хранилище доверенных сертификатов браузера, при первом подключении к веб-интерфейсу браузер может отображать предупреждение о невозможности подтвердить доверие к сертификату сервера.
Пример предупреждения при открытии веб-интерфейса в браузере Firefox в ОС Astra Linux Special Edition 1.8.5 приведен на рис. 12.
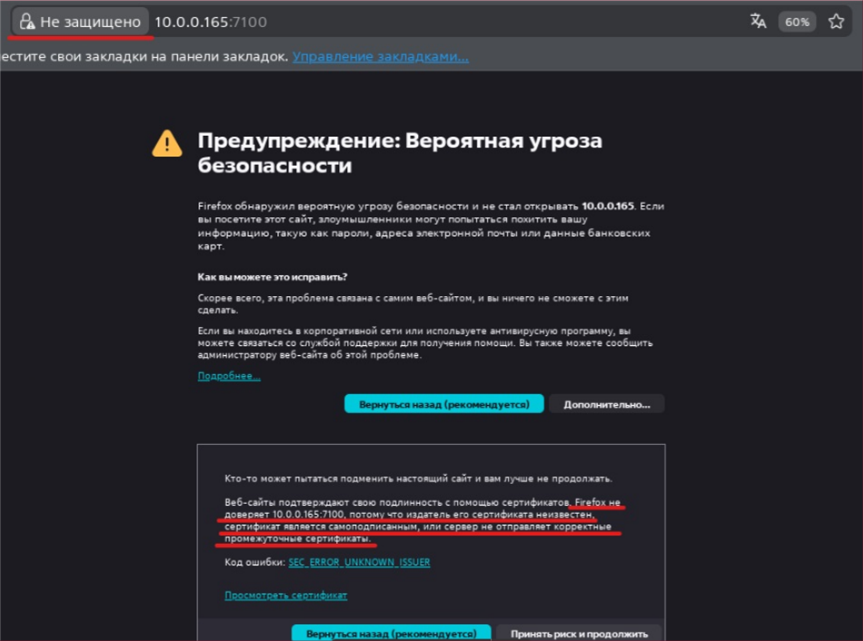
Рис. 12 – Предупреждение браузера о недоверенном сертификате
Установка корневого сертификата
Для исключения предупреждения необходимо добавить корневой сертификат продукта в хранилище доверенных сертификатов используемого браузера.
После установки системы корневой сертификат располагается на узле СУС и Pauth по следующему пути: /opt/echelon/tls/esensor-backend/ca.pem
Для импорта корневого сертификата в браузер Firefox необходимо выполнить следующие действия:
-
Открыть настройки браузера;
-
Перейти в раздел «Приватность и защита»;
-
В подразделе «Сертификаты» нажать кнопку «Просмотр сертификатов...»;
-
В окне «Управление сертификатами» нажать кнопку «Импортировать...»;
-
В окне «Загрузка сертификата» установить параметр «Доверять при идентификации веб-сайтов» и нажать кнопку «ОК»;
-
Нажать кнопку «ОК» в окне «Управление сертификатами»;
-
Обновить страницу веб-интерфейса СУС/Pauth.
После импорта сертификата в браузер следует перезагрузить страницу с веб-интерфейса СУС/Pauth. Предупреждение должно пропасть, а вместо него появиться «замочек».
Имена и IP-адреса серверных сертификатов
Серверные сертификаты СУС и Pauth, создаваемые при установке системы, формируются для следующих доменных имен и IP-адресов:
- доменного имени узла, указанного в параметре:
all.children.esensor_server.hosts файла hosts.yml;
-
localhost;
-
IPv4-адреса узла, на который устанавливаются СУС и Pauth, соответствующего маршруту по умолчанию (default route), если такой адрес был определен при установке;
-
127.0.0.1;
-
127.0.1.1.
После импорта корневого сертификата подключение к веб-интерфейсу без предупреждения о несоответствии сертификата возможно только с использованием доменных имен и IP-адресов, включенных в серверный сертификат.
При обращении к веб-интерфейсу по другому доменному имени или IP-адресу браузер может вывести предупреждение о несоответствии имени узла данным сертификата.
Сертификат для доменного имени или IP-адреса
При необходимости серверный сертификат СУС или Pauth может быть сформирован повторно с добавлением требуемых доменных имен и IP-адресов.
Новый сертификат следует формировать на машине, с которой выполнялась установка системы.
Для формирования сертификата СУС следует перейти в каталог:
esensor/installer_data/tls/http/esensor
Создать закрытый ключ:
openssl genpkey -algorithm RSA -out server-key.pem -pkeyopt rsa_keygen_bits:3072
Сформовать запрос на выпуск сертификата:
openssl req -new -key server-key.pem -out server.csr -subj "/O=Echelon Technologies LLC/CN=esensor_http"
Открыть файл:
esensor/installer_data/tls/http/esensor/server.ext
Добавить требуемые доменные имена и IP-адреса в параметр subjectAltName. Доменные имена указываются с префиксом DNS: а IP-адреса – с префиксом IP:
Выполнить команду:
openssl x509 -req -in server.csr -CA "/home/echelon/esensor/installer_data/tls/http/ca.pem" -CAkey "/home/echelon/esensor/installer_data/tls/http -days 3650 -extfile server.ext
(/home/echelon/ путь следует изменить в соответствии с конкретной машиной).
Выполнить команды (заменяем сертификат сервера для ids-backend): sudo cp server.pem /opt/echelon/tls/esensor-backend/ sudo chmod 0600 /opt/echelon/tls/esensor-backend/server.pem` sudo cp server-key.pem.new /opt/echelon/tls/esensor-backend/
Перезапустить службу СУС:
sudo systemctl restart ids-backend.
Для генерации нового сертификата для Pauth-сервера следует выполнить аналогичную последовательность шагов 1-6, только для pauth-сервера. Вместо esensor/installer_data/tls/http/esensor перейти в esensor/installer_data/tls/http/pauth.