Динамическая маршрутизация (OSPF)
Модуль: OSPFControl
Назначение
Страница Динамическая маршрутизация (OSPF) предназначена для настройки, мониторинга и отладки протокола OSPF на устройстве в пределах одного домена маршрутизации.
Данные страницы
- Общие настройки
- Расширенные настройки
- Настройки интерфейсов
- Диагностика
- Журнал
Вкладка Общие настройки предназначена для просмотра и изменения настроек OSPF. В зависимости от роли маршрутизатора (ABR и IR/BR) меняется наполнение общих настроек.
Вкладка условно поделена на три части: Общие настройки, Настройки зоны маршрутизатора и таблица Зоны.
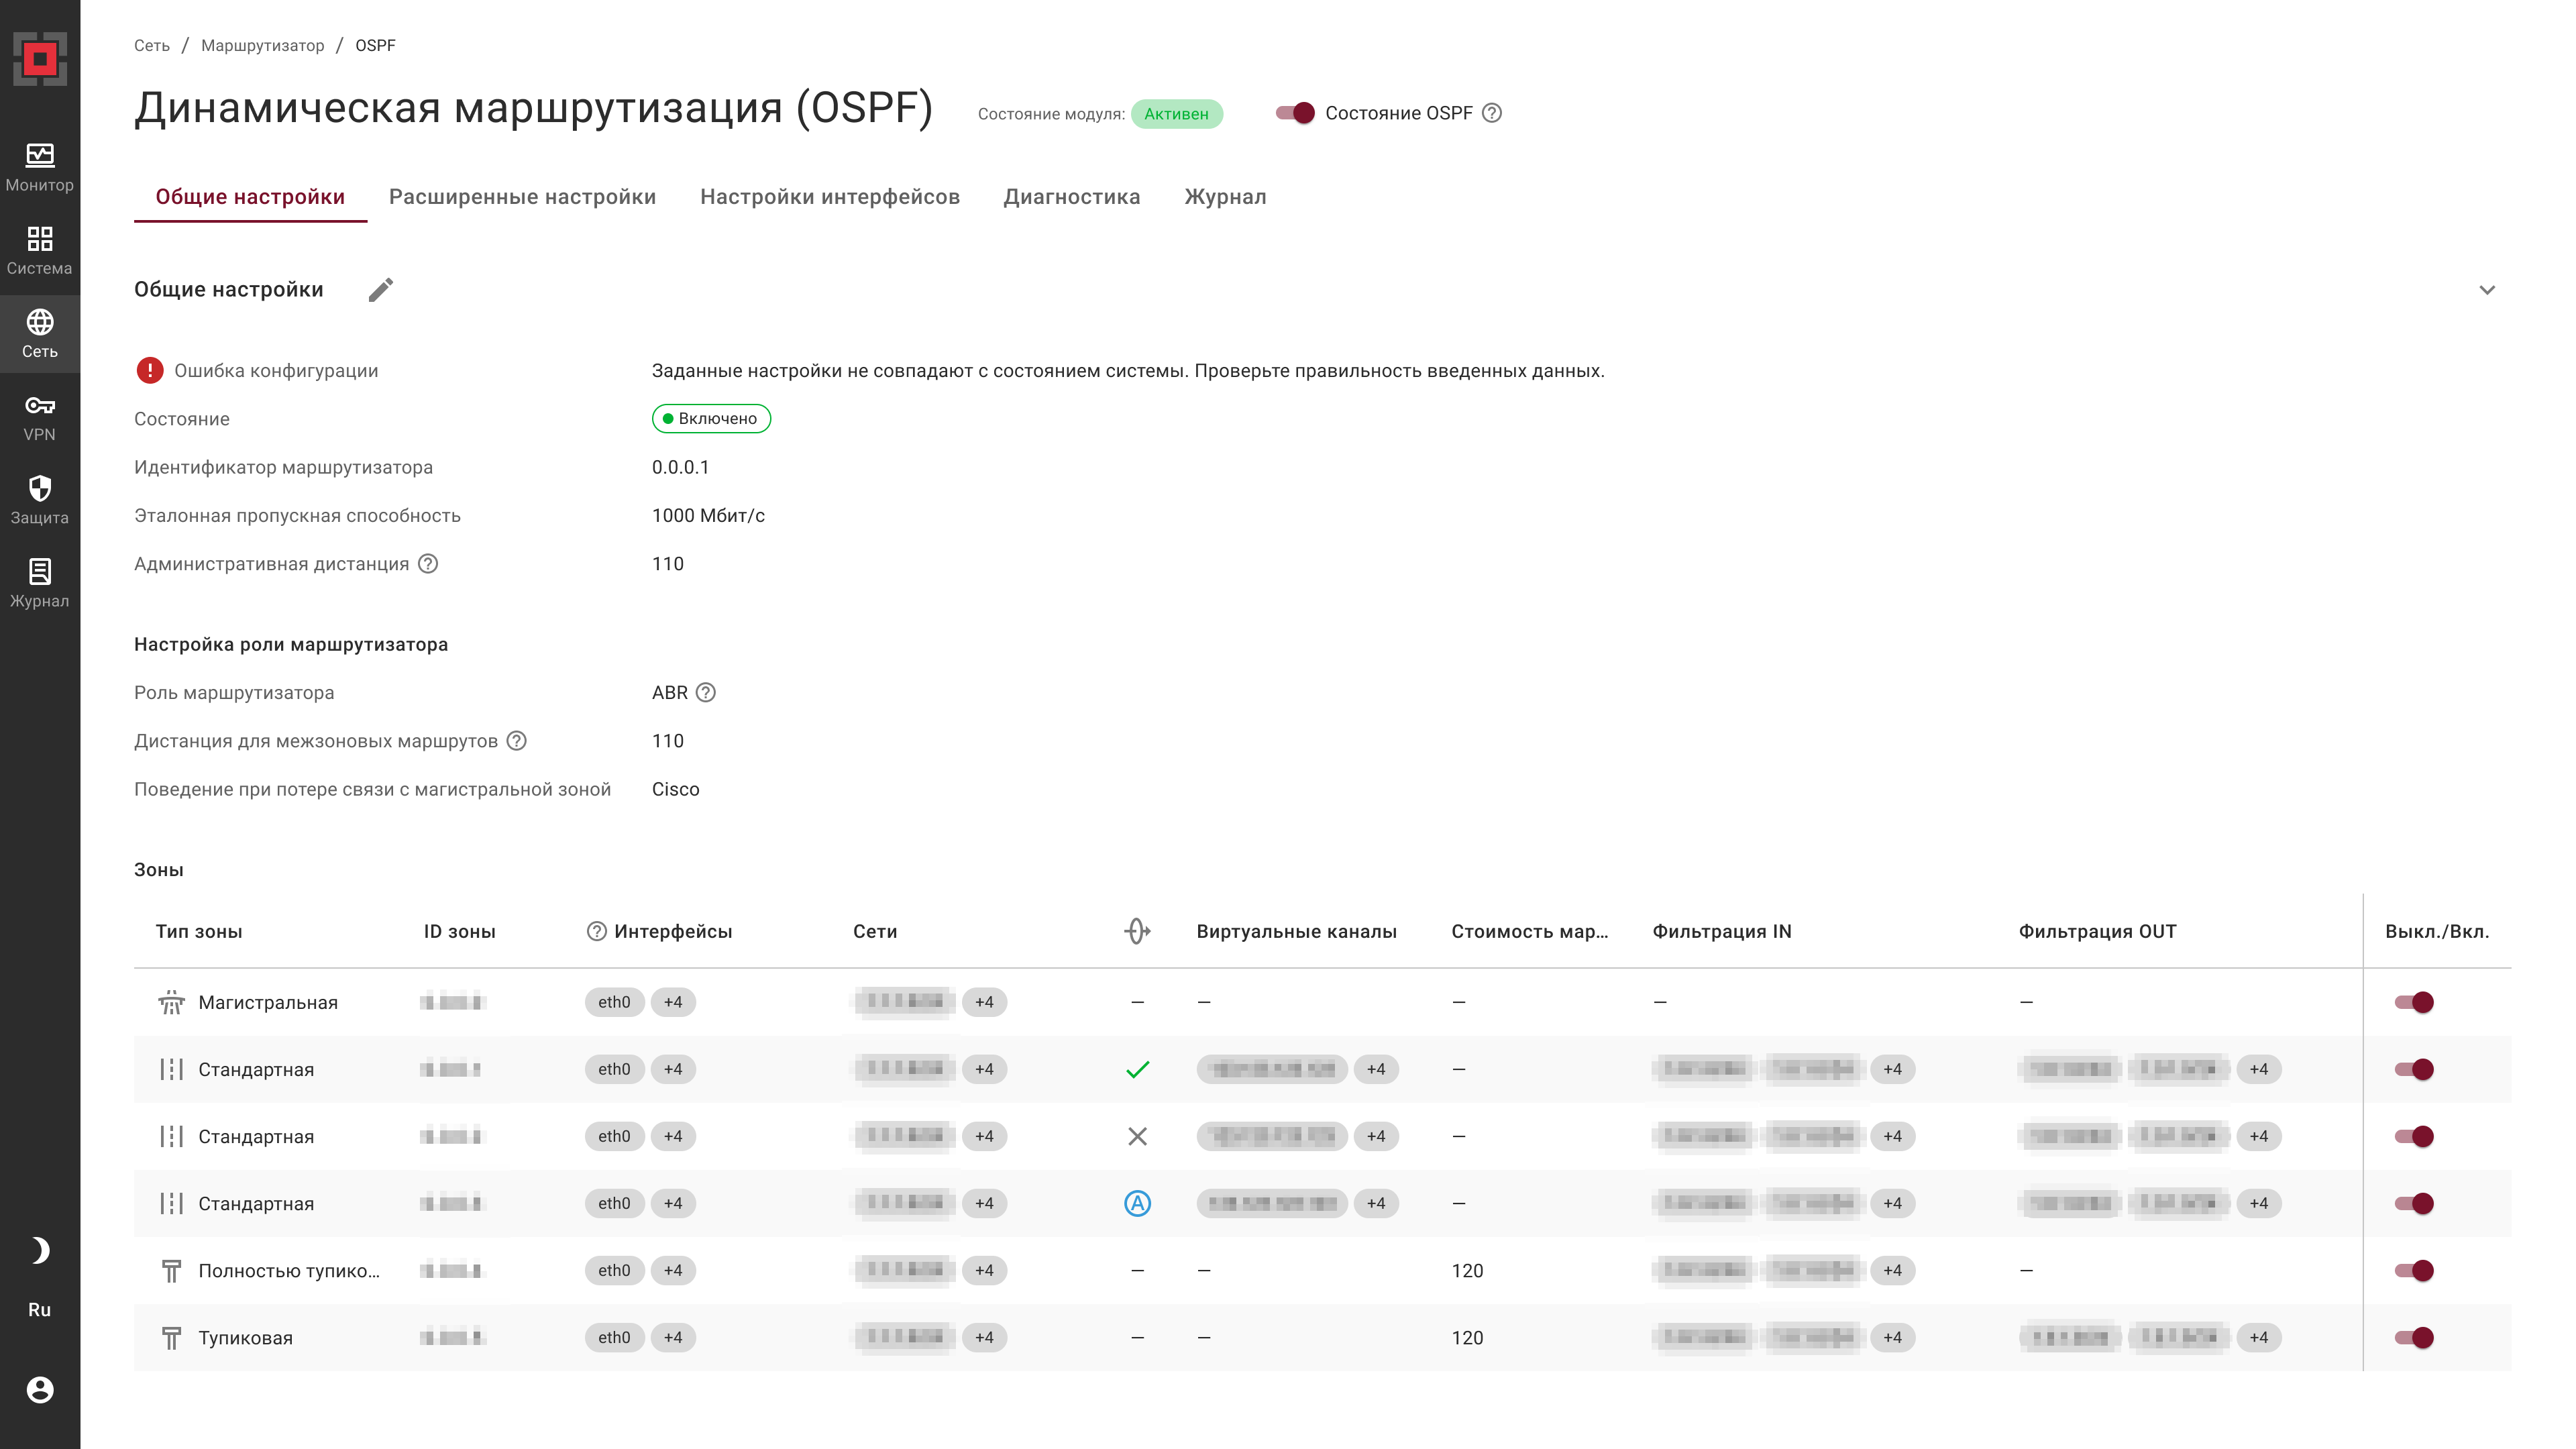
Структура таблицы:
- Общие настройки — общие параметры для ролей
ABRиIR/BR:- Состояние: статус работы OSPF (
ВключеноилиВыключено); - Идентификатор маршрутизатора: уникальный 32-битный идентификатор (обычно в виде IPv4), используемый для идентификации маршрутизатора в домене OSPF;
- Эталонная пропускная способность (auto-cost reference-bandwidth): ключевой параметр в Мбит/с, управляющий автоматическим расчётом "стоимости" (числовым выражением предпочтительности маршрута) интерфейсов. Должна быть одинаковой на всех маршрутизаторах домена OSPF;
- Административная дистанция: степень доверия к маршрутам OSPF. Чем меньше значение, тем выше приоритет.
- Состояние: статус работы OSPF (
- Настройка роли маршрутизатора:
- Роль маршрутизатора: тип устройства по разделению зон:
ABR(Area Border Router) — маршрутизатор обслуживает несколько зон,IR/BR— маршрутизатор обслуживает только одну зону; - Дистанция для межзоновых маршрутов (для роли
ABR): приоритет доверия для маршрутов, полученных из других зон OSPF. Позволяет управлять выбором пути при конфликте маршрутов с другими протоколами; - Поведение при потере связи с магистральной зоной (для роли
ABR): выбор алгоритма обработки потери связи с магистральной зоной/backbone (варианты совместимости:Cisco,IBM,Standard,Shortcut); - Зона (для роли
IR/BR); - Интерфейсы (для роли
IR/BR): имеют более высокий приоритет, чем сети, при задании зоны; - Сети (для роли
IR/BR).
- Роль маршрутизатора: тип устройства по разделению зон:
- Зоны — таблица только для роли
ABR:- Тип зоны: тип области OSPF (
Магистральная,Стандартная,Тупиковая или NSSA,Полностью тупиковая или Полностью NSSA). Тип зоны определяет состав передаваемых LSA и правила распространения внешних и межзонных маршрутов; - ID зоны: уникальный идентификатор области OSPF в формате IPv4-адреса. Для магистральной области используется идентификатор
0.0.0.0; - Интерфейсы: интерфейсы, включённые в область. Имеют более высокий приоритет, чем сети, при задании зоны;
- Сети: IPv4-сети, интерфейсы которых должны быть включены в указанную область OSPF;
- Использование зоны как транзитной: разрешает использовать область для передачи трафика виртуального канала между ABR. Тупиковые области и NSSA не могут использоваться как транзитные для виртуальных каналов;
- Виртуальные каналы: виртуальные соединения OSPF с удалёнными ABR через транзитную область;
- Стоимость маршрута по умолчанию: метрика маршрута по умолчанию, который ABR может анонсировать в тупиковую область или NSSA. Меньшее значение делает маршрут более предпочтительным;
- Фильтрация IN: правило или список фильтрации маршрутов, применяемый к маршрутам при их получении из области;
- Фильтрация OUT: правило или список фильтрации маршрутов, применяемый к маршрутам при их анонсировании в область;
- Выкл./Вкл.: состояние зоны: включена или отключена. При отключении зоны OSPF не обрабатывает её параметры и не устанавливает смежность по относящимся к ней интерфейсам.
- Тип зоны: тип области OSPF (
Если есть ошибки конфигурации, то будут отображаться дополнительные поля: Ошибка конфигурации и Описание ошибки (см. раздел).
Вкладка Расширенные настройки предназначена для настройки таймеров SPF/LSA, поведения при отказах и восстановлении (устойчивость, Graceful Restart), импорта внешних маршрутов (ASBR) и правила перераспределения/фильтрации.
Вкладка условно поделена на блоки Настройка таймеров SPF и LSA, Устойчивость и управление трафиком, Graceful Restart, Импорт внешних маршрутов (ASBR), Перераспределение маршрутов и фильтрация.
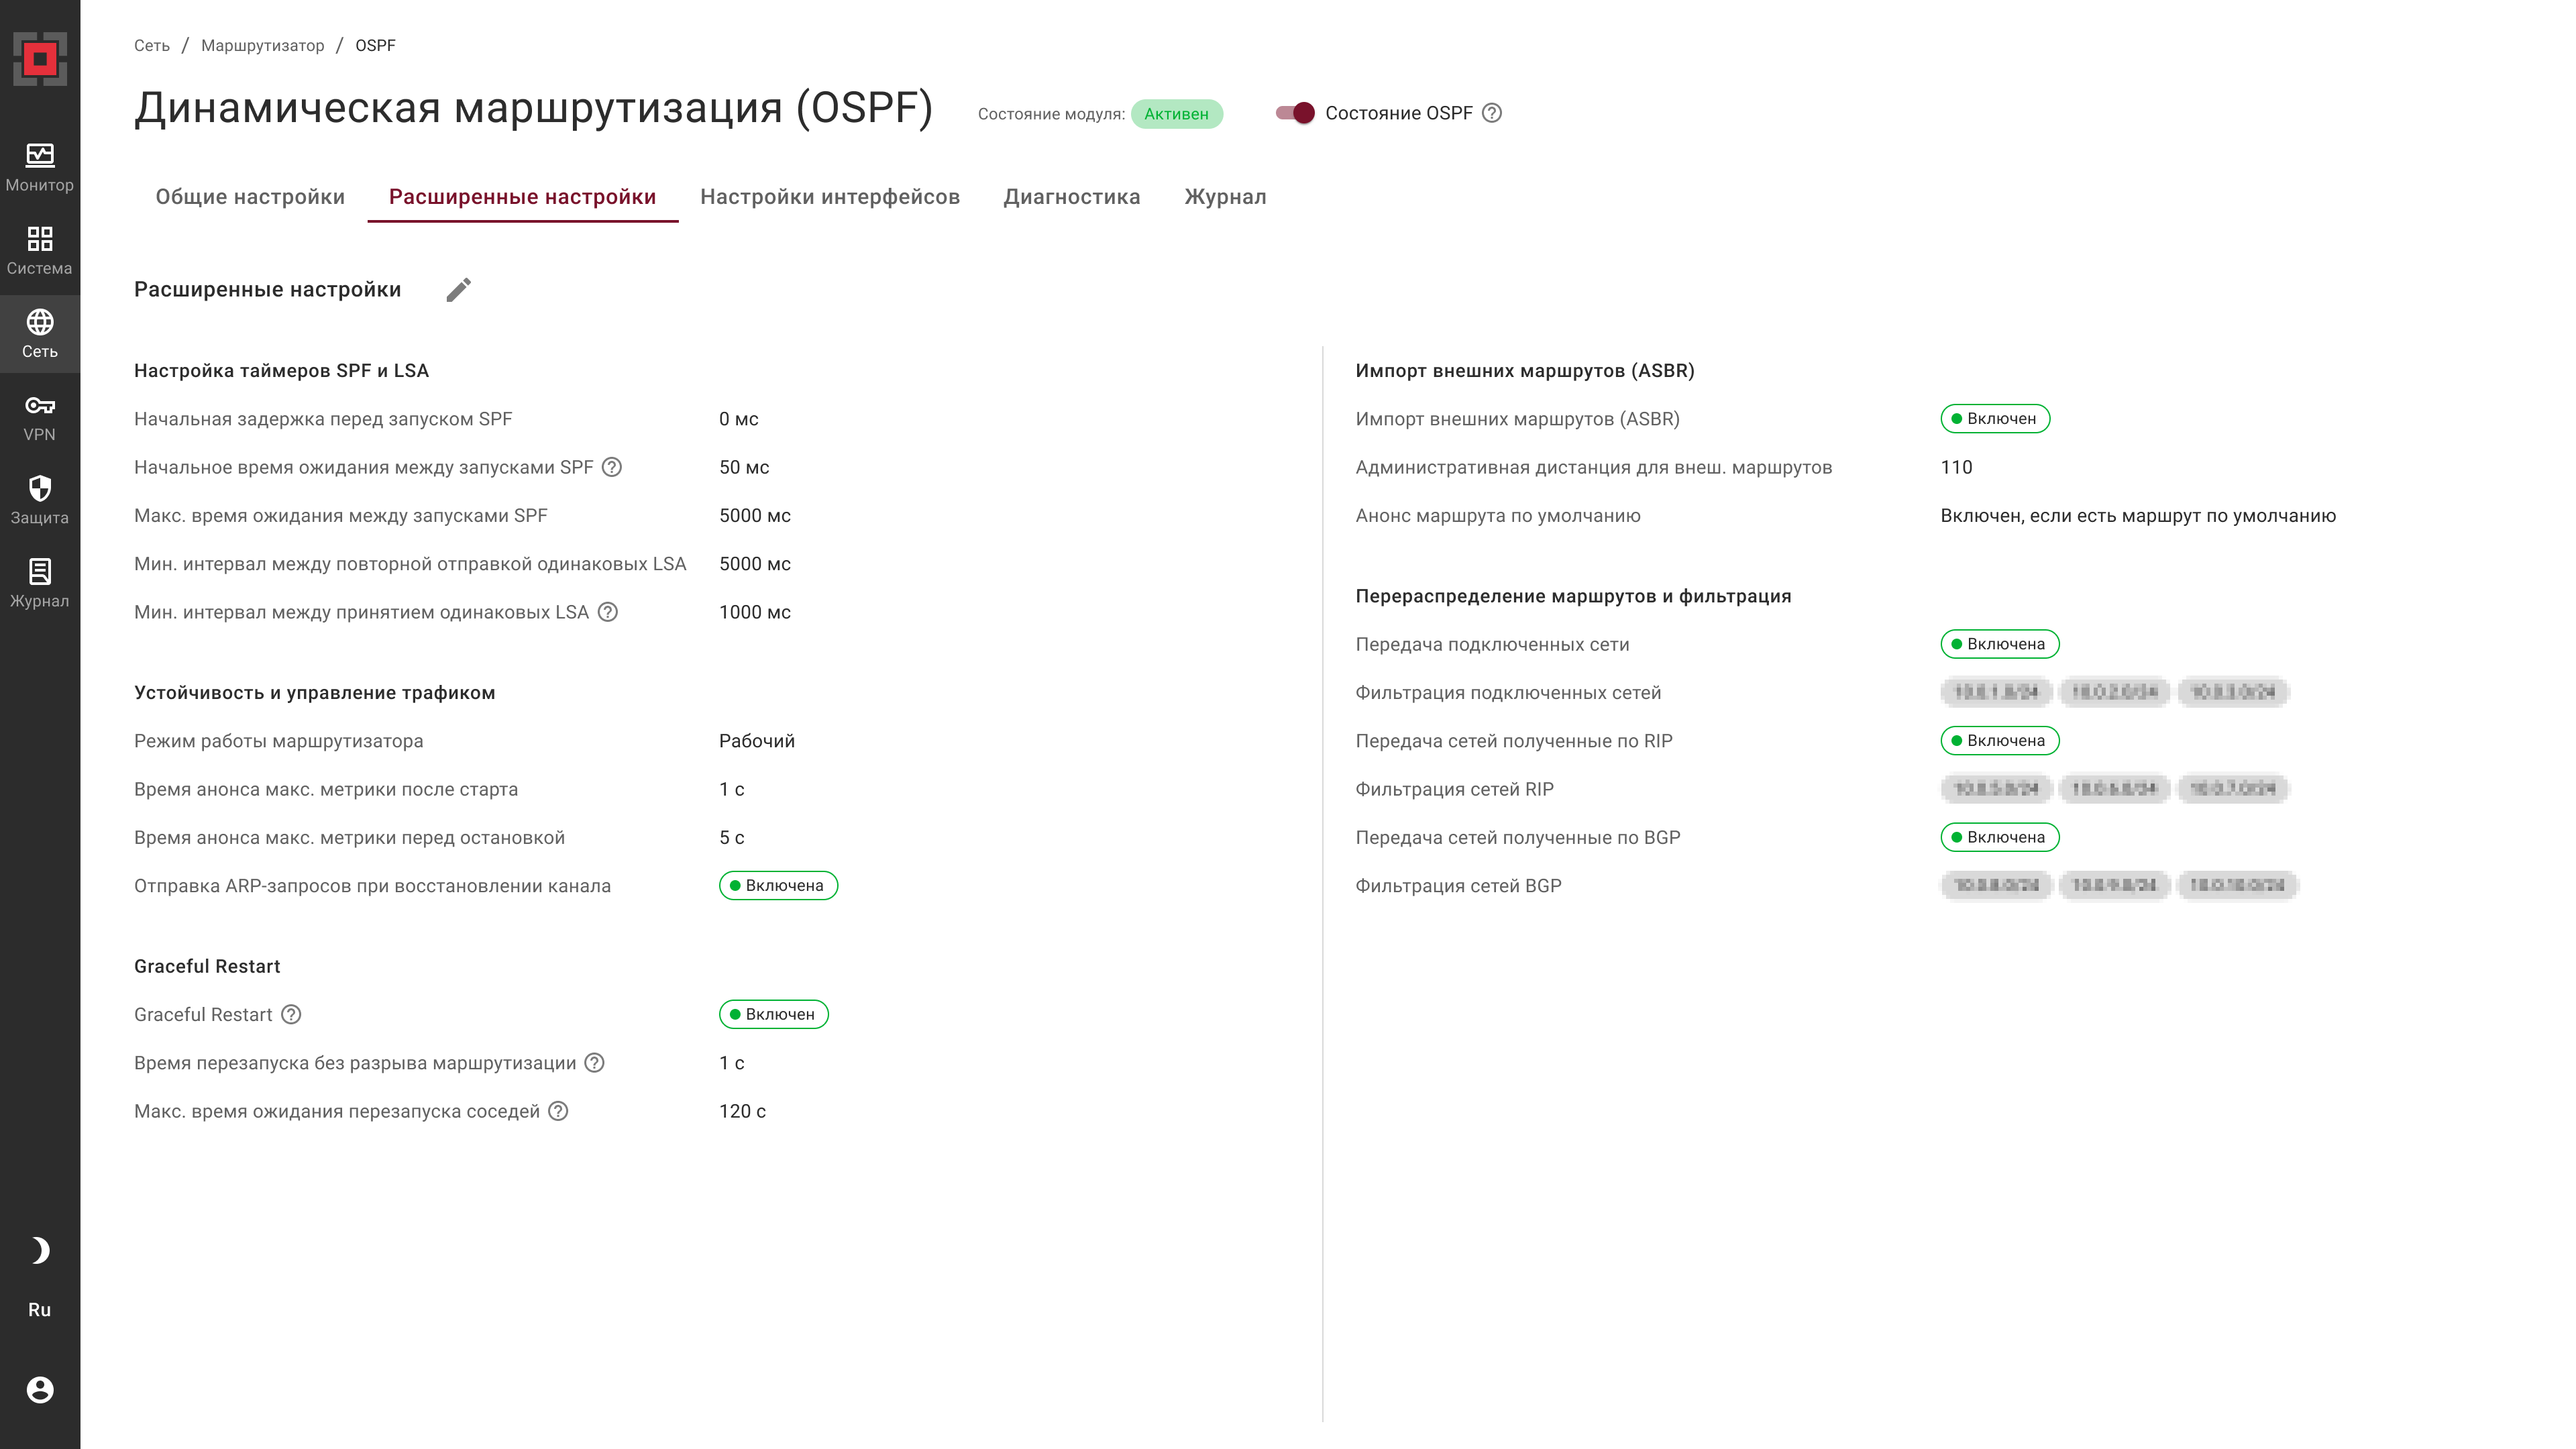
Структура таблицы:
- Настройка таймеров SPF и LSA:
- Начальная задержка перед запуском SPF, мс;
- Начальное время ожидания между запусками SPF, мс;
- Макс. время ожидания между запусками SPF, мс;
- Мин. интервал между повторной отправкой одинаковых LSA, мс;
- Мин. интервал между принятием одинаковых LSA, мс.
- Устойчивость и управление трафиком:
- Режим работы маршрутизатора:
Рабочий; - Время анонса макс. метрики после старта, с;
- Время анонса макс. метрики перед остановкой, с;
- Отправка ARP-запросов при восстановлении канала:
ВключенаилиВыключена.
- Режим работы маршрутизатора:
- Graceful Restart:
- Graceful Restart:
ВключенилиВыключен; - Время перезапуска без разрыва маршрутизации, с;
- Макс. время ожидания перезапуска соседей, с.
- Graceful Restart:
- Импорт внешних маршрутов (ASBR):
- Импорт внешних маршрутов (ASBR):
ВключенилиВыключен; - Административная дистанция для внеш. маршрутов;
- Анонс маршрута по умолчанию:
Включен, если есть маршрут по умолчанию.
- Импорт внешних маршрутов (ASBR):
- Перераспределение маршрутов и фильтрация:
- Передача подключенных сетей:
ВключенилиВыключен; - Передача сетей полученных по RIP:
ВключенилиВыключен; - Передача сетей полученных по BGP:
ВключенилиВыключен.
- Передача подключенных сетей:
Вкладка Настройки интерфейсов предназначена для настройки параметров OSPF для конкретных интерфейсов.
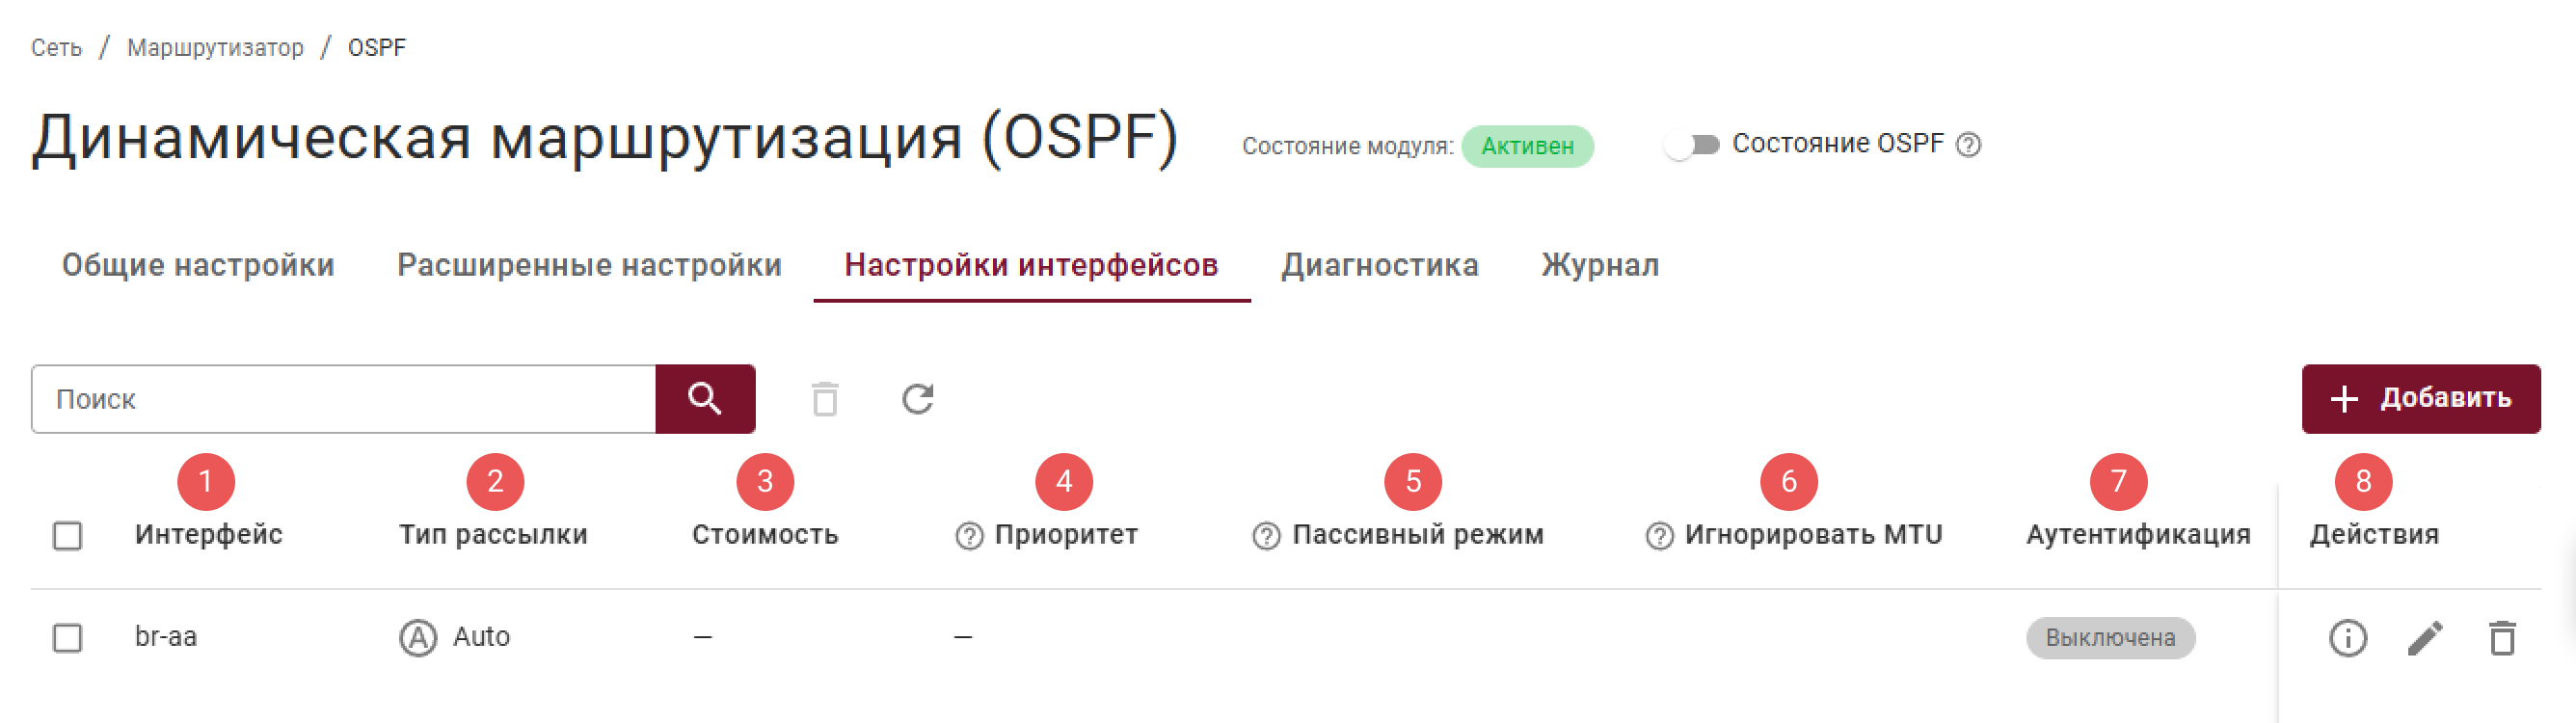
Структура таблицы:
- Интерфейс: сетевой интерфейс, на котором настраивается OSPF;
- Тип рассылки: режим обмена OSPF-пакетами на интерфейсе:
Auto,Broadcast,Non-Broadcast,Point-to-Point,Point-to-Multipoint; - Стоимость: метрика OSPF для выбора лучшего маршрута: чем меньше значение, тем предпочтительнее маршрут;
- Приоритет: приоритет для участия в выборах DR/BDR. Маршрутизатор с наивысшим значением становится главным (DR). Значение
0означает, что данный интерфейс никогда не станет DR; - Пассивный режим: интерфейс анонсирует свою подсеть в OSPF, но прекращает отправку и прием Hello-пакетов. Рекомендуется включать на портах, смотрящих в сторону пользователей (LAN), для предотвращения атак на протокол маршрутизации;
- Игнорировать MTU: позволяет установить соседство, даже если размеры MTU на противоположных концах линка не совпадают;
- Аутентификация: способ защиты OSPF-обменов:
MD5,TEXT,Выключена,Ключ; - Действия: стандартные иконки для взаимодействия с таблицей.
Вкладка Диагностика предназначена для проверки соседств, состояния SPF, таблицы маршрутизации OSPF, трассировки LSA и тестовых пингов/маппинга соседей.
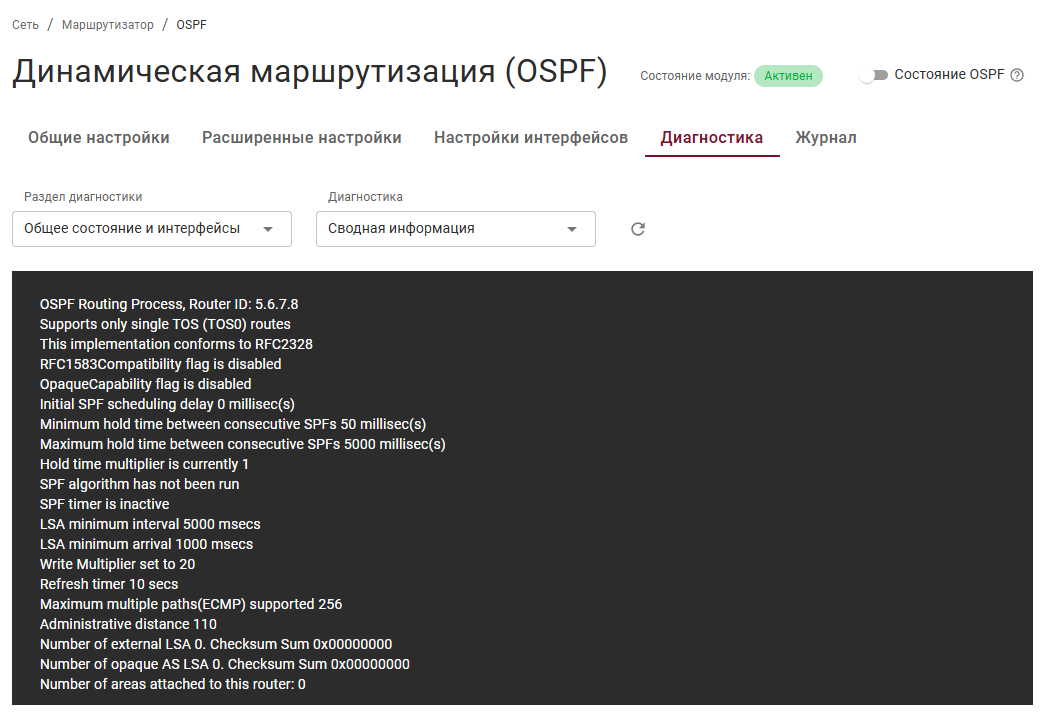
Структура таблицы:
- Раздел диагностики:
Общее состояние и интерфейсы,Соседство и топология,Маршрутизация,База данных OSPF; - Диагностика:
Сводная информация,Состояние интерфейсов OSPF,Статистика трафика по интерфейсам,Статус Graceful Restart.
Вкладка Журнал предназначена для логирования событий OSPF.
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Общие настройки
- Расширенные настройки
- Настройки интерфейсов
| Как отображается | Для чего | Что открывает |
|---|---|---|
| Состояние OSPF | Включение/выключение OSPF | – |
| Как отображается | Для чего |
|---|---|
| Состояние OSPF | Включение/выключение OSPF |
| Элемент управления | Назначение |
|---|---|
| Состояние OSPF | Включение/выключение OSPF |
 | Добавление записи |
 | Редактирование записи таблицы |
Добавление, редактирование и дублирование
Нажмите, чтобы посмотреть параметры вкладки «Общие настройки»
| Название шага | Параметр | Описание |
|---|---|---|
| 1 Общие настройки | Идентификатор маршрутизатора | Формат: IP-адрес |
| Эталонная пропускная способность | Значение эталонной пропускной способности должно быть одинаковым на всех маршрутизаторах в домене OSPF во избежание образования петель маршрутизации. Варианты: 10 Мбит/с, 100 Мбит/с, 1000 Мбит/с | |
| Административная дистанция | Значение от 1 до 255 | |
| Роль маршрутизатора | IR/BR (Маршрутизатор обслуживает только 1 зону), ABR (Маршрутизатор обслуживает несколько зон) | |
| Дистанция для межзоновых маршрутов | Значение от 1 до 255 | |
| Поведение при потере связи с магистральной зоной | Cisco (рекомендуется), IBM, Standart, Shortcut. Поведение при потере связи с магистральной зоной должно быть одинаковым на всех ABR домена | |
| 2 Настройки зон | Тип зоны | Магистральная, Стандартная, Тупиковая |
| Идентификатор зоны* | Формат: IP-адрес | |
| Тип тупиковой зоны* | Тупиковая (Stub), Полностью тупиковая (Totally Stubby), NSSA (No-So-Stubby-Area), Полностью NSSA (Totally NSSA) | |
| Интерфейсы | Интерфейсы имеют более высокий приоритет, чем сети, при задании зоны | |
| Сети | Формат: <IP/маска> | |
| Стоимость маршрута по умолчанию | ||
| Фильтрация OUT | Формат: IP/маска. Фильтрует маршруты, отправляемые из текущей зоны в другие | |
Чекбокс Включить |
Нажмите, чтобы посмотреть параметры вкладки «Настройки интерфейсов»
| Параметр | Значения |
|---|---|
| Интерфейс* | Обязательное поле |
| Тип рассылки | Auto, Broadcast, Point-to-point, Non-broadcast, Point-to-multiport |
| Расчёт стоимости | Автоматически, Вручную |
| Вручную/Стоимость | Значение от 1 до 65535 |
| Расчёт приоритета | Автоматически, Вручную |
| Вручную/Приоритет | Значение от 1 до 255 |
Чекбокс Пассивный режим | — |
Чекбокс Игнорировать MTU | — |
| Таймеры | Значения таймеров должны быть согласованными на обоих концах канала связи |
| Интервал Hello-пакетов | Время между отправкой Hello-пакетов. По умолчанию: 5 |
| Интервал ожидания Hello-пакета | Максимальное время ожидания Hello-пакета от соседа, прежде чем объявить соседа неактивным. По умолчанию: 20 |
| Аутентификация | Выключена, MD5, TEXT, Ключ |
Выключена | — |
MD5 | Пакет подписывается хэшем на основе ключа. Обеспечивает защиту от подделки маршрутных обновлений. При включении аутентификации рекомендуется использовать MD5 |
TEXT | Ключ передаётся в открытом виде. Защищает от случайных ошибок конфигурации, но не от преднамеренного перехвата |
Ключ | Если в качестве аутентификации выбрано MD5 или TEXT, то отображается это поле для ввода ключа. Ключ можно смотреть после сохранения |