Импортированные политики
Модуль: FWpIRulesControl
Назначение
Страница Импортированные политики предназначена для массового добавления правил фильтрации межсетевого экрана путём импорта данных из файлов формата CSV.
Модуль позволяет автоматизировать перенос больших списков контроля доступа (ACL) из внешних систем напрямую в подсистему nftables Комплекса безопасности.
Информацию о состоянии модуля смотрите в разделе.
Данные страницы
- Политики с оптимизацией
- Политики без оптимизации
- Управление файлами
- Журнал
Вкладка Политики с оптимизацией содержит обработанные (скомпилированные / оптимизированные) политики для быстрого применения с повышенной производительностью.
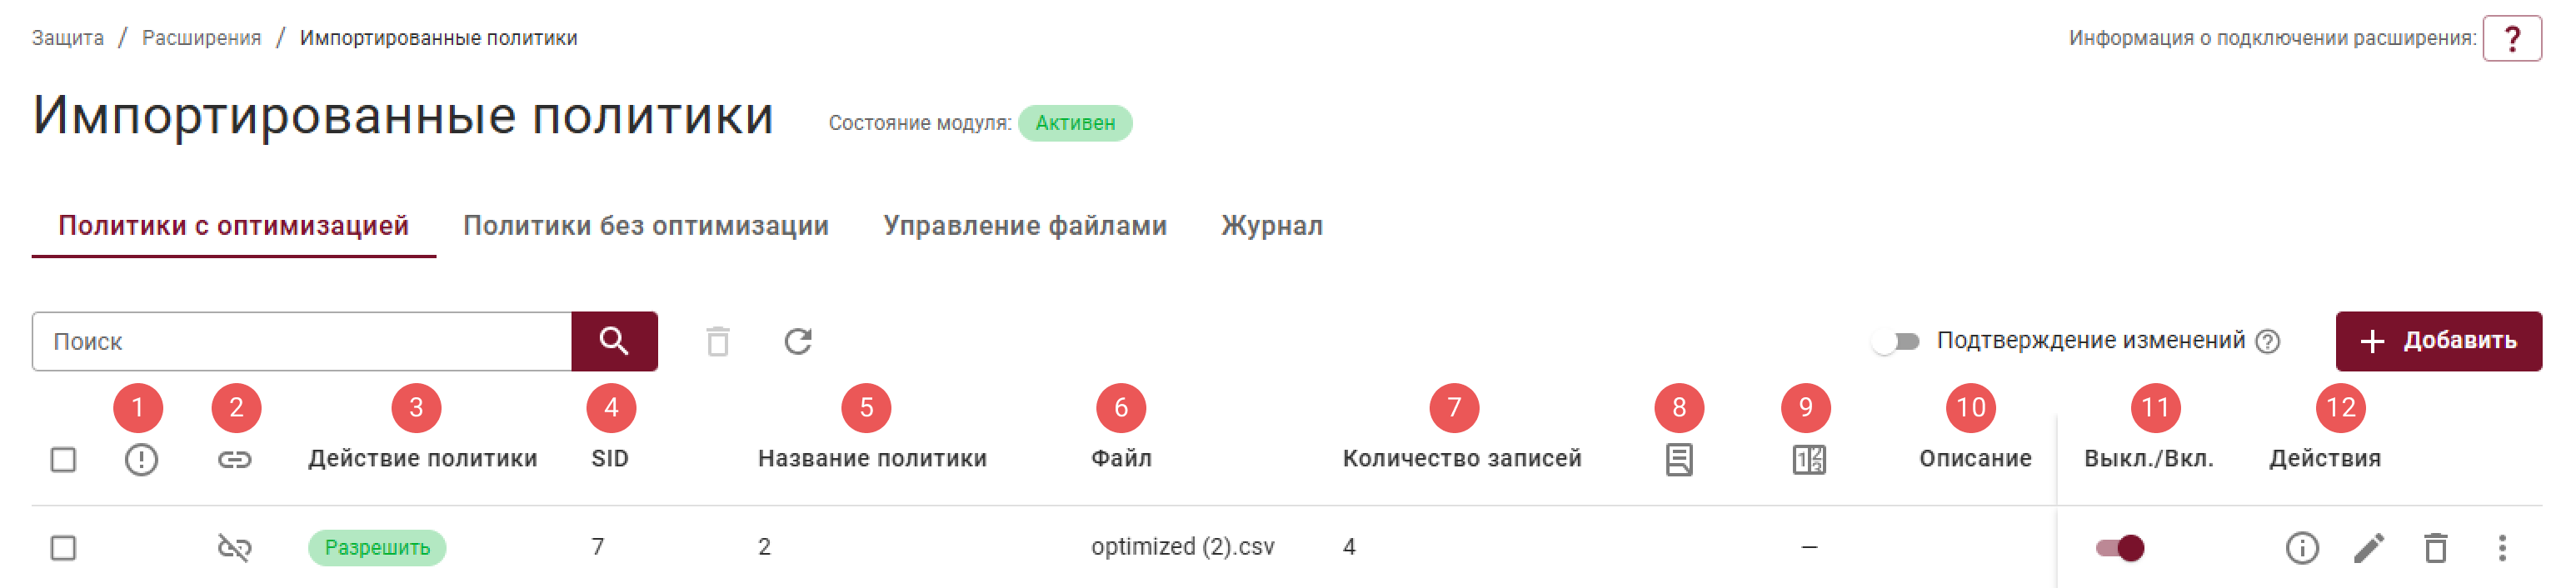
Структура таблицы:
- Информация об ошибках (см. раздел);
- Действие политики — основное действие импортированной политики:
РазрешитьилиЗапретить; - SID — уникальный идентификатор политики МЭ;
- Название политики — уникальное имя набора правил, присвоенное при импорте или редактировании;
- Файл — имя исходного файла конфигурации, из которого была импортирована политика;
- Количество записей — общее число отдельных правил в импортированном наборе;
- Описание — комментарий пользователя к записи;
- Выкл./Вкл. — переключатель состояния политики;
- Действия — элементы управления записью.
Вкладка Политики без оптимизации хранит необработанные импортированные политики, требующие ручной оптимизации перед активацией.
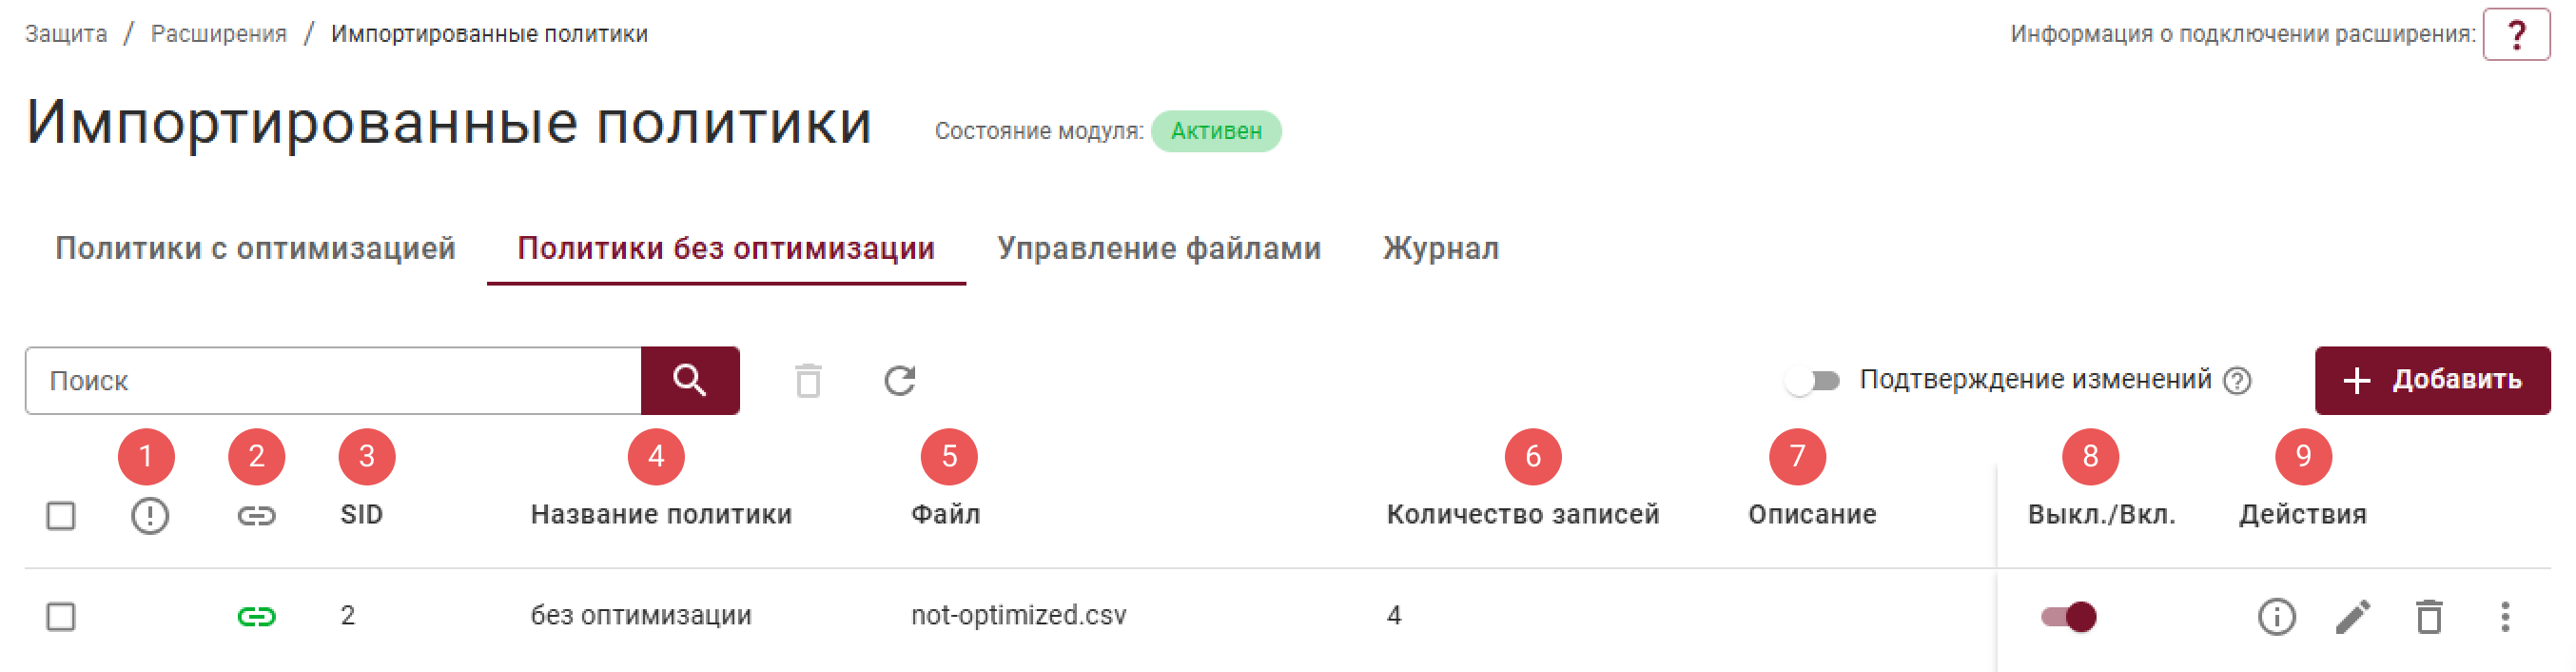
Структура таблицы:
- Информация об ошибках (см. раздел);
- SID — уникальный идентификатор политики МЭ;
- Название политики — уникальное имя набора правил, присвоенное при импорте или редактировании;
- Файл — имя исходного файла конфигурации, из которого была импортирована политика;
- Количество записей — общее число отдельных правил в импортированном наборе;
- Описание — комментарий пользователя к записи;
- Выкл./Вкл. — переключатель состояния политики;
- Действия — элементы управления записью.
Вкладка Управление файлами предназначена для просмотра, управления и обработки импортированных файлов политик перед их преобразованием в активные правила фильтрации.
Импорт правил осуществляется через загрузку специально подготовленного CSV-файла. Для успешного применения политик файл должен строго соответствовать системным требованиям к структуре и формату данных.
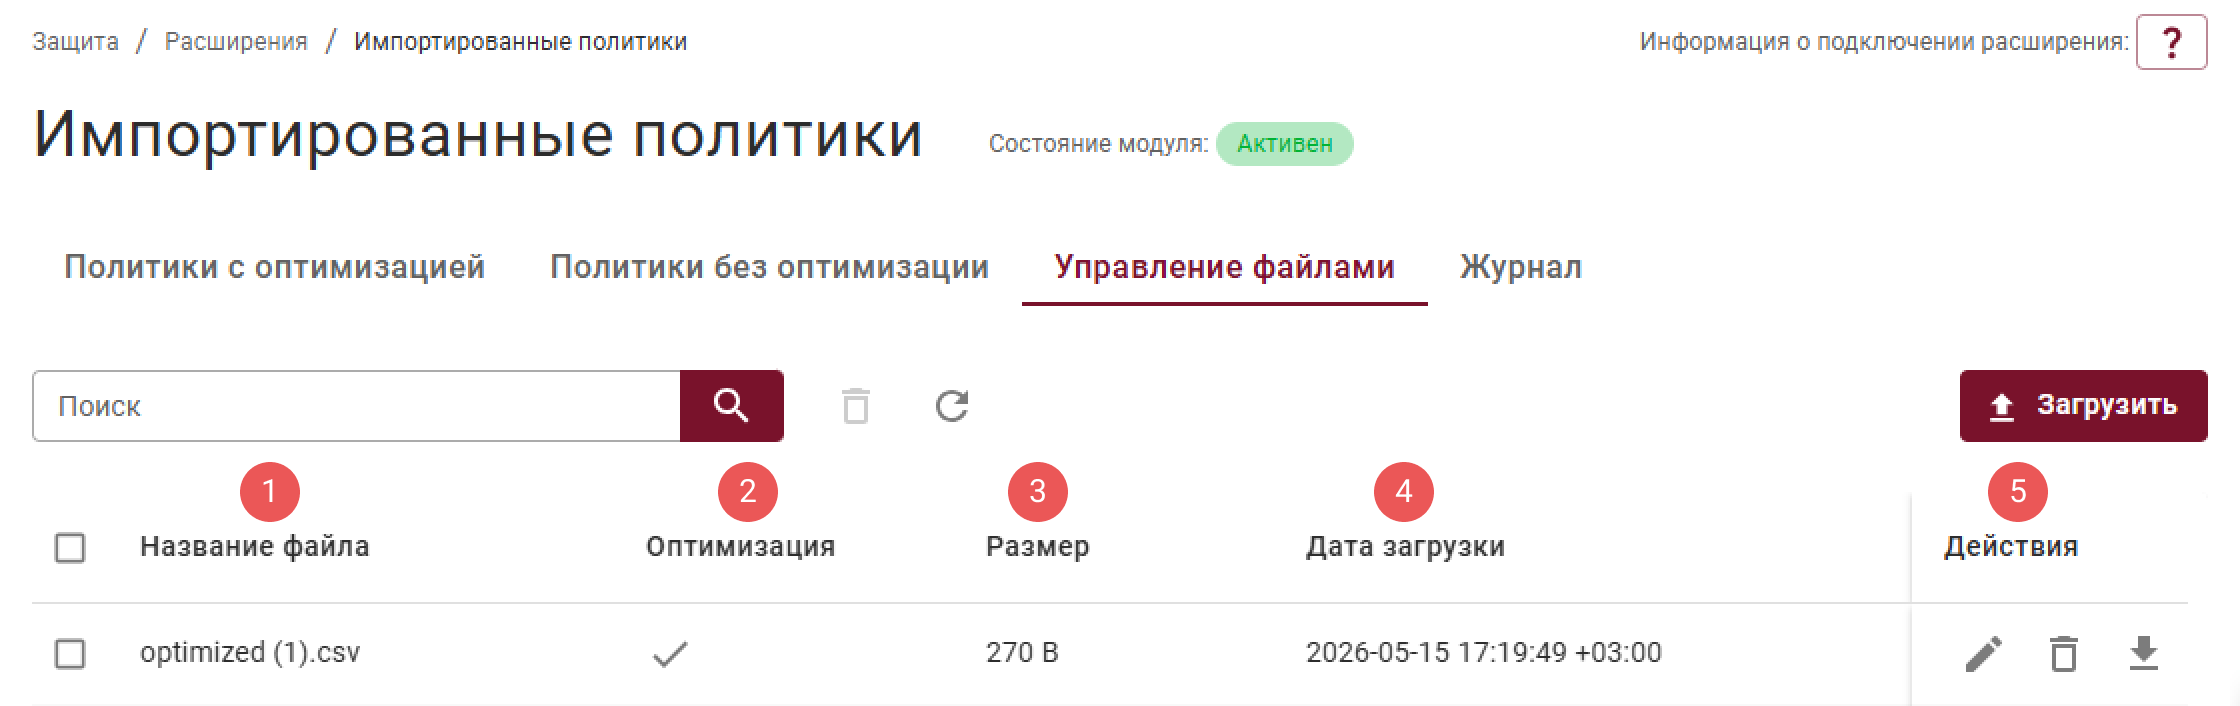
Структура таблицы:
- Название файла — имя загруженного файла конфигурации;
- Оптимизация — статус обработки файла;
- Размер — объём файла в байтах или КБ;
- Дата загрузки — время с момента импорта файла в систему;
- Действия — элементы управления файлом.
Вкладка Журнал предназначена для отображения логов срабатывания импортированных политик.
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Политики с оптимизацией
- Политики без оптимизации
- Управление файлами
- Журнал
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Подтверждение внесённых изменений при редактировании политики | см. раздел |
 | Добавление импортированной политики | Окно настроек
|
 | Редактирование выбранной политики | |
 | Добавление политики с параметрами выбранной записи |
| Как отображается | Для чего | Что открывает |
|---|---|---|
| Подтверждение внесённых изменений при редактировании политики | см. раздел |
| Добавление импортированной политики | Окно настроек
|
| Открывает форму редактирования выбранной политики | |
| Открывает окно добавления политики с параметрами выбранной записи |
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Загрузка файлов с политиками | см. раздел |
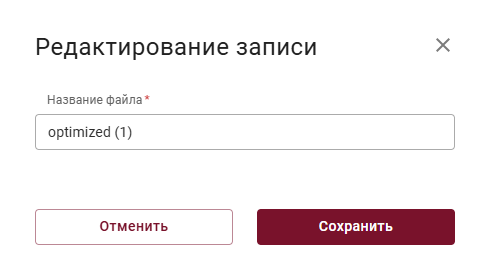
| Редактирование названия загруженного файла | Окно настроекМодальное окно "Редактирование записи"
|
| Параметр | Описание | Значения |
|---|---|---|
| Действие политики | Необходимый параметр для просмотра журнала. Пока оба параметра не выбраны, запрос на сервер не отправляется и отображается подсказка. | Любое, Разрешить, Запретить |
| Если не выбрано Действие политики, пользователь видит подсказку: Для отображения журнала выберите действие политики. | ||
Остальные элементы управления журналом работают в соответствии с общими принципами и описаны в разделе.
Добавление, редактирование и дублирование импортированных политик
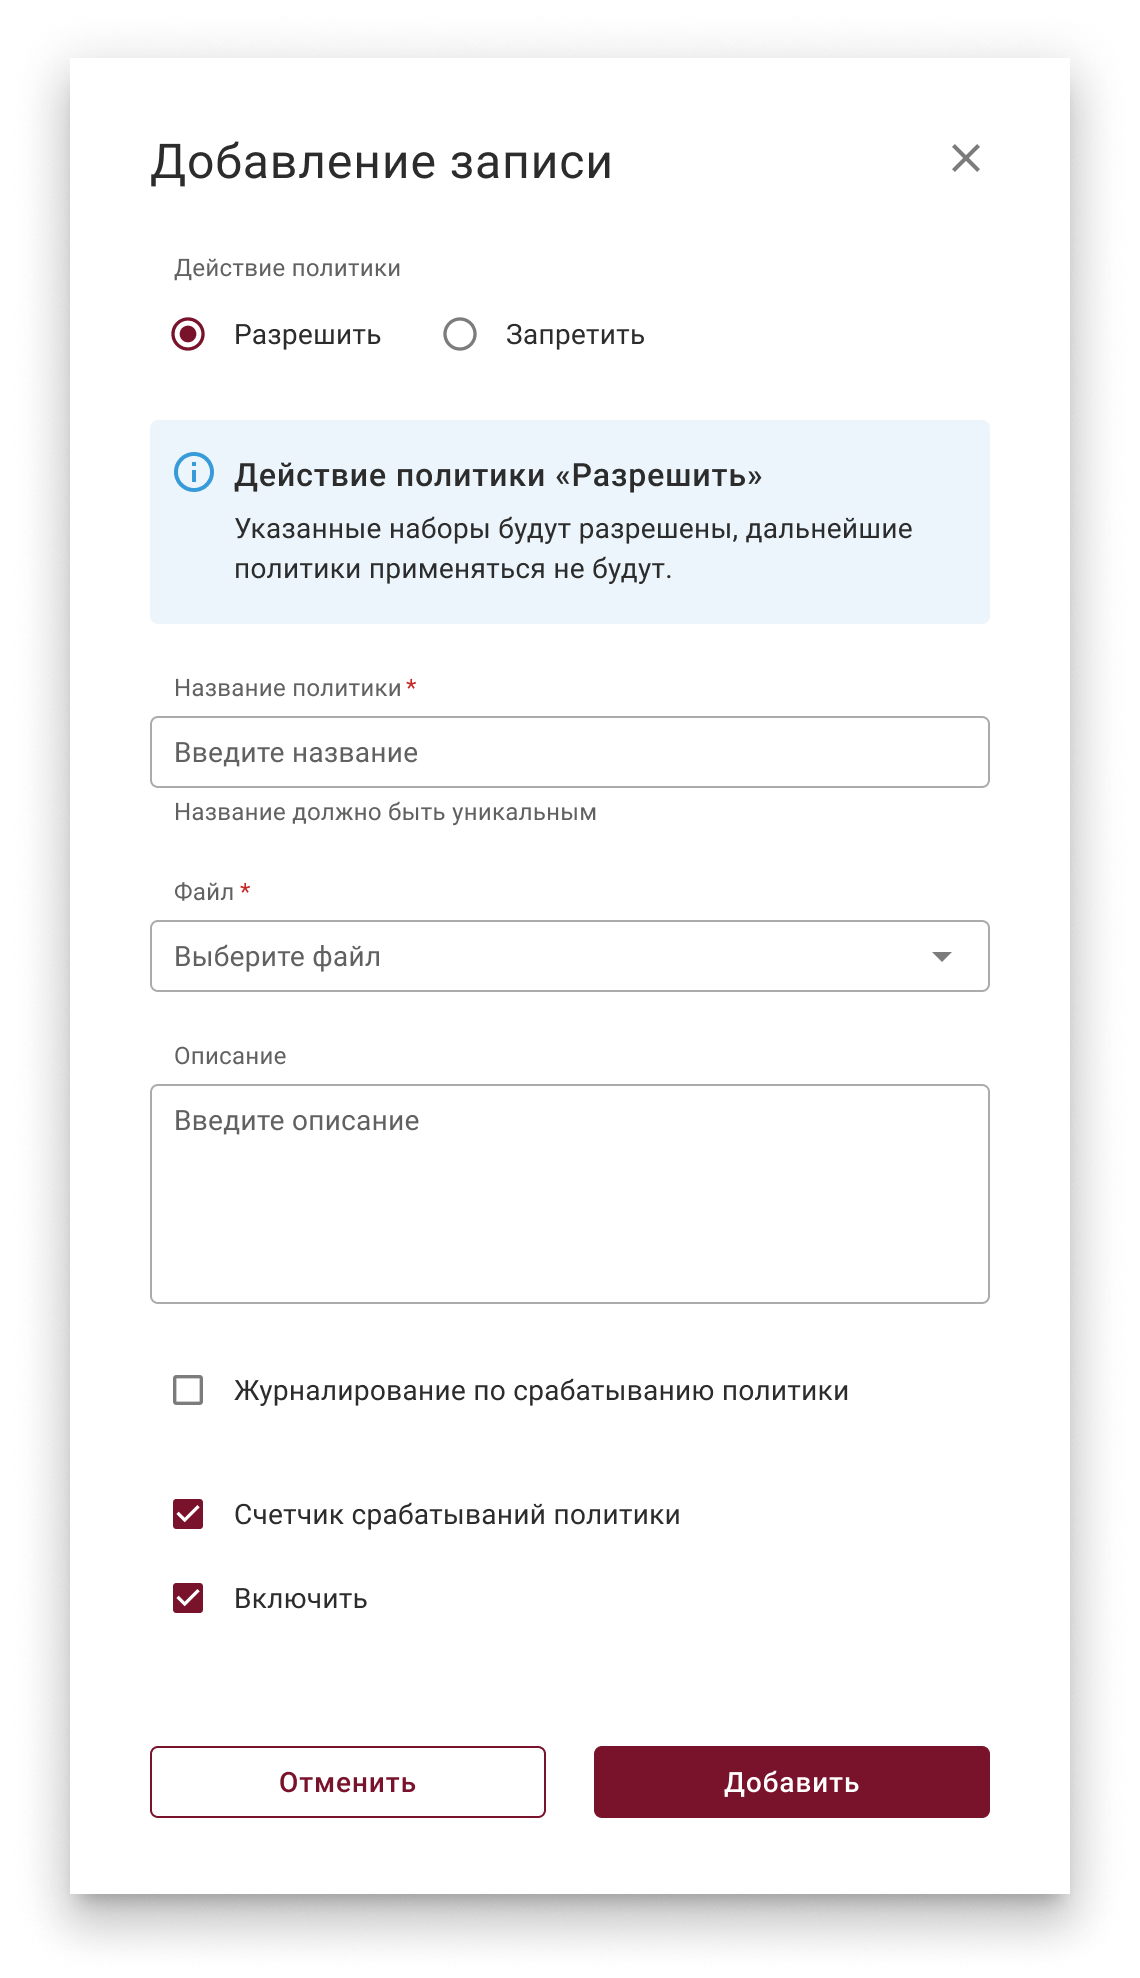
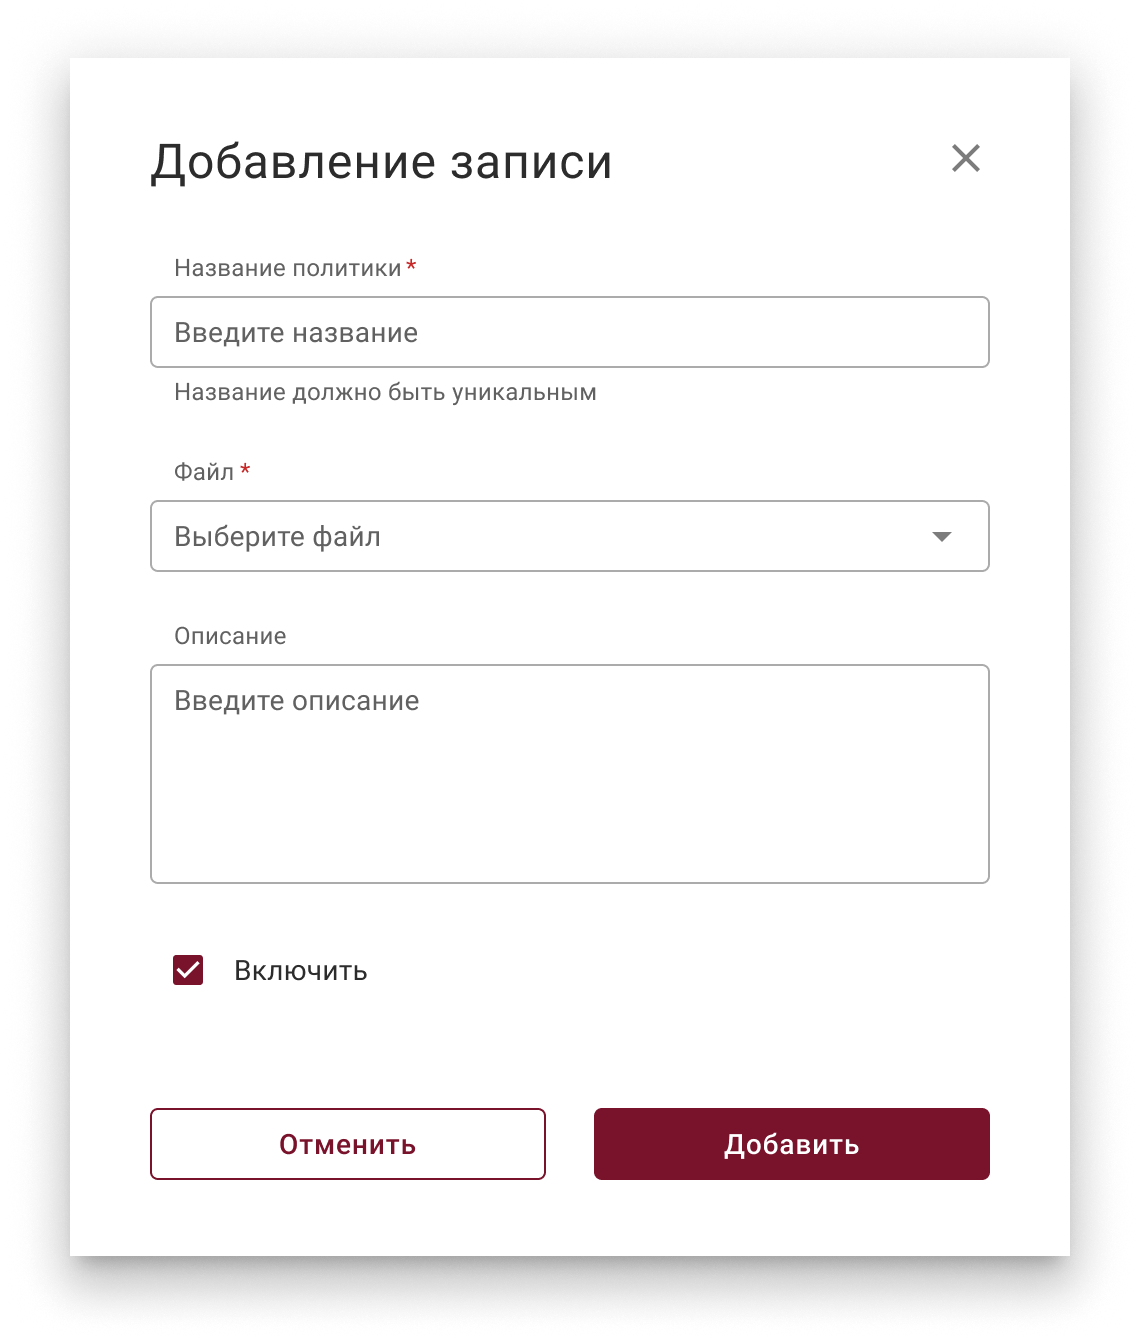
Для добавления, редактирования или дублирования импортированной политики выберите необходимую вкладку (Политики с оптимизацией или Политики без оптимизации) и используйте кнопку + Добавить либо соответствующие элементы в столбце Действия.
При дублировании открывается форма добавления новой политики с параметрами выбранной записи. Перед сохранением при необходимости измените параметры новой политики.
Нажмите, чтобы посмотреть параметры
| Параметр | Политики с оптимизацией | Политики без оптимизации | Примечание |
|---|---|---|---|
| Действие политики | + | – | Варианты: Разрешить, Запретить |
| Название политики* | + | + | |
| Файл* | + | + | Список Файл зависит от файлов, загруженных ранее на вкладке Управление файлами. |
| Описание | + | + | |
Чекбокс Журналирование по срабатыванию политики | + | – | |
| Ограничение количества записей в минуту | + | – | Параметр Ограничение количества записейв минуту не отображается, пока не включено журналирование по срабатыванию политики |
Чекбокс Счетчик срабатываний политики | + | – | |
Чекбокс Включить | + | + |
* Обязательное поле.
Действие политики:
Разрешить— указанные наборы будут разрешены, дальнейшие политики применяться не будут;Запретить— указанные наборы будут запрещены, дальнейшие политики применяться не будут.
Загрузка файлов политик
Для загрузки файлов политик перейдите на вкладку Управление файлами и нажмите кнопку ↥ Загрузить.
Импорт правил осуществляется через загрузку специально подготовленного CSV-файла. Для успешного применения политик файл должен строго соответствовать системным требованиям к структуре и формату данных.
Базовые требования к загружаемым файлам
Нажмите, чтобы посмотреть требования к файлам
| Критерий | Требование |
|---|---|
| Расширение файла | Строго .csv |
| Кодировка | Исключительно текстовый формат ASCII text |
| Разделитель | Запятая (,) |
| Наличие заголовков | Первая строка файла в обязательном порядке должна содержать технические названия столбцов |
| Наличие данных | Файл должен содержать минимум одну строку с правилами (помимо строки заголовков). Пустые файлы не принимаются |
| Пробелы | Пробелы в начале ячеек автоматически удаляются системой (trim) |
Файлы в кодировках UTF-8 не принимаются. Проверка формата осуществляется системой автоматически.
Режимы работы и структура столбцов
Нажмите, чтобы посмотреть требования к файлам
Модуль поддерживает два режима импорта правил, которые определяют обязательность тех или иных столбцов в файле:
- Оптимизированный режим (
optimized: true) — предназначен для загрузки масштабных списков с единым действием. В данном режиме система использует оптимизированные наборы nftables (sets), что значительно ускоряет обработку трафика; - Неоптимизированный режим (
optimized: false) — предназначен для загрузки сложных списков, где для каждой строки требуется задать собственное действие. Использует механизм карт nftables (maps).
Политики с оптимизацией работают быстрее.
Порядок следования столбцов в файле не имеет значения, однако их названия должны быть указаны точно, без опечаток.
Дублирование столбцов (например, два столбца ipv4_saddr) категорически запрещено и приведёт к ошибке импорта.
В одном файле нельзя использовать одновременно IPv4 и IPv6.
| Столбцы / Заголовки | Обязательные (оптимизированный) | Обязательные (неоптимизированный) | Опциональные | Запрещенные |
|---|---|---|---|---|
ipv4_saddr / ipv4_daddr (для IPv4) или ipv6_saddr / ipv6_daddr (для IPv6) | + | + | – | – |
sport (порт источника) | – | – | + | – |
dport (порт назначения) | – | – | + | – |
l4proto (протокол L4) | – | – | + | – |
action | – | + | – | + (для оптимизированного) |
Ограничения и особенности формирования данных
Нажмите, чтобы посмотреть требования к файлам
| Критерий | Ограничение |
|---|---|
| Изоляция версий IP-протокола | Категорически запрещено смешивать адреса IPv4 и IPv6 в одном файле. Для загрузки правил разных версий протокола необходимо создать два отдельных CSV-файла |
| Формат IP-адресов | Поддерживаются одиночные адреса (например, 192.168.1.1), подсети в формате CIDR (10.0.0.0/8) и диапазоны (172.16.0.0–172.16.255.255) |
| Формат портов | Поддерживаются одиночные порты (от 0 до 65535) и диапазоны (например, 80–443) |
| Символ подстановки (Wildcard) | Для указания «любой IP-адрес» или «любой порт» допускается использование символа звёздочки *. Система автоматически преобразует его в 0.0.0.0/0 (для IPv4), ::/0 (для IPv6) или диапазон 0–65535 (для портов) |
| Протоколы L4 | В столбце l4proto указываются названия протоколов без учёта регистра (например: tcp, UDP, icmp, sctp и др.). Для протокола ICMP указание портов не является обязательным |
| Действия (для неоптимизированного режима) | В столбце action допускаются только значения accept (разрешить трафик) или drop (отбросить трафик) |
Внимание! При указании любых диапазонов (как IP-адресов, так и портов) конечное значение всегда должно быть строго больше начального. Неполные или инвертированные диапазоны (например, 192.168.1.255–192.168.1.0 или 80–) вызовут ошибку валидации.
Примеры валидной конфигурации файлов
Нажмите, чтобы посмотреть требования к файлам
Оптимизированный список (IPv4):
ipv4_saddr,ipv4_daddr,dport,l4proto 192.168.1.0/24,0.0.0.0/0,80,tcp 10.0.0.0-10.255.255.255,*,80-443,tcp
Неоптимизированный список с указанием действий (IPv4):
action,ipv4_saddr,ipv4_daddr,l4proto,sport,dport accept,192.168.1.0/24,0.0.0.0/0,tcp,*,80 drop,10.0.0.0-10.255.255.255,*,tcp,*,80-443
Оптимизированный список (IPv6):
ipv6_saddr,ipv6_daddr,l4proto,sport,dport 2001:db8:1::/64,::/0,tcp,*,443 *,2001:db8:2::10,udp,5000-6000,53
Неоптимизированный список с указанием действий (IPv6):
ipv6_saddr,ipv6_daddr,action 2001:db8::1,::/0,accept *,*,drop
Диагностика ошибок импорта
Если файл не принимается системой, проверьте следующее:
- Выполнено ли сохранение файла в кодировке
ASCII. - Не были ли добавлены в один файл столбцы / данные для IPv4 и IPv6 одновременно.
- Содержит ли первая строка корректные имена заголовков без дубликатов.
- Не превышает ли длина имени правила 32 символа и не содержит ли оно запрещённых знаков
(кавычки", точка с запятой;).