Расширенные политики
Модуль: FWAdditionalControl
Назначение
Страница Расширенные политики предназначена для создания правил фильтрации трафика на уровнях L1–L4 модели OSI.
В каждом правиле задаются критерии отбора по интерфейсам, MAC- и IP-адресам, протоколам, портам и другим параметрам, а также действие: Разрешить, Запретить или Продолжить.
Модуль позволяет подключать в качестве действия другие модули защиты, такие как политики DPI, политики от внешних СЗИ и политики мультипортовых протоколов.
Данные страницы
- Политики FORWARD
- Политики INPUT
- Журнал
Вкладка Политики FORWARD предназначена для создания правил фильтрации транзитного трафика, проходящего через устройство Рубикон Nova (например, из локальной сети в интернет или между сегментами сети).
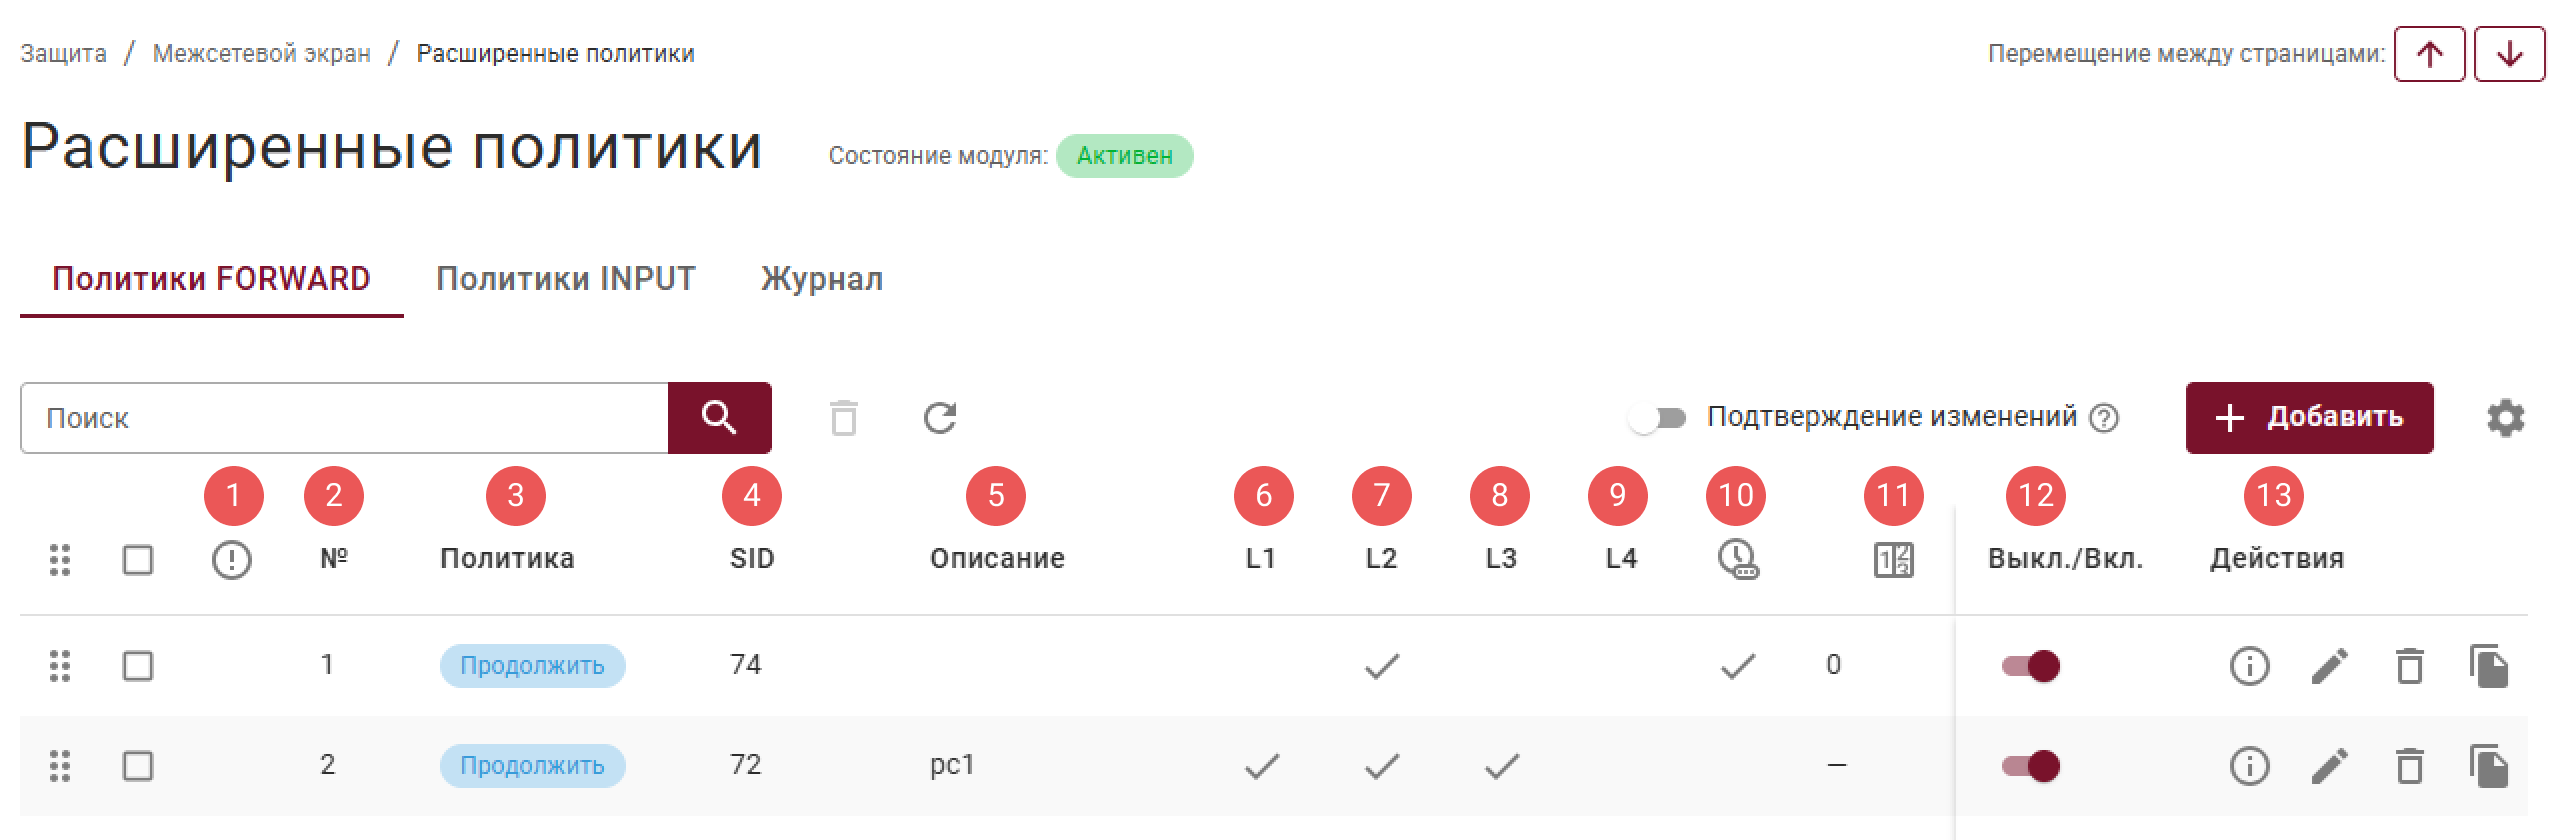
Структура таблицы:
- Информация об ошибках (см. раздел);
- № — уникальный номер правила (приоритет);
- Политика — название правила;
- SID — уникальный идентификатор правила;
- Описание — комментарий пользователя;
- L1 — индикатор активности параметров физического уровня модели OSI;
- L2 — индикатор активности параметров канального уровня модели OSI;
- L3 — индикатор активности параметров сетевого уровня модели OSI;
- L4 — индикатор активности параметров транспортного уровня модели OSI;
- Ограничение по времени — признак активности временного ограничения для правила;
- Количество срабатываний — счётчик срабатываний правила;
- Выкл./Вкл. — переключатель активации или деактивации правила;
- Действия — элементы управления записью.
Вкладка Политики INPUT предназначена для создания правил фильтрации входящего трафика, предназначенного самому устройству Рубикон Nova.
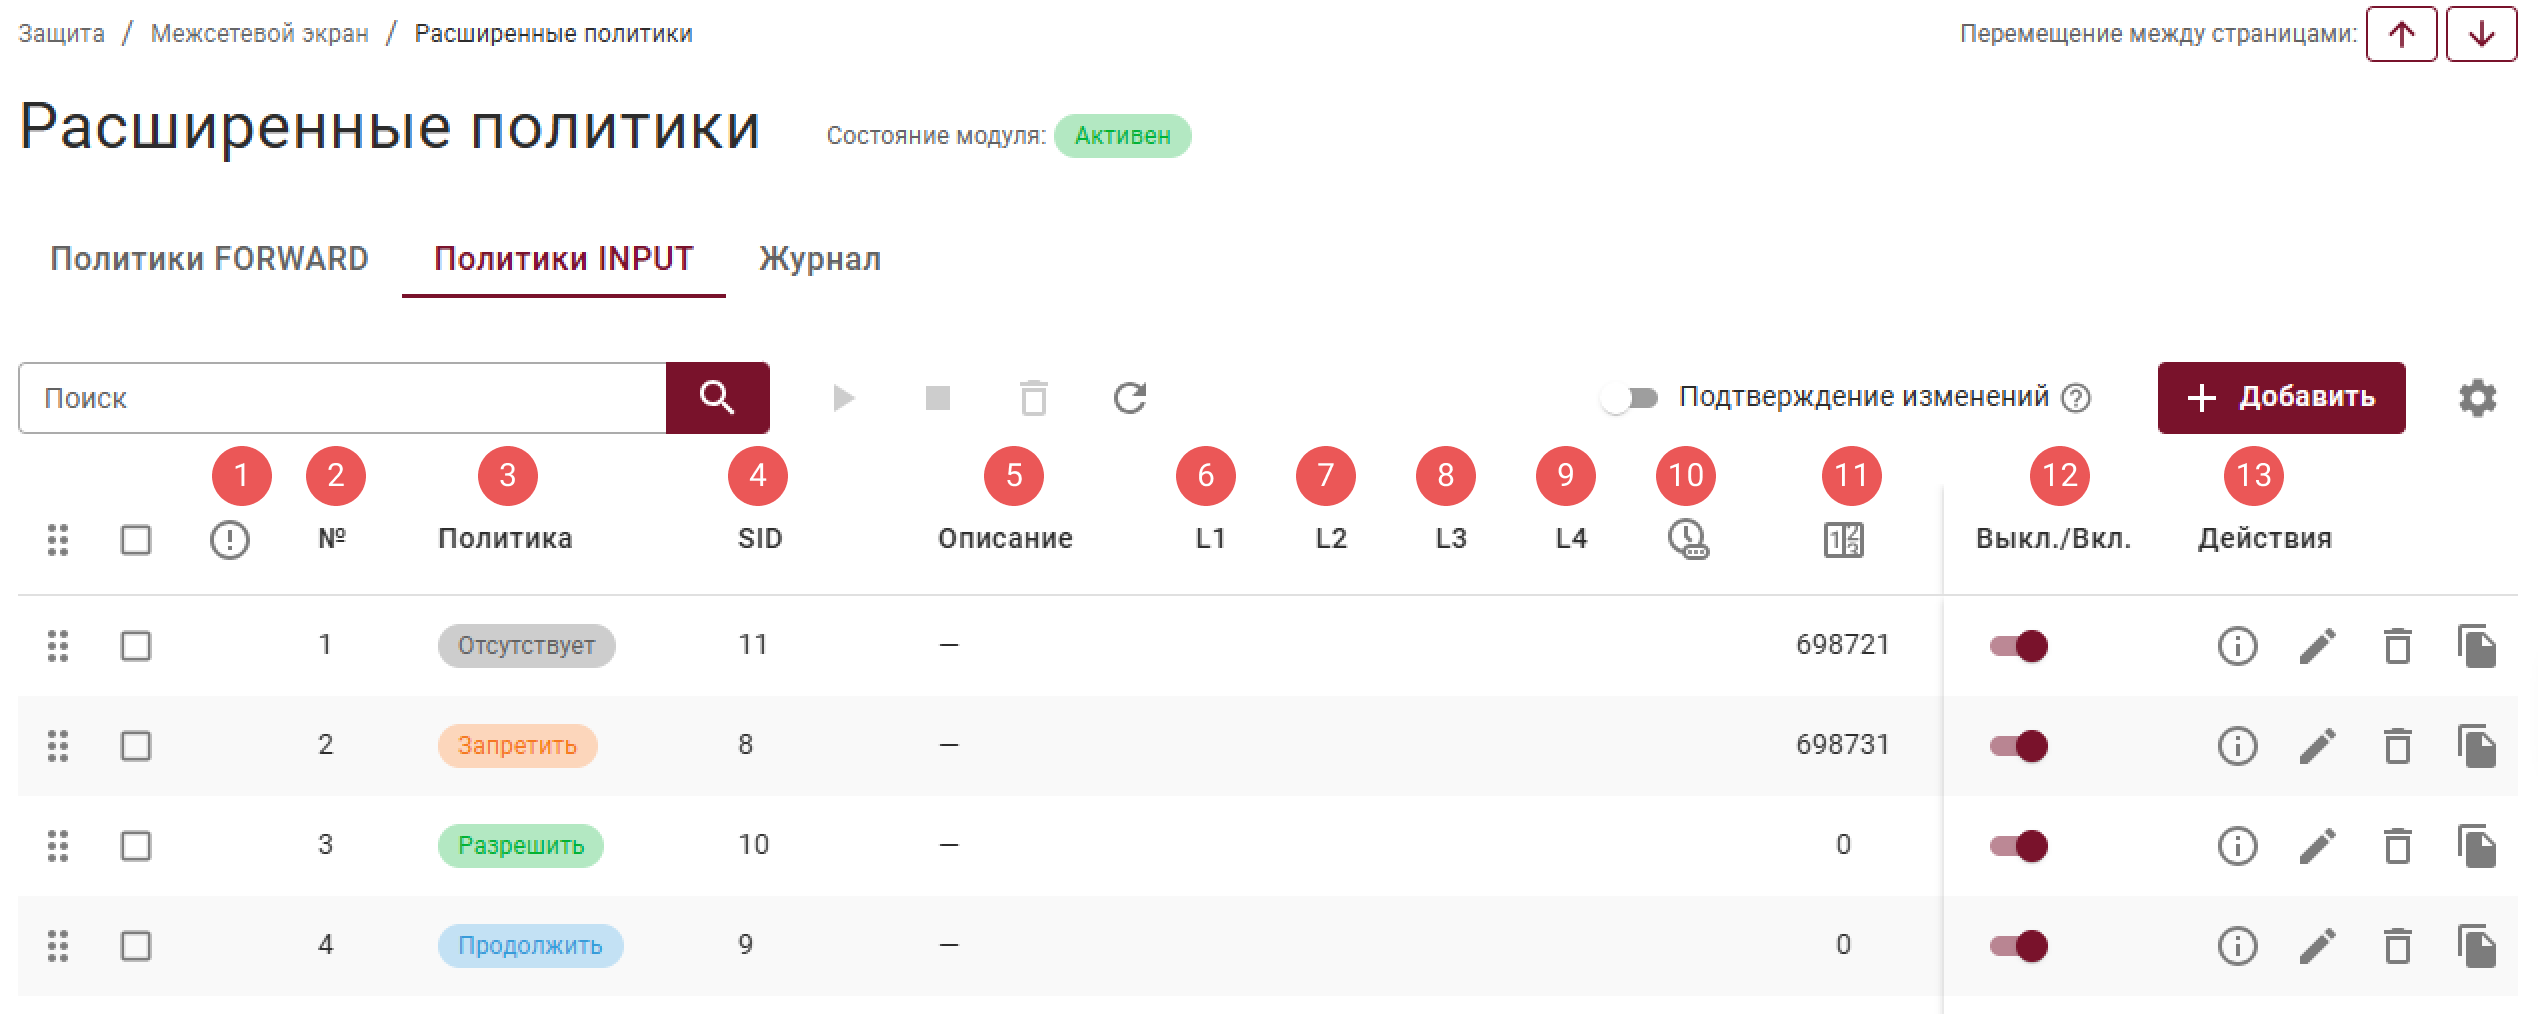
Структура таблицы:
- Информация об ошибках (см. раздел);
- № — уникальный номер правила (приоритет);
- Политика — название правила;
- SID — уникальный идентификатор правила;
- Описание — комментарий пользователя;
- L1 — индикатор активности параметров физического уровня модели OSI;
- L2 — индикатор активности параметров канального уровня модели OSI;
- L3 — индикатор активности параметров сетевого уровня модели OSI;
- L4 — индикатор активности параметров транспортного уровня модели OSI;
- Ограничение по времени — признак активности временного ограничения для правила;
- Количество срабатываний — счётчик срабатываний правила;
- Выкл./Вкл. — переключатель активации или деактивации правила;
- Действия — элементы управления записью.
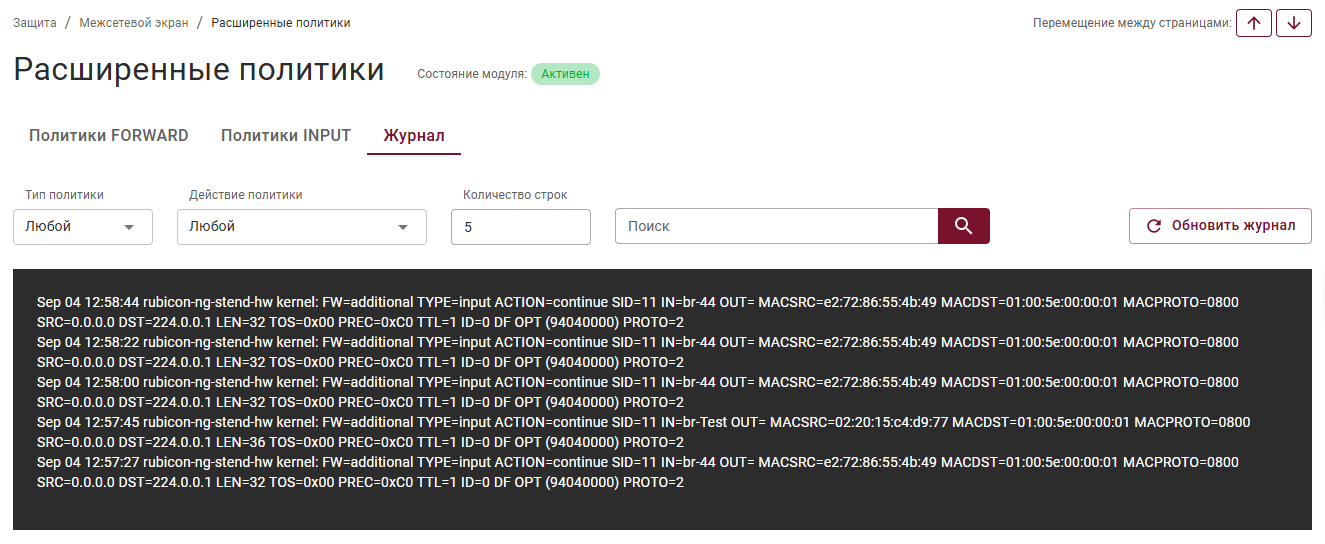
Вкладка Журнал предназначена для просмотра логов срабатываний расширенных политик.
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Политики FORWARD / INPUT
- Журнал
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Подтверждение внесённых изменений при редактировании политики | см. раздел |
 | Добавление расширенной политики | Окно настроекОкно "Добавление/Редактирование записи"
|
 | Редактирование выбранной политики | |
 | Дублирование политики с параметрами выбранной записи |
| Параметр | Описание | Значения |
|---|---|---|
| Тип политики | Фильтр журнала по типу политики | Любой, FORWARD, INPUT |
| Действие политики | Фильтр журнала по действию, применённому к трафику | Любое, Продолжить, Разрешить, Запретить |
| Если параметры Тип политики и Действие политики не выбраны, отображается сообщение: Для отображения журнала выберите действие политики. | ||
Остальные элементы управления журналом работают в соответствии с общими принципами и описаны в разделе.
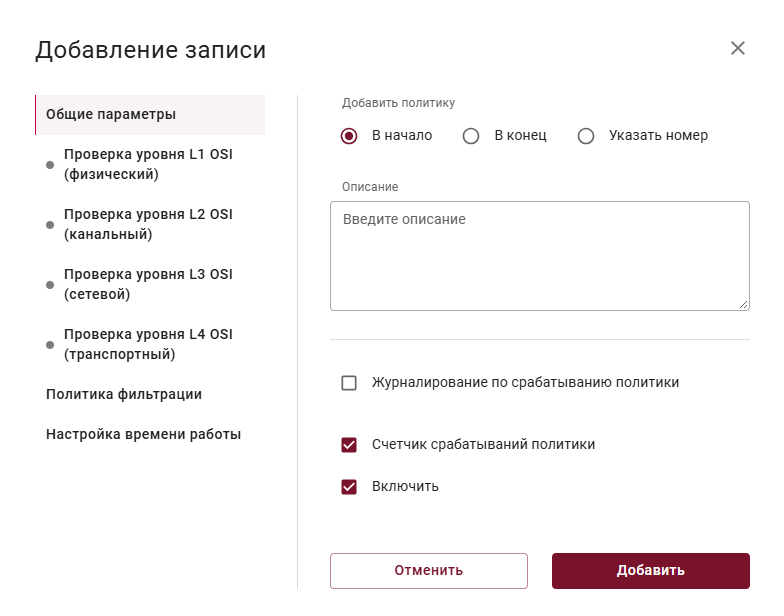
Добавление, редактирование и дублирование расширенной политики
Для добавления, редактирования или дублирования расширенной политики выберите необходимую вкладку (Политики FORWARD или Политики INPUT) и используйте кнопку + Добавить либо соответствующие элементы в столбце Действия.
При дублировании открывается форма добавления новой политики с параметрами выбранной записи. Перед сохранением при необходимости измените параметры новой политики.
Общие параметры
Нажмите, чтобы посмотреть параметры
| Параметр | Описание | Примечание |
|---|---|---|
| Добавить политику | Указывается место добавления политики | Варианты выбора: В начало, В конец, Указать номер |
| Приоритет политики | Номер, определяющий порядок выполнения правила (правила с меньшим номером выполняются раньше) | Если поле оставить пустым, политика добавится в конец списка |
| Описание | Необязательный комментарий пользователя | – |
| ☑ Журналирование по срабатыванию политики | Включает логирование для пакетов, соответствующих правилу | – |
| Ограничение количества записей в минуту | Лимитирует количество лог-сообщений | Поле неактивно, пока не включено Журналирование по срабатыванию политики |
| ☑ Счётчик срабатываний политики | Включает подсчёт срабатываний правила | – |
| ☑ Включить | Активирует политику | – |
Параметры пакета
Проверка уровня L1 OSI (физический)
| Параметр | Описание |
|---|---|
| Инверсия входящих интерфейсов | Если параметр включён (!=), политика применяется ко всем входящим интерфейсам, кроме выбранных |
| Входящие интерфейсы | Активен только при включённой инверсии входящих интерфейсов |
| Инверсия исходящих интерфейсов | Если параметр включён, политика применяется ко всем исходящим интерфейсам, кроме выбранных |
| Исходящие интерфейсы | Активен только при включённой инверсии исходящих интерфейсов |
Проверка уровня L2 OSI (канальный)
| Параметр | Описание |
|---|---|
| Инверсия MAC-адресов | Если параметр включён, политика применяется ко всем MAC-адресам, кроме выбранных |
| MAC-адреса / MAC-адрес | Можно добавить несколько MAC-адресов |
| Инверсия VLAN ID | Если параметр включён, политика применяется ко всем VLAN ID, кроме выбранных |
| VLAN ID | Формат: <число> или <число>-<число>. Значение от 0 до 4095 |
| Инверсия длины пакета | Если параметр включён, политика применяется ко всем длинам пакетов, кроме выбранных |
| Длина пакета, байт | Параметр Length в Ethernet-фрейме. Указание конкретной длины или диапазона длин для кадра |
Проверка уровня L3 OSI (сетевой)
| Параметр | Описание |
|---|---|
| Протокол L3 | Выпадающий список с вариантами версии протокола: IPv4, IPv6, Другой |
| Инверсия сетевых адресов источника | Если параметр включён, политика применяется ко всем сетям и IP-адресам источника, кроме выбранных |
| Сетевые адреса источника / Сетевой адрес | Списки IP-адресов, диапазонов или подсетей источника. Формат: <IP-адрес>, <IP-адрес>-<IP-адрес> или <IP/маска> |
| Инверсия сетевых адресов назначения | Если параметр включён, политика применяется ко всем сетям и IP-адресам назначения, кроме выбранных |
| Сетевые адреса назначения / Сетевой адрес | Списки IP-адресов, диапазонов или подсетей назначения. Формат: <IP-адрес>, <IP-адрес>-<IP-адрес> или <IP/маска> |
| Инверсия бита фрагментации | Если параметр включён, политика применяется ко всем битам фрагментации, кроме выбранных |
| Бит фрагментации | Проверка на наличие флага фрагментации. Варианты: Не выбрано, MF, DF |
| TTL | Проверка значения Time-to-Live. Формат: <число> или <число>-<число>. Значение от 0 до 255 |
Проверка уровня L4 OSI (транспортный)
| Параметр | Описание |
|---|---|
| Состояния соединений | Проверка по статусу TCP-соединения. Например: New, Established |
| Протокол L4 | Выбор протокола: TCP, UDP, ICMP |
| Инверсия портов источника | Если параметр включён, политика применяется ко всем портам источника, кроме выбранных |
| Порты источника / Порт | Списки портов источника или их диапазонов. Формат: <число> или <число>-<число>. Значение от 1 до 65535 |
| Инверсия портов назначения | Если параметр включён, политика применяется ко всем портам назначения, кроме выбранных |
| Порты назначения / Порт | Списки портов назначения или их диапазонов |
| Инверсия флагов | Если параметр включён, политика применяется ко всем флагам, кроме выбранных |
| Флаги | Проверка на наличие определённых флагов в TCP-заголовке |
| Типы ICMP | Только для протокола ICMP. Проверка по типу ICMP-сообщения. Например: echo-reply, echo-request |
Политика фильтрации
Нажмите, чтобы посмотреть параметры
| Группа | Параметр | Примечание |
|---|---|---|
| Действие | Действие политики | Выбор действия, применяемого к трафику, соответствующему всем вышеуказанным параметрам: Запретить, Продолжить или Разрешить |
| Дополнительные параметры | Текстовое поле для ввода новых параметров через консоль | |
| Расширение* | Расширение | Выпадающий список политик. Обязательное поле |
Если выбрано действие Продолжить или Разрешить, становится доступен выбор другого модуля защиты, которому будет передан трафик (политики DPI, политики от внешних СЗИ или политики мультипортовых протоколов).
* Обязательное поле
Настройка времени работы
Нажмите, чтобы посмотреть параметры
| Флаг | Параметр | Примечание |
|---|---|---|
| ☑ Включение политики только в определённые даты | Дата включения политики | Дату можно ввести в текстовое поле или выбрать в календаре |
| Дата выключения политики | ||
| ☑ Включение политики только в определённые часы | Время включения политики | Время можно ввести в текстовое поле или выбрать с помощью циферблата |
| Время выключения политики | ||
| ☑ Включение политики только в определённые дни | Включение политики по дням | Выпадающий список дней недели для выбора одного или нескольких дней |