Структура МЭ
Модуль: FWinitScheme
Страница Структура межсетевого экрана предназначена для визуального представления логической структуры межсетевого экрана (МЭ) и последовательности обработки сетевого трафика. Эта страница носит информационный характер и позволяет пользователю отследить, через какие этапы фильтрации проходит сетевой пакет, прежде чем будет принято решение о его пропуске или блокировке.
Информацию о состоянии модуля смотрите в разделе.
Принцип работы структуры МЭ
Трафик последовательно проходит через несколько этапов (блоков) фильтрации, представленных на схеме сверху вниз.
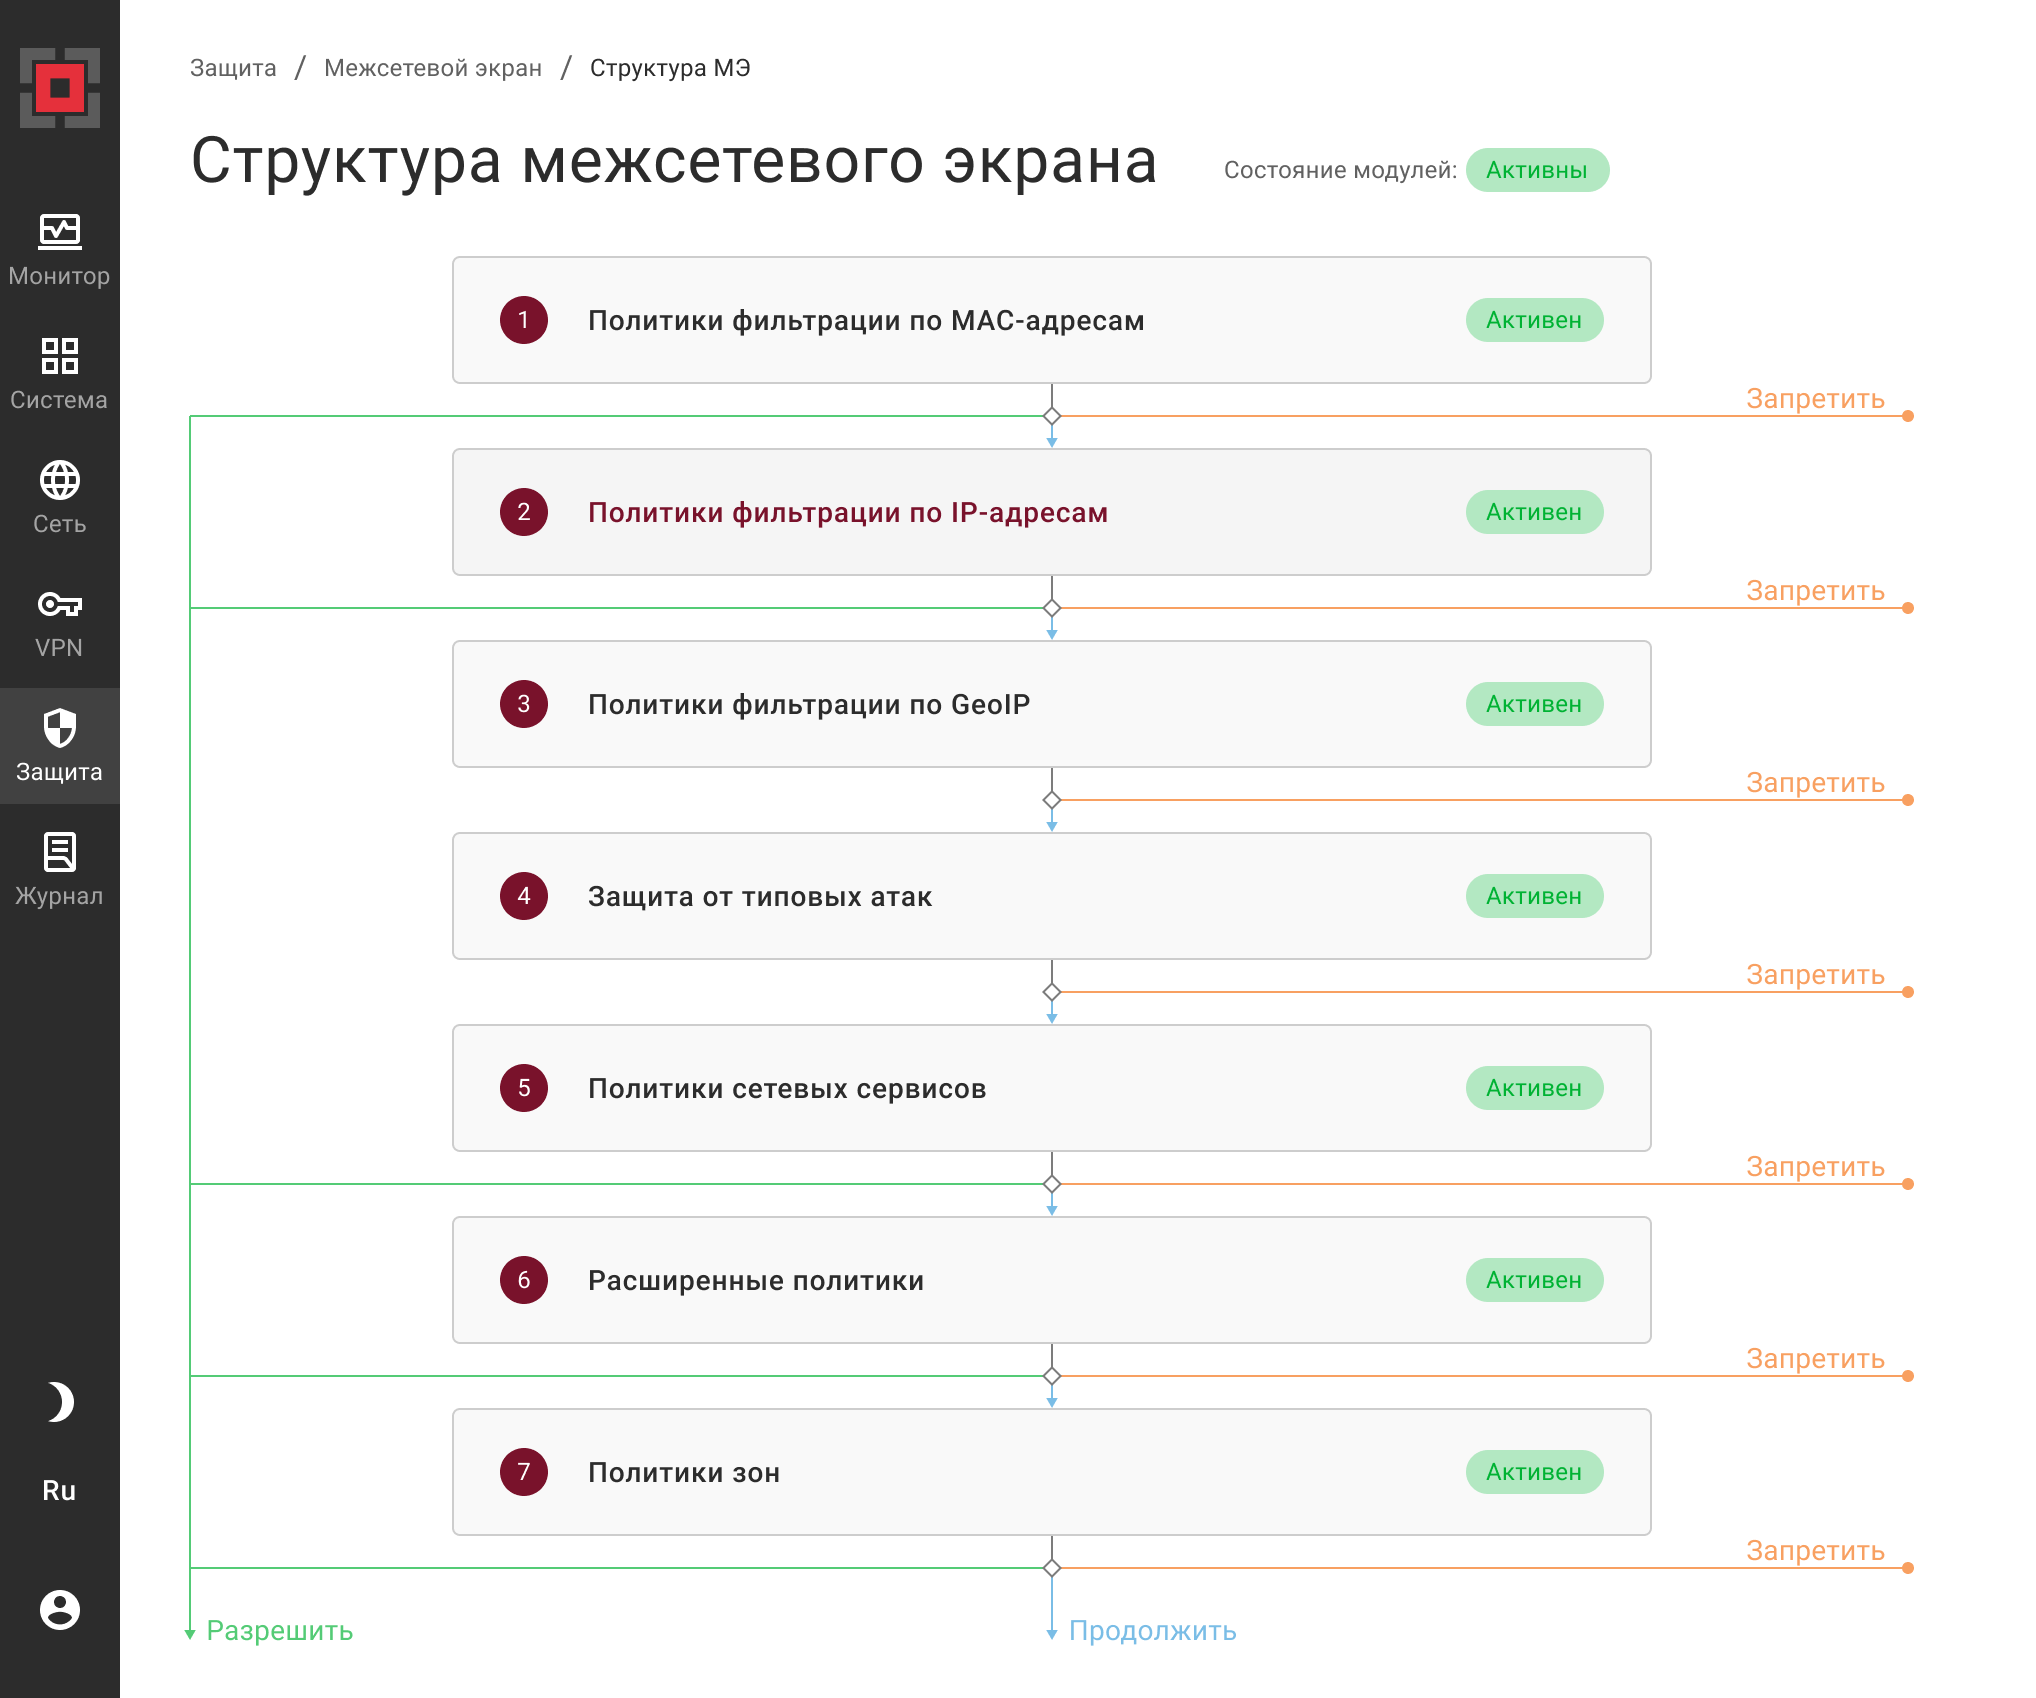
На каждом этапе к пакету применяются правила из соответствующего модуля политик.
1 Политики фильтрации по MAC-адресам
| Название раздела | Назначение | Действие |
|---|---|---|
| Политики фильтрации по MAC-адресам | Проверка пакетов на канальном уровне (L2) на основе MAC-адресов источника и назначения | Отбрасывает запрещённые пакеты и передаёт разрешённые на следующий этап; при отсутствии совпадений выполняется действие по умолчанию |
2 Политики фильтрации по IP-адресам
| Название раздела | Назначение | Действие |
|---|---|---|
| Политики фильтрации по IP-адресам | Проверка на сетевом уровне (L3) на основе IP-адресов источника и назначения | Запрещает пакеты или передаёт их на следующий этап фильтрации; при отсутствии совпадений выполняется действие по умолчанию |
3 Политики фильтрации по GeoIP
| Название раздела | Назначение | Действие |
|---|---|---|
| Политики фильтрации по GeoIP | Фильтрация трафика на основе географического местоположения IP-адресов, определяемого по GeoIP-базам | Запрещает или разрешает трафик из определённых стран или регионов |
4 Защита от типовых атак
| Название раздела | Назначение | Действие |
|---|---|---|
| Защита от типовых атак | Применение набора предустановленных правил для блокировки распространённых видов сетевых атак (например, сканирование портов, попытки DoS-атак) | Обнаруживает и блокирует подозрительную активность |
5 Политики сетевых сервисов
| Название раздела | Назначение | Действие |
|---|---|---|
| Политики сетевых сервисов | Фильтрация трафика на основе протоколов прикладного уровня (L7), таких как HTTP, FTP, DNS и др. | Применяет правила к трафику конкретных служб |
6 Расширенные политики
| Название раздела | Назначение | Действие |
|---|---|---|
| Расширенные политики | Применение комплексных правил, включающих комбинацию различных параметров (IP, порты, протоколы, данные приложений) | Реализует сложные сценарии фильтрации |
7 Политики зон
| Название раздела | Назначение | Действие |
|---|---|---|
| Политики зон | Применение правил, регулирующих трафик между различными сетевыми зонами (например, между локальной сетью, DMZ и внешней сетью) | Контролирует информационные потоки между сегментами сети |
Логика прохождения трафика
Начало обработки – весь входящий трафик сначала поступает в первый блок Политики фильтрации по MAC-адресам. Последовательная обработка – если на текущем этапе трафик не был запрещён, он передаётся дальше по стрелке Продолжить.
Действие Запретить – при совпадении с запрещающим правилом обработка пакета прекращается, и он отбрасывается; последующие этапы не выполняются.
Действие Разрешить – если пакет прошёл все семь этапов фильтрации и ни на одном из них не было запрещающего правила, применяется итоговое действие Разрешить, и пакет передаётся к месту назначения.
Состояние модулей политик
Каждый блок на схеме имеет индикатор состояния:
Активен(зеленый индикатор) – означает, что модуль, отвечающий за данный тип политик, включен и его правила участвуют в фильтрации трафика. По умолчанию модуль активен;Не активен(красный индикатор) – если какой-либо из модулей политик отключен, его индикатор изменит цвет на красный, и этот этап фильтрации будет пропущен при обработке трафика. Состояние модулей изменится наЧастично активны.
Навигация
Каждый блок на схеме является интерактивной ссылкой. При нажатии на название блока (например, на Политики фильтрации по IP-адресам) происходит переход на соответствующую страницу настроек, где можно управлять правилами для данного этапа фильтрации.
Для других страниц раздела Межсетевой экран навигация между разделами возможна при нажатии на – кнопки-стрелки в правом верхнем углу экрана.