Защита от типовых атак
Модуль: FWSecDefControl
Назначение
Страница Защита от типовых атак предназначена для управления встроенными механизмами защиты от распространённых сетевых атак.
В состав модуля входят три группы предустановленных политик: Базовые, DoS и Дополнительные. Все политики активируются одной кнопкой и защищают от типовых векторов угроз, таких как сканирование портов, DoS-атаки, флуд и другие.
Архитектура модуля допускает добавление новых специализированных политик, поэтому список защит может расширяться без изменения интерфейса администратора.
Данные страницы
- Политики
- Карантин IP-адресов и портов
- Общие настройки
- Журнал
Вкладка Политики предназначена для включения и отключения предустановленных правил защиты, просмотра их описаний и статистики срабатываний.
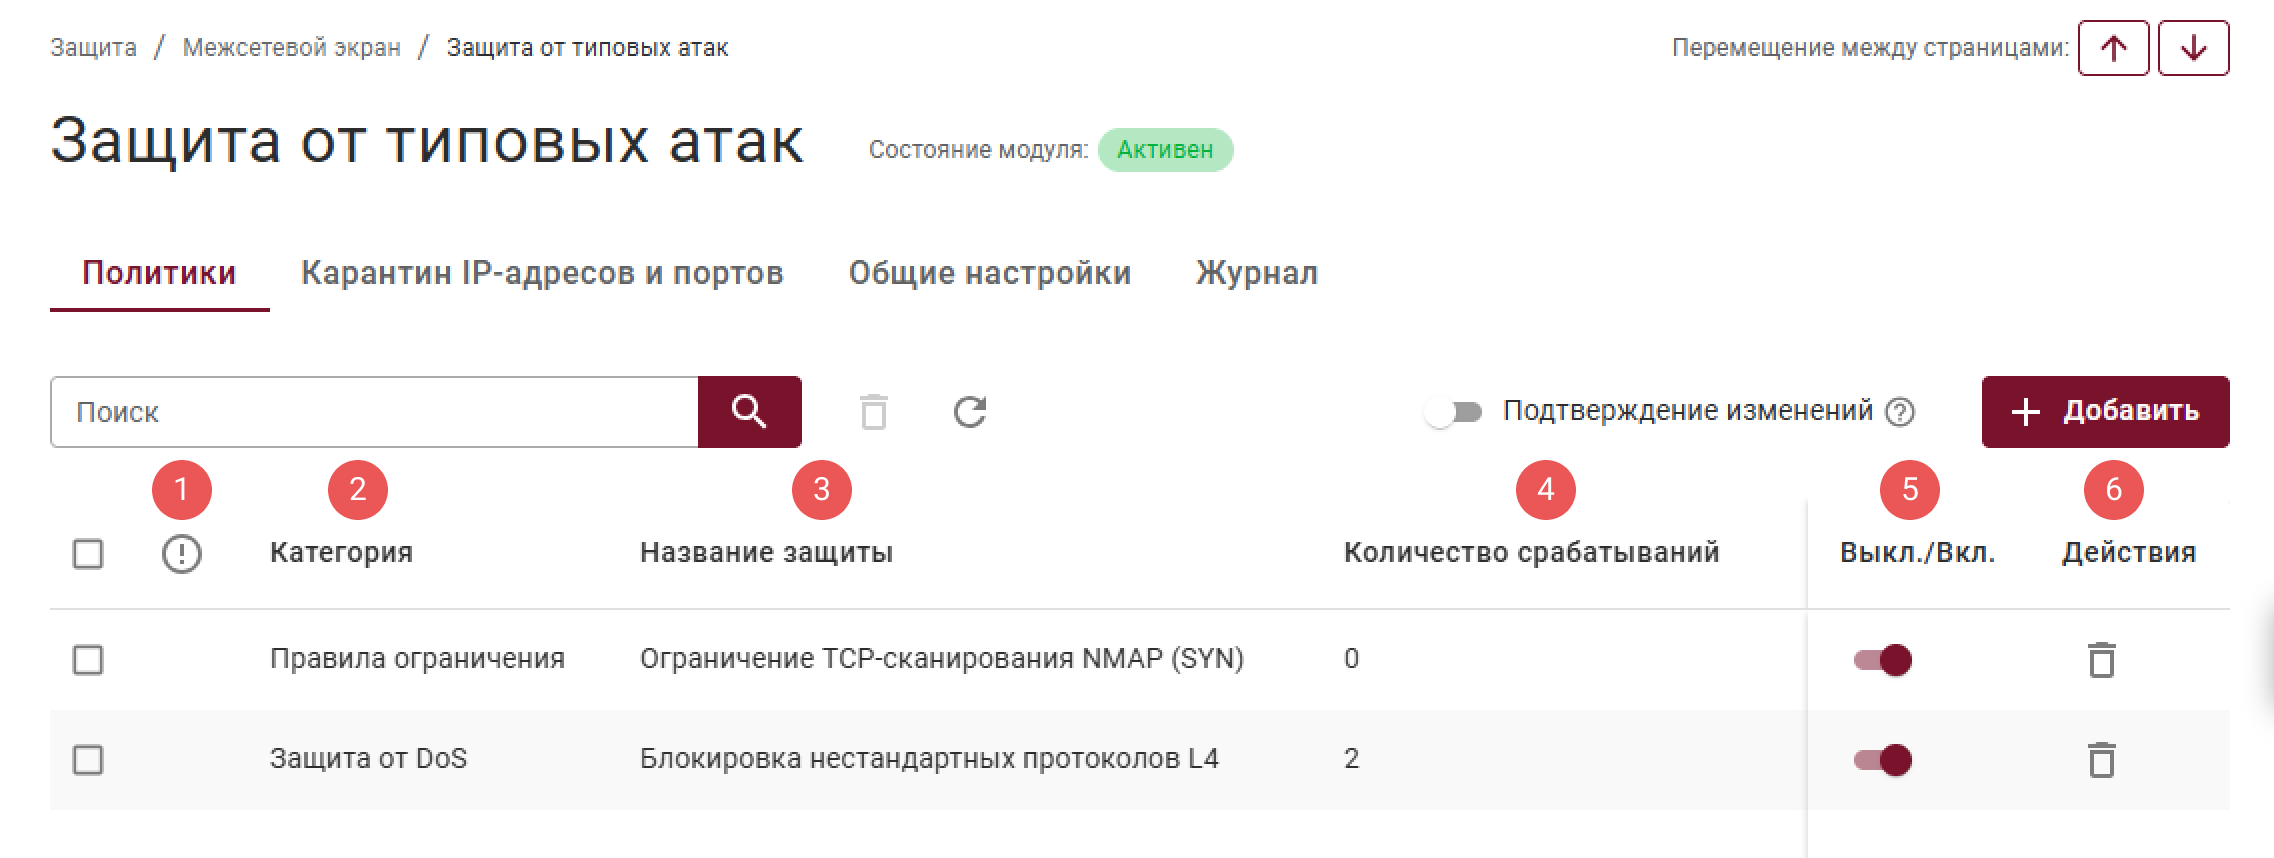
Структура таблицы:
- Информация об ошибках (см. раздел);
- Категория — название категории защит;
- Название защиты — название правила внутри категории;
- Количество срабатываний — счётчик срабатываний правила;
- Выкл./Вкл. — переключатель активации или деактивации правила;
- Действия — элементы управления записью.
Вкладка Карантин IP-адресов и портов предназначена для отображения списка IP-адресов и портов, временно заблокированных в результате срабатывания политик защиты от типовых атак.
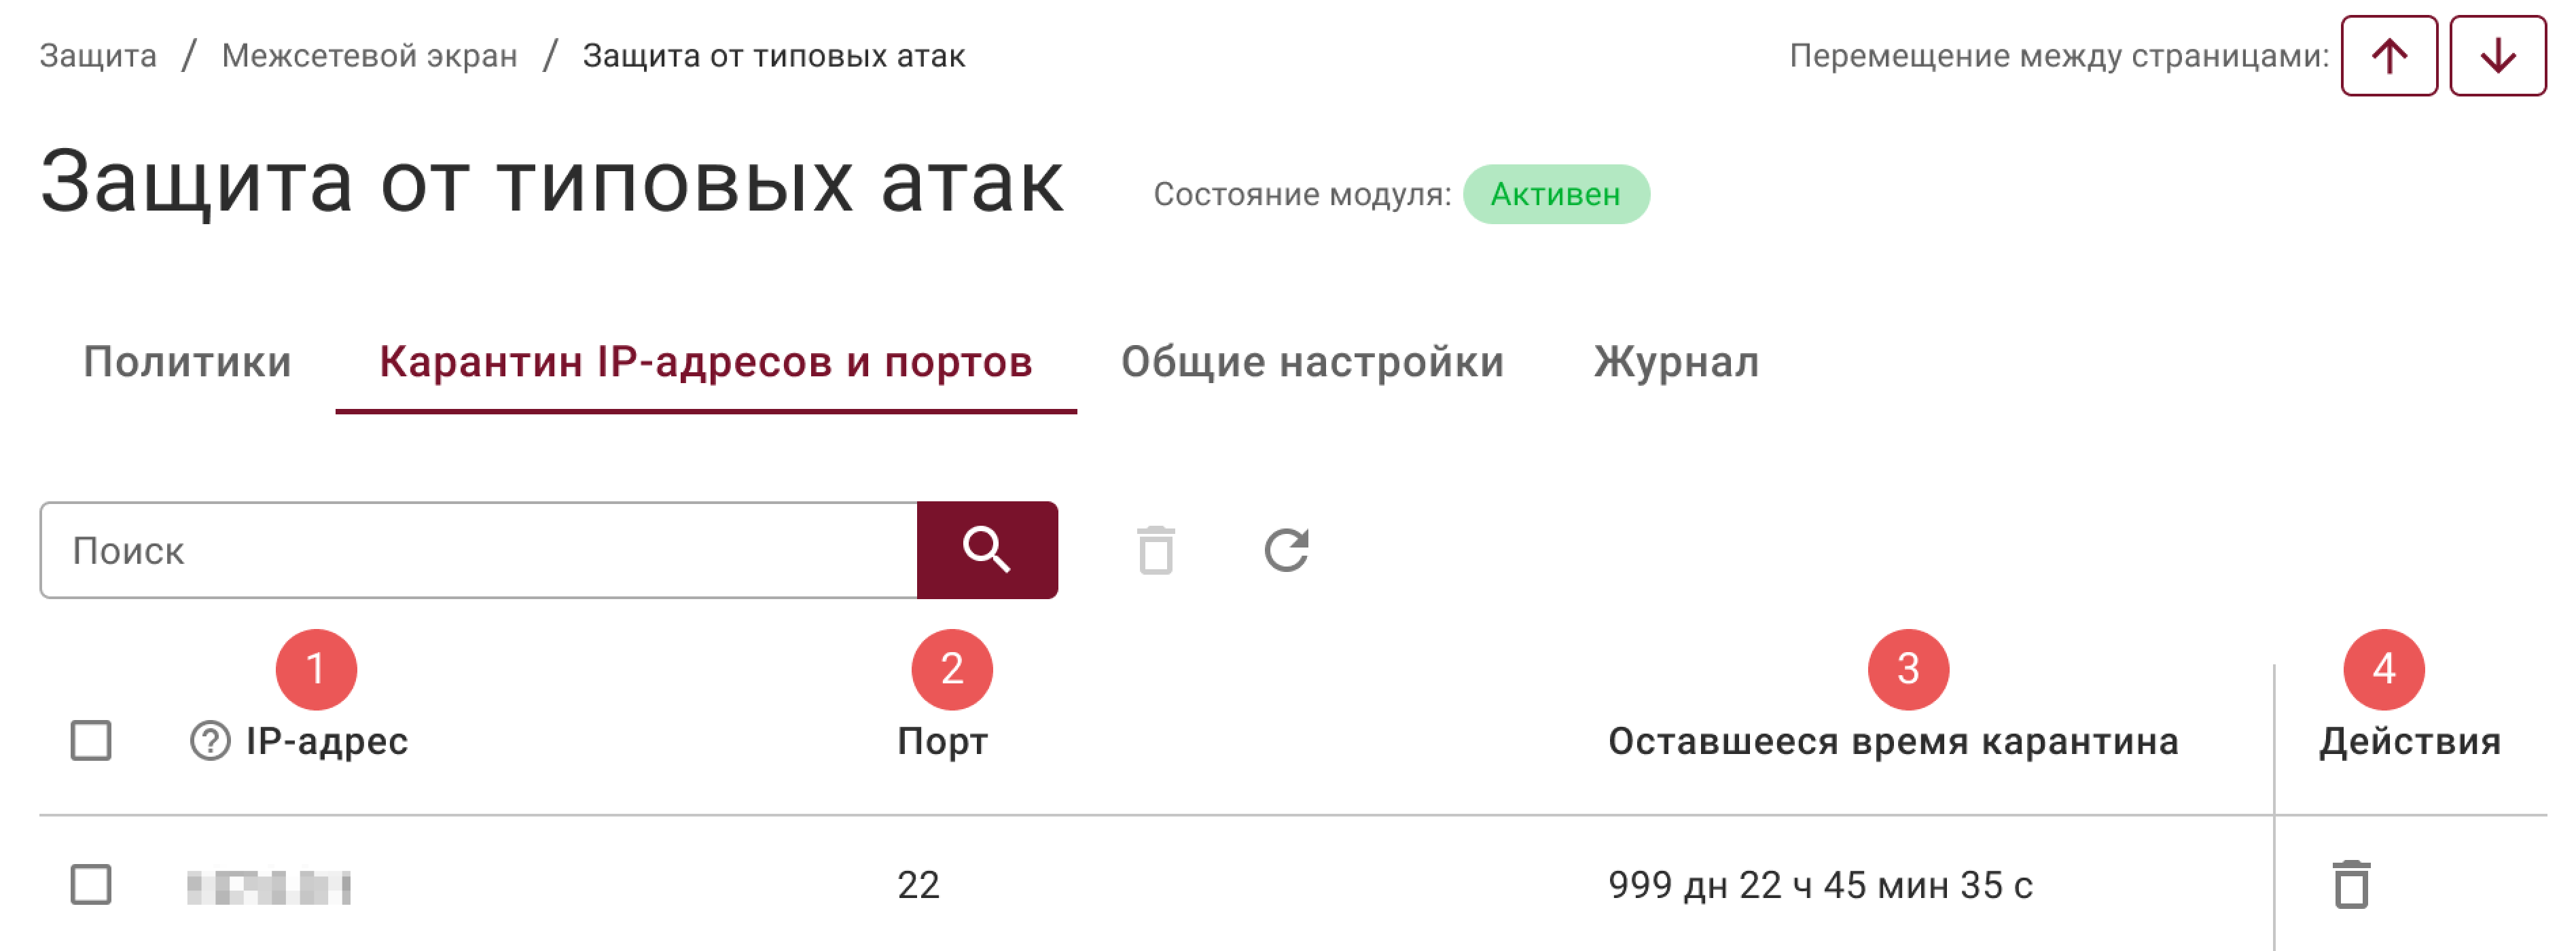
Структура таблицы:
- IP-адрес — заблокированный IP-адрес источника;
- Порт — заблокированный порт. Если порт не указан, отображается прочерк;
- Оставшееся время карантина — время до автоматической разблокировки;
- Действия — немедленное удаление записи из карантина с разблокировкой трафика от данного IP-адреса или порта.
Вкладка Общие настройки предназначена для установки глобальных параметров модуля защиты от типовых атак.
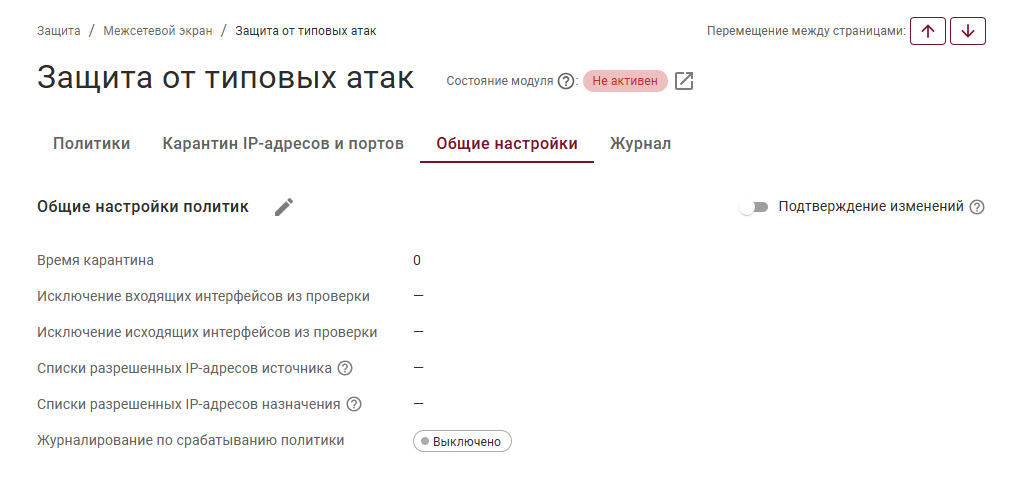
Параметры вкладки:
- Время карантина — длительность карантина для IP-адреса. Можно задать в днях, часах, минутах или секундах;
- Исключение интерфейсов из проверки — выбор интерфейсов, трафик на которых не проверяется данным модулем;
- Исключение белого списка IP-адресов — признак исключения трафика с IP-адресов из глобального Белого списка IP-адресов из проверок и блокировок данным модулем;
- Журналирование по срабатыванию политики — включение и настройка лимита записей в минуту для событий, соответствующих правилам;
- Ограничение количества записей в минуту — максимальное количество записей журнала в минуту. Параметр доступен при включённом журналировании по срабатыванию политики.
Вкладка Журнал предназначена для просмотра подробных логов срабатывания политик защиты от типовых атак.
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Политики
- Карантин IP-адресов и портов
- Общие настройки
- Журнал
| Как отображается | Для чего |
|---|---|
 | Подтверждение внесённых изменения при удалении и редактировании политики |
 | Добавление политики защиты от типовых атак |
| Как отображается | Для чего |
|---|---|
 | Удаляет запись из карантина |
Пакеты будут разблокированы. Удаление IP-адреса из карантина разблокирует пакеты для данного узла.
| Как отображается | Для чего |
|---|---|
 | Редактирование общих настроек политик |
| Подтверждает внесённые изменения в общие настройки модуля |
Общие элементы управления журналом описаны в разделе
Настройки
Добавление политики защиты от типовых атак
Для добавления, редактирования или дублирования политики защиты от типовых атак используйте кнопку + Добавить либо соответствующие элементы в столбце Действия.
При дублировании открывается форма добавления новой политики с параметрами выбранной записи. Перед сохранением при необходимости измените параметры новой политики.
| Модальное окно | Параметр с описанием | Категория | Политика |
|---|---|---|---|
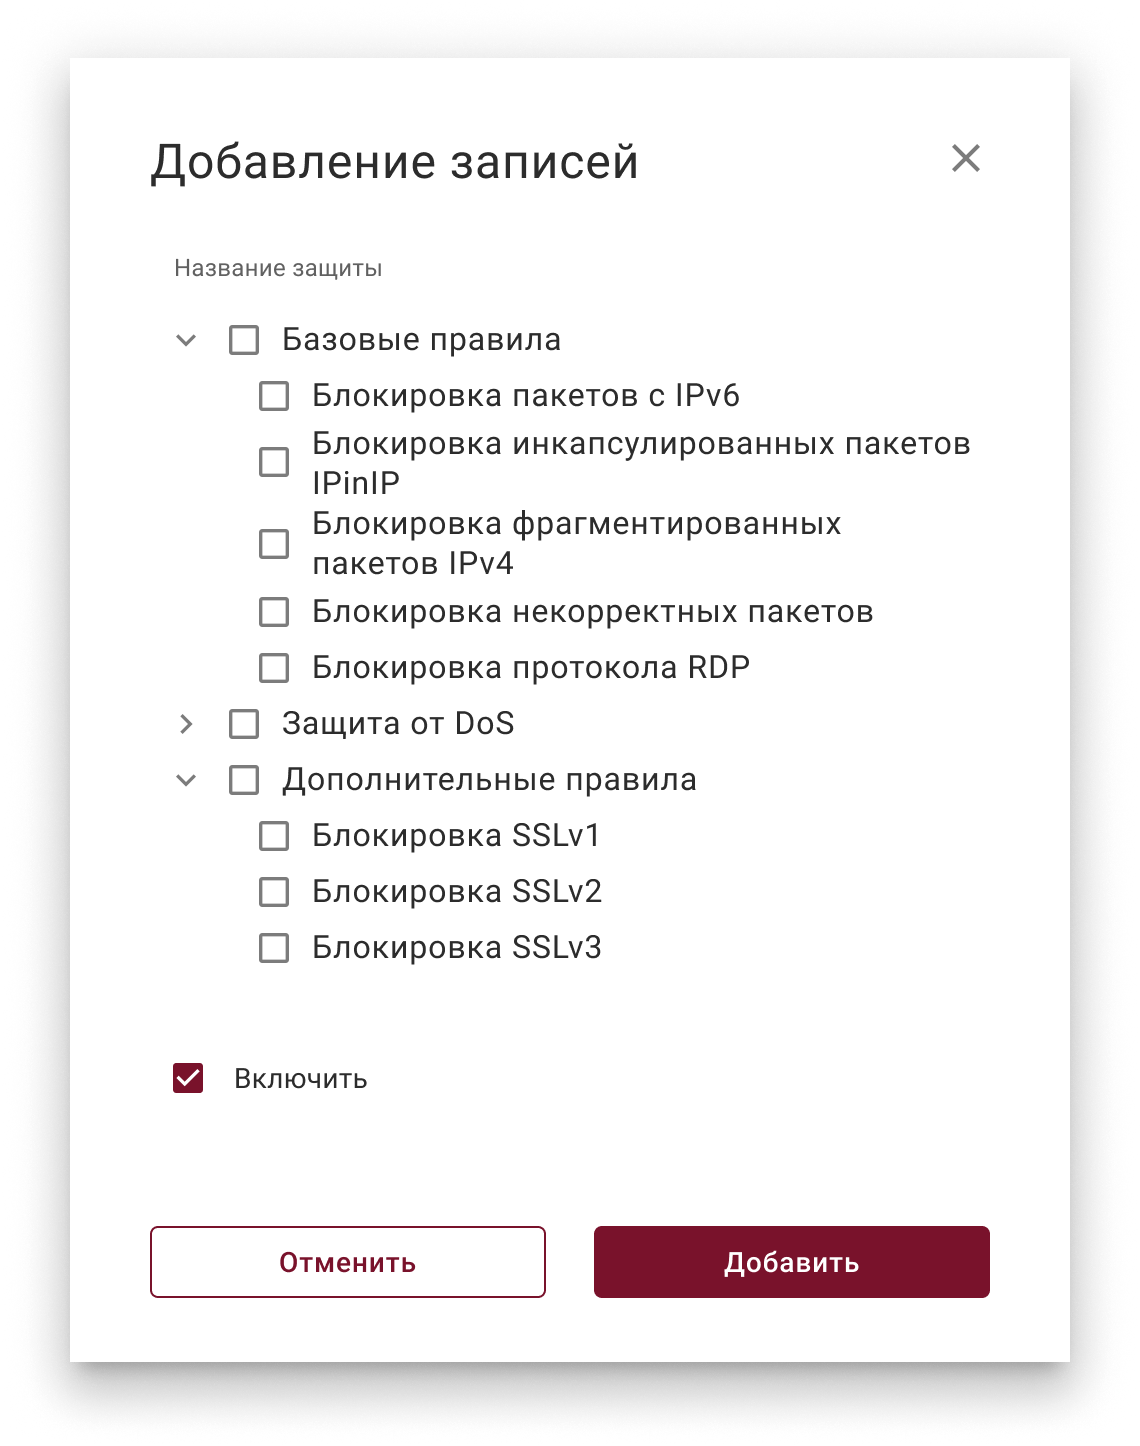 | Название защиты - обозначение механизма фильтрации | Базовые правила | Блокировка пакетов с IPv6 |
| Блокировка инкапсулированных пакетов IPinIP | |||
| Блокировка фрагментированных пакетов IPv4 | |||
| Блокировка некорректных пакетов | |||
| Блокировка протокола RDP | |||
| Блокировка пакетов с TTL <= 10 | |||
| Блокировка необычных значений MSS | |||
| Блокировка всех типов протокола ICMP, кроме ping | |||
| Блокировка нестандартных протоколов L4 | |||
| Блокировка протокола ICMP | |||
| Блокировка протокола L2TP | |||
| Дополнительные правила | Блокировка SSLv1/v2/v3 | ||
| Защита от DoS | Блокировка нестандартных протоколов L4 | ||
| Правила ограничения | Ограничение TCP-сканирования NMAP (SYN) | ||
| Ограничение TCP-запросов SYN от одного хоста к одному порту | |||
☑ Включить – активация политики сразу после добавления | – | – |
Редактирование общих настроек политик
Для изменения общих настроек модуля защиты от типовых атак перейдите на вкладку Общие настройки и внесите необходимые изменения.
| Модальное окно | Параметр | Значения |
|---|---|---|
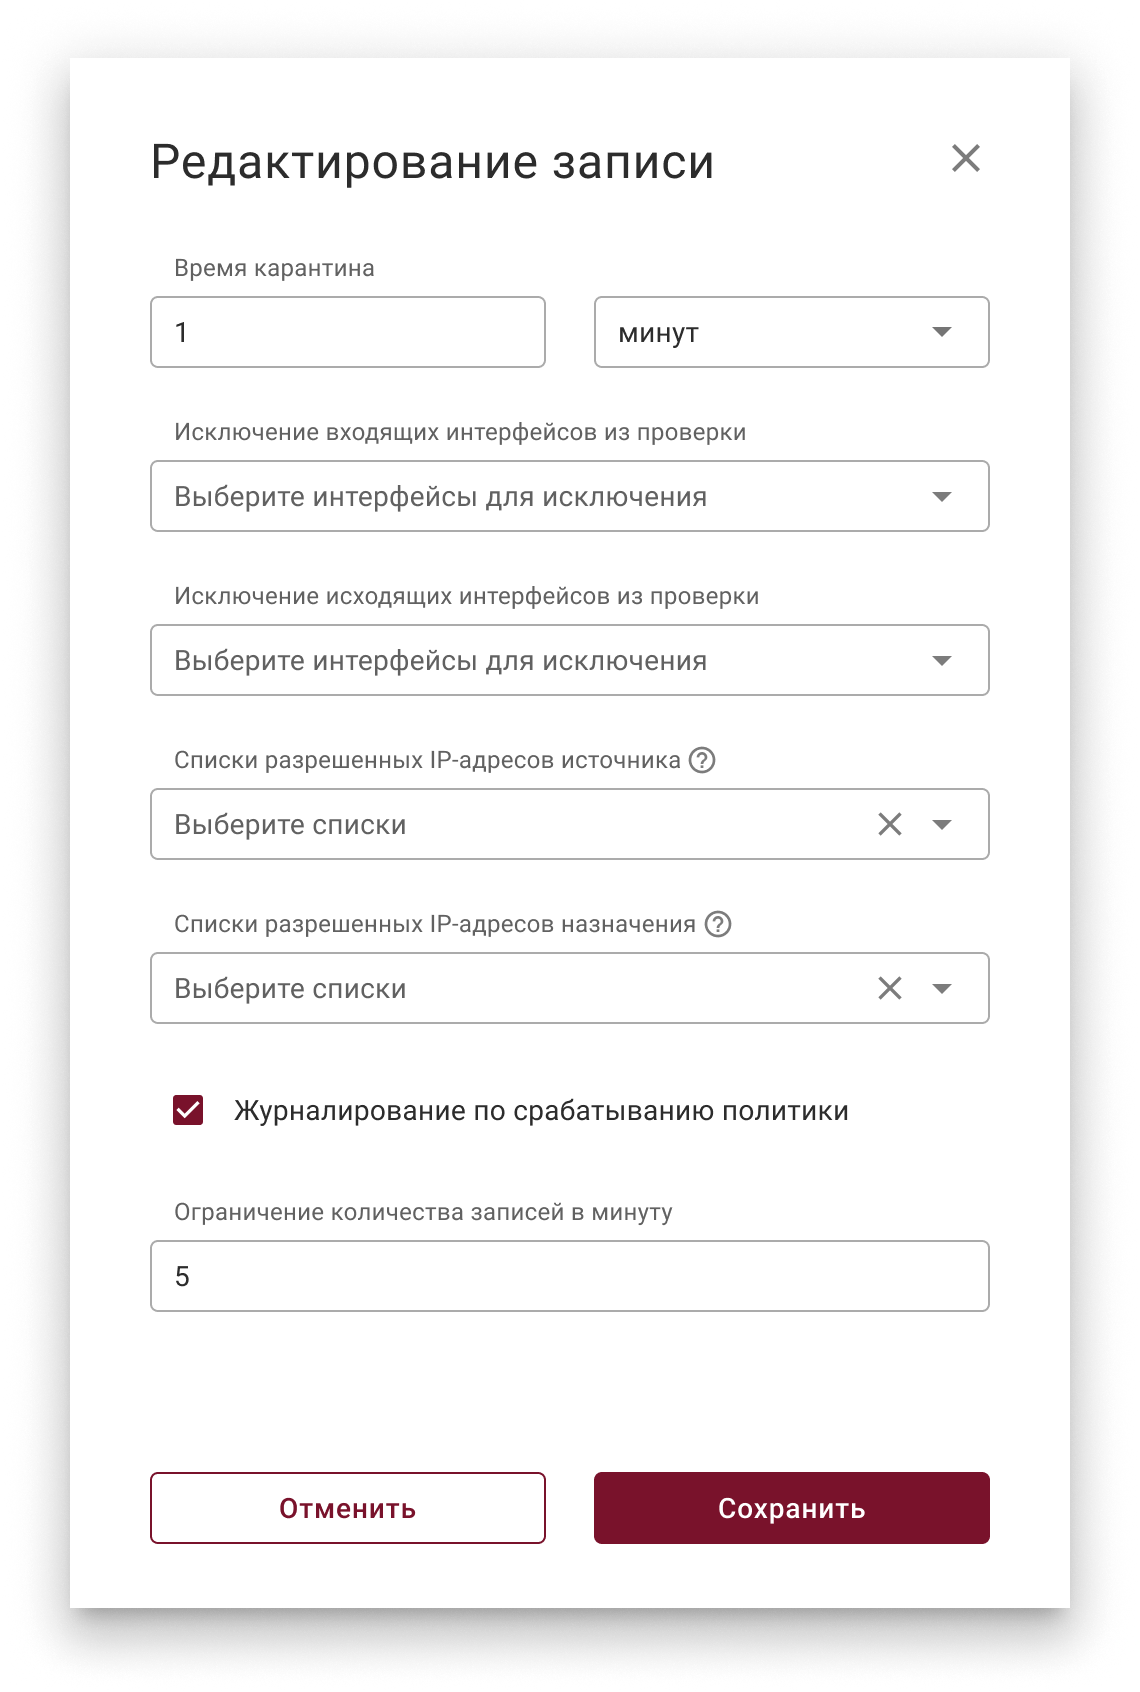 | Время карантина | Единицы измерения времени на выбор: дни, часы, минуты, секунды |
| Исключение интерфейсов из проверки | Выпадающий список для выбора одного или нескольких интерфейсов | |
| Исключение исходящих интерфейсов из проверки | Имена исходящих интерфейсов, исключенных из проверки | |
| Списки разрешённых IP‑адресов | Выпадающий список для выбора одного или нескольких списков. Списки задаются на странице Пользовательские списки | |
| Журналирование по срабатыванию политики | Включает и настраивает лимит записей в минуту для событий, соответствующих правилам | |
| Ограничение количества записей в минуту | Поле активно только при включённом флаге Журналирование по срабатыванию политики |