Политики зон
Модуль: FWZoneControl
Назначение
Страница Политики зон предназначена для применения политик безопасности к трафику, проходящему между различными сетевыми интерфейсами, и является завершающим этапом в цепочке обработки трафика межсетевым экраном.
Зона в контексте Рубикон Nova – это логическая группа физических интерфейсов с общей политикой безопасности. Политики задаются на границах зон (например, Доверенная, DMZ) вместо отдельных правил для каждого интерфейса, что упрощает настройку и делает её более наглядной.
На странице Политики зон создаются и управляются правила, которые применяются к сетевым интерфейсам, сгруппированным в зоны
Информацию о состоянии модуля смотрите в разделе.
Данные страницы
- Политики
- Журнал
Вкладка Политики предназначена для создания и настройки правил, которые применяются к сетевым интерфейсам, сгруппированным в зоны.
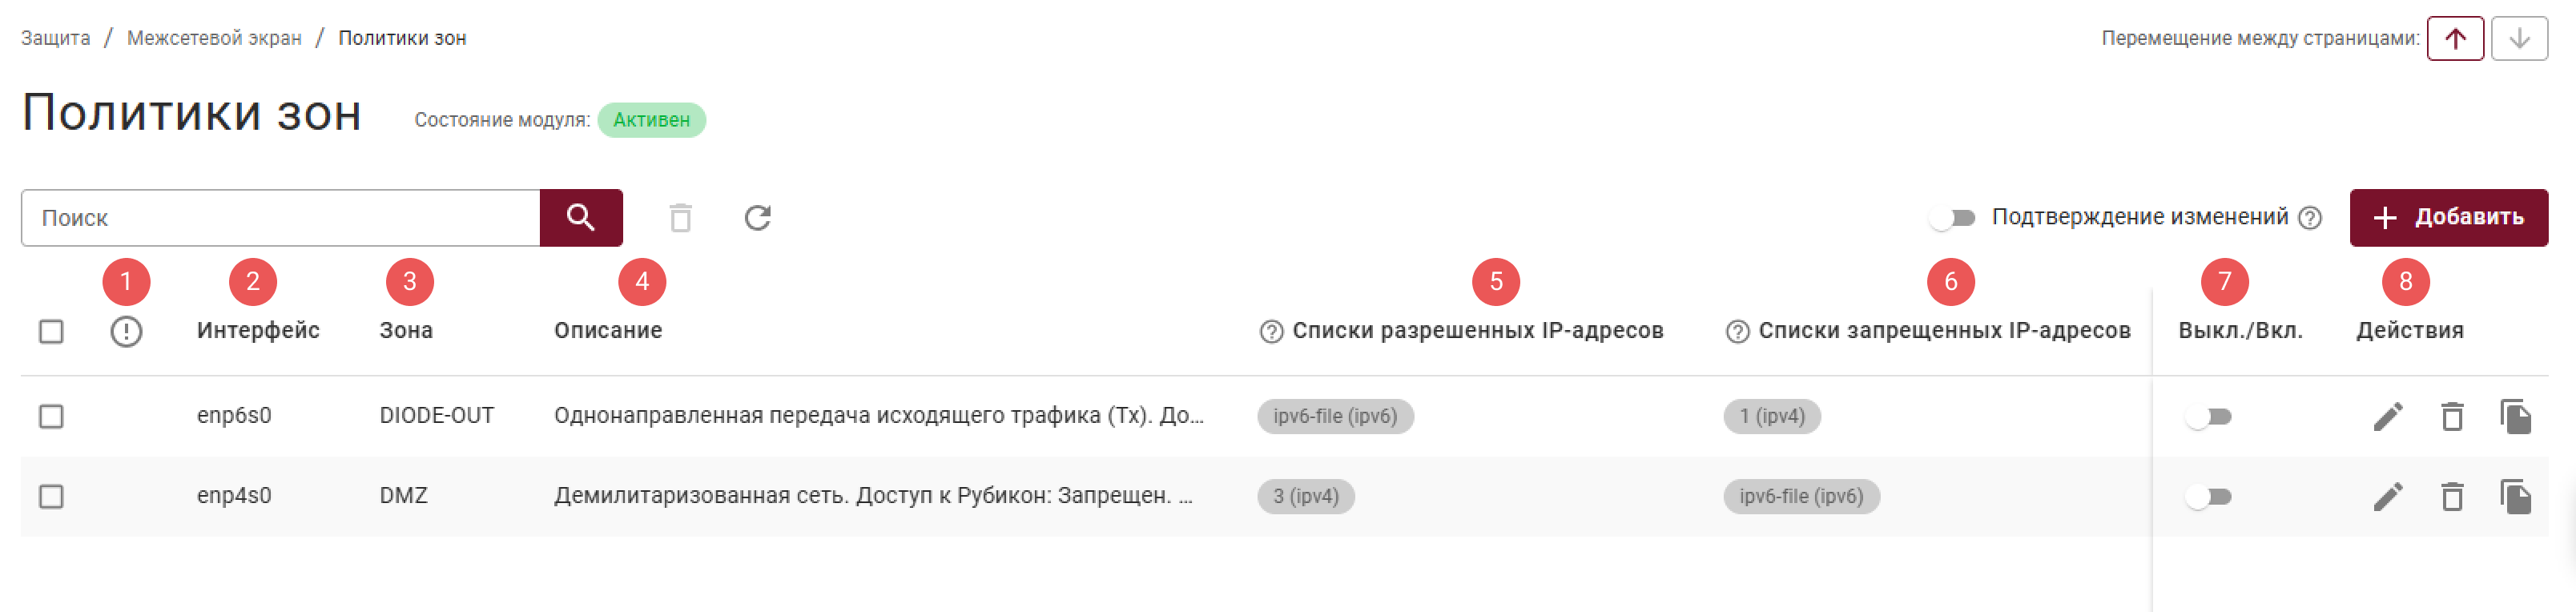
Структура таблицы:
- Информация об ошибках (см. раздел);
- Интерфейс – имя сетевого интерфейса, к которому применяется политика;
- Зона – имя зоны, к которой принадлежит интерфейс;
- Описание – комментарий пользователя, который может описывать логику поведения политики;
- Списки разрешенных IP-адресов – статус применения
белого спискаIP-адресов; - Списки запрещенных IP-адресов – статус применения
черного спискаIP-адресов; - Выкл./Вкл. – переключатель для активации/деактивации политики;
- Действия – стандартные иконки для взаимодействия с интерфейсом.
Списки Списки разрешенных IP-адресов и Списки запрещенных IP-адресов задаются на странице Пользовательские списки.
Вкладка Журнал предназначена для отображения логов срабатывания политики зон.
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Политики
- Журнал
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Подтверждение изменений | см. раздел |
 | Добавление записи в таблицу | Окно настроек
|
 | Редактирование записи таблицы | |
 | Дублирование выбранной записи таблицы |
| Параметр | Описание | Значения |
|---|---|---|
| Зона политики | Определяет уровень доверия | |
| Тип политики | Фильтрация трафика. По умолчанию — Любой | |
| Действие политики | Конкретное решение, которое применяется в рамках типа политики | |
| Если Зона не выбрана, то в пустом журнале пользователь увидит подсказку: Для отображения журнала выберите зону. | ||
Остальные элементы управления журналом описаны в разделе.
Добавление, редактирование и дублирование политики
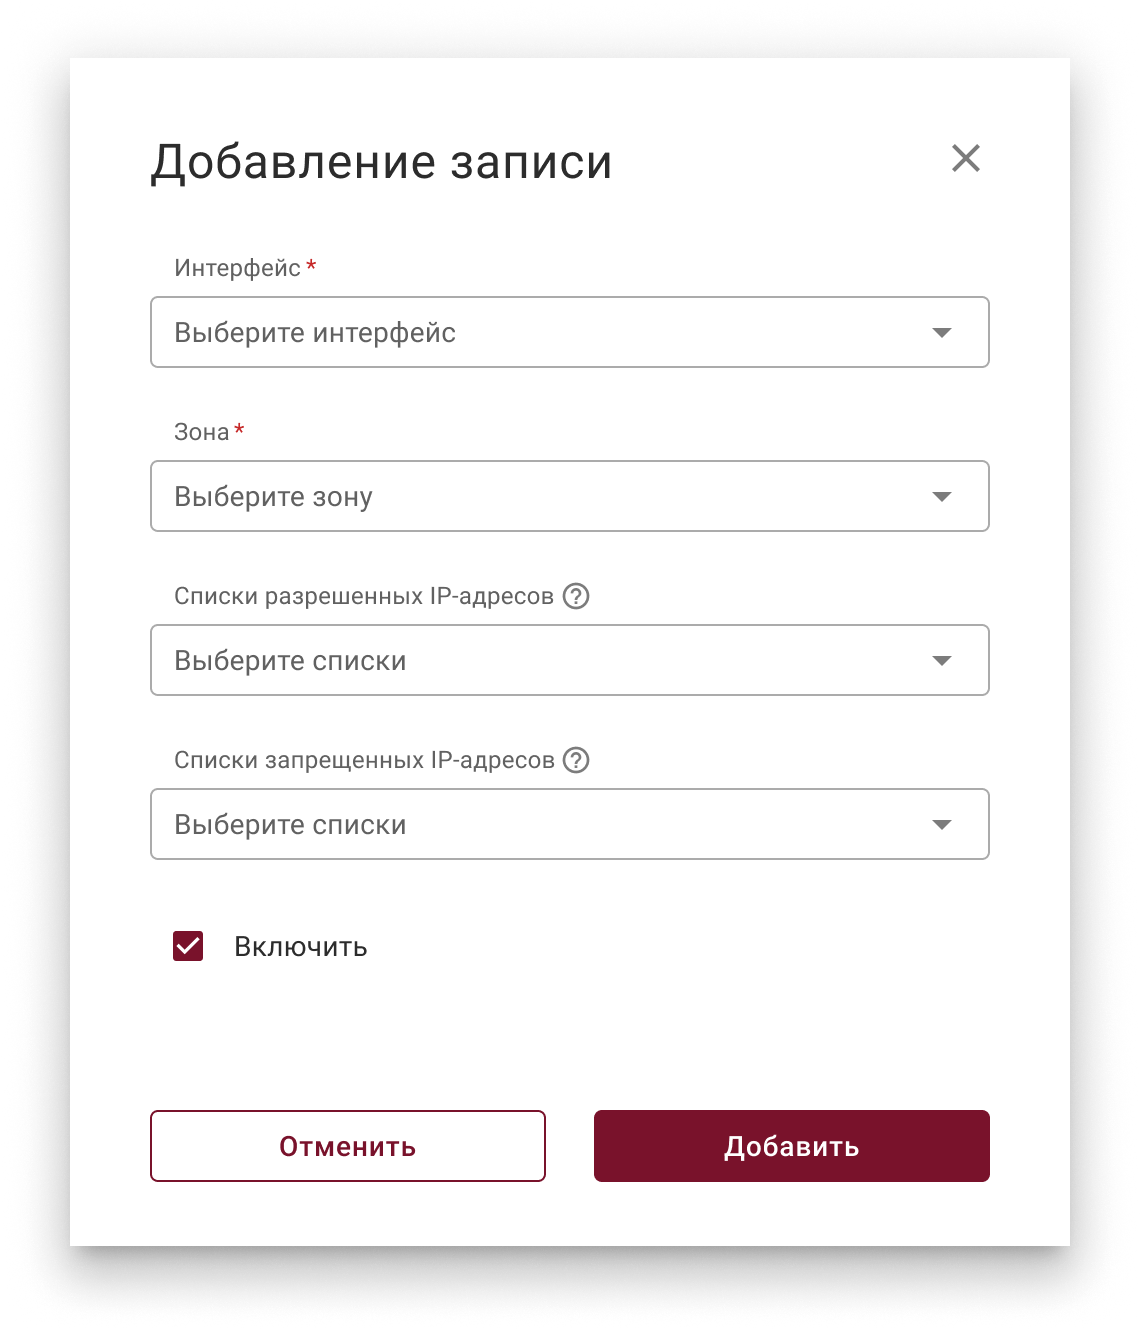
Для добавления, редактирования или дублирования политики используйте кнопку + Добавить либо соответствующие элементы в столбце Действия.
При дублировании открывается форма добавления новой политики с параметрами выбранной записи. Перед сохранением при необходимости измените параметры новой политики.
Нажмите, чтобы посмотреть параметры
| Параметр | Описание |
|---|---|
| Интерфейс* | Выпадающий список для выбора интерфейса, к которому будет применяться политика. В списке отображаются только те интерфейсы, которые еще не добавлены в таблицу. При редактировании в списке также доступен текущий интерфейс |
| Зона* | Выпадающий список для выбора зоны. При выборе зоны под полем появляется ее текстовое описание, если оно было задано ранее. Варианты зон: |
Зона BlockСеть изолирована/заблокирована Зона NoTrustСеть с низким уровнем доверия Зона DMZДемилитаризованная сеть Зона WANПубличная сеть Зона LANЛокальная сеть Зона SecLANЗащищенная сеть Зона DIODE-INОднонаправленная передача входящего трафика (Rx) Зона DIODE-OUTОднонаправленная передача исходящего трафика (Tx) | |
| Списки разрешенных IP-адресов | Если опция включена, для трафика на данном интерфейсе будут применяться правила из глобального белого списка IP-адресов |
| Списки запрещенных IP-адресов | Если опция включена, для трафика на данном интерфейсе будут применяться правила из глобального черного списка IP-адресов |
| ☑ Включить | Активирует политику после создания/сохранения |
* обязательное поле
Доступ к зонам для трафика, который относится к интерфейсам Рубикон Nova
| Зона | Описание | Доступ к Рубикон Nova | Доступ к другим зонам | Доступ из других зон в данную зону |
|---|---|---|---|---|
| Block | Сеть изолирована/заблокирована | Запрещен | Запрещен | Запрещен |
| DIODE-IN | Однонаправленная передача входящего трафика (Rx) | Нет ограничений | Нет ограничений | Запрещен |
| DIODE-OUT | Однонаправленная передача исходящего трафика (Tx) | Нет ограничений | Запрещен | Нет ограничений |
| DMZ | Демилитаризованная сеть | Запрещен | Запрещен | Нет ограничений |
| LAN | Локальная сеть | Нет ограничений | Нет ограничений | Нет ограничений |
| NA | Зона не назначена на интерфейс | Нет ограничений | Нет ограничений | Нет ограничений |
| NoTrust | Сеть с низким уровнем доверия | Запрещен | Запрещен | Разрешен только ping, остальное запрещено |
| SecLAN | Защищенная сеть | Нет ограничений | Нет ограничений | Запрещен |
| WAN | Публичная сеть | Разрешен только ping, остальное запрещено | Запрещен | Нет ограничений |
| Трафик | Цепочка | Block | NoTrust | DMZ | WAN | LAN | SecLAN | DIODE-IN | DIODE-OUT | N/A |
|---|---|---|---|---|---|---|---|---|---|---|
icmp запросиз данной зоны к интерфейсу Рубикон Nova | INPUT | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
icmp запросот интерфейса Рубикон Nova в данную зону | OUTPUT | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
icmp ответот интерфейса Рубикон Nova в данную зону | OUTPUT | - | - | - | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
icmp ответиз данной зоны к интерфейсу Рубикон Nova | INPUT | - | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
Новое соединениеиз данной зоны к интерфейсу Рубикон Nova | INPUT | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ |
Новое соединениеиз данной зоны к интерфейсу Рубикон Nova | OUTPUT | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
Установленное соединениеиз данной зоны к интерфейсу Рубикон Nova | OUTPUT | - | - | - | - | ✅ | ✅ | ✅ | ✅ | ✅ |
Установленное соединениеиз данной зоны к интерфейсу Рубикон Nova | INPUT | - | - | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
Политики FORWARD для трафика, который проходит транзитом через Рубикон Nova (между разными зонами)
| Трафик | Цепочка | Block | NoTrust | DMZ | WAN | LAN | SecLAN | DIODE-IN | DIODE-OUT | N/A |
|---|---|---|---|---|---|---|---|---|---|---|
Установленное соединениеиз других зон в данную зону через Рубикон Nova | FORWARD_OUT | - | - | - | - | ✅ | ✅ | ❌ | - | ✅ |
Установленное соединениеиз данной зоны к другим зонам через Рубикон Nova | FORWARD_IN | - | - | ✅ | ✅ | ✅ | - | - | ❌ | ✅ |
Новое соединениеиз данной зоны к другим зонам через Рубикон Nova | FORWARD_IN | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ❌ | ✅ |
Новое соединениеиз других зон в данную зону через Рубикон Nova | FORWARD_OUT | ❌ | ❌ | ✅ | ✅ | ✅ | ❌ | ❌ | ✅ | ✅ |
icmp ответиз других зон в данную зону через Рубикон Nova | FORWARD_OUT | - | - | - | - | ✅ | ✅ | ❌ | - | ✅ |
icmp ответиз данной зоны к другим зонам через Рубикон Nova | FORWARD_IN | - | ✅ | ✅ | ✅ | ✅ | - | - | ❌ | ✅ |
icmp запросиз данной зоны к другим зонам через Рубикон Nova | FORWARD_IN | ❌* | ❌ | ❌* | ❌* | ✅ | ✅ | ✅ | ❌* | ✅ |
icmp запросиз других зон в данную зону через Рубикон Nova | FORWARD_OUT | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ | ❌ | ✅ | ✅ |
* - исключение для ICMP: из зоны Block/DMZ/WAN/DIODE-OUT может быть доступна зона NoTrust - зависит от последовательности политик, поскольку политики перекрываются.