Анализ трафика IDPS
Модуль: IDPSControl
Назначение
Страница Анализ трафика IDPS предназначена для управления и анализа работы IDPS.
IDPS (Intrusion Detection and Prevention System) — это комплексное решение для обеспечения безопасности, которое сочетает в себе функции обнаружения (IDS) и предотвращения (IPS) вторжений:
- обнаружение (IDS): мониторинг трафика и событий, сравнивая их с базой известных атак (сигнатур) или выявляя аномалии в поведении;
- предотвращение (IPS): автоматически блокирует атаку в режиме реального времени (например, разрывает соединение или перенастраивает межсетевой экран).
Система не просто фиксирует подозрительную активность, но и мгновенно реагирует на неё.
Данные страницы
- Конфигурация
- Архивы правил (БРП)
- Файлы настроек IDPS
- Журнал
Вкладка Конфигурация отвечает за общие настройки IDPS и антивирусного модуля на выбранном интерфейсе.
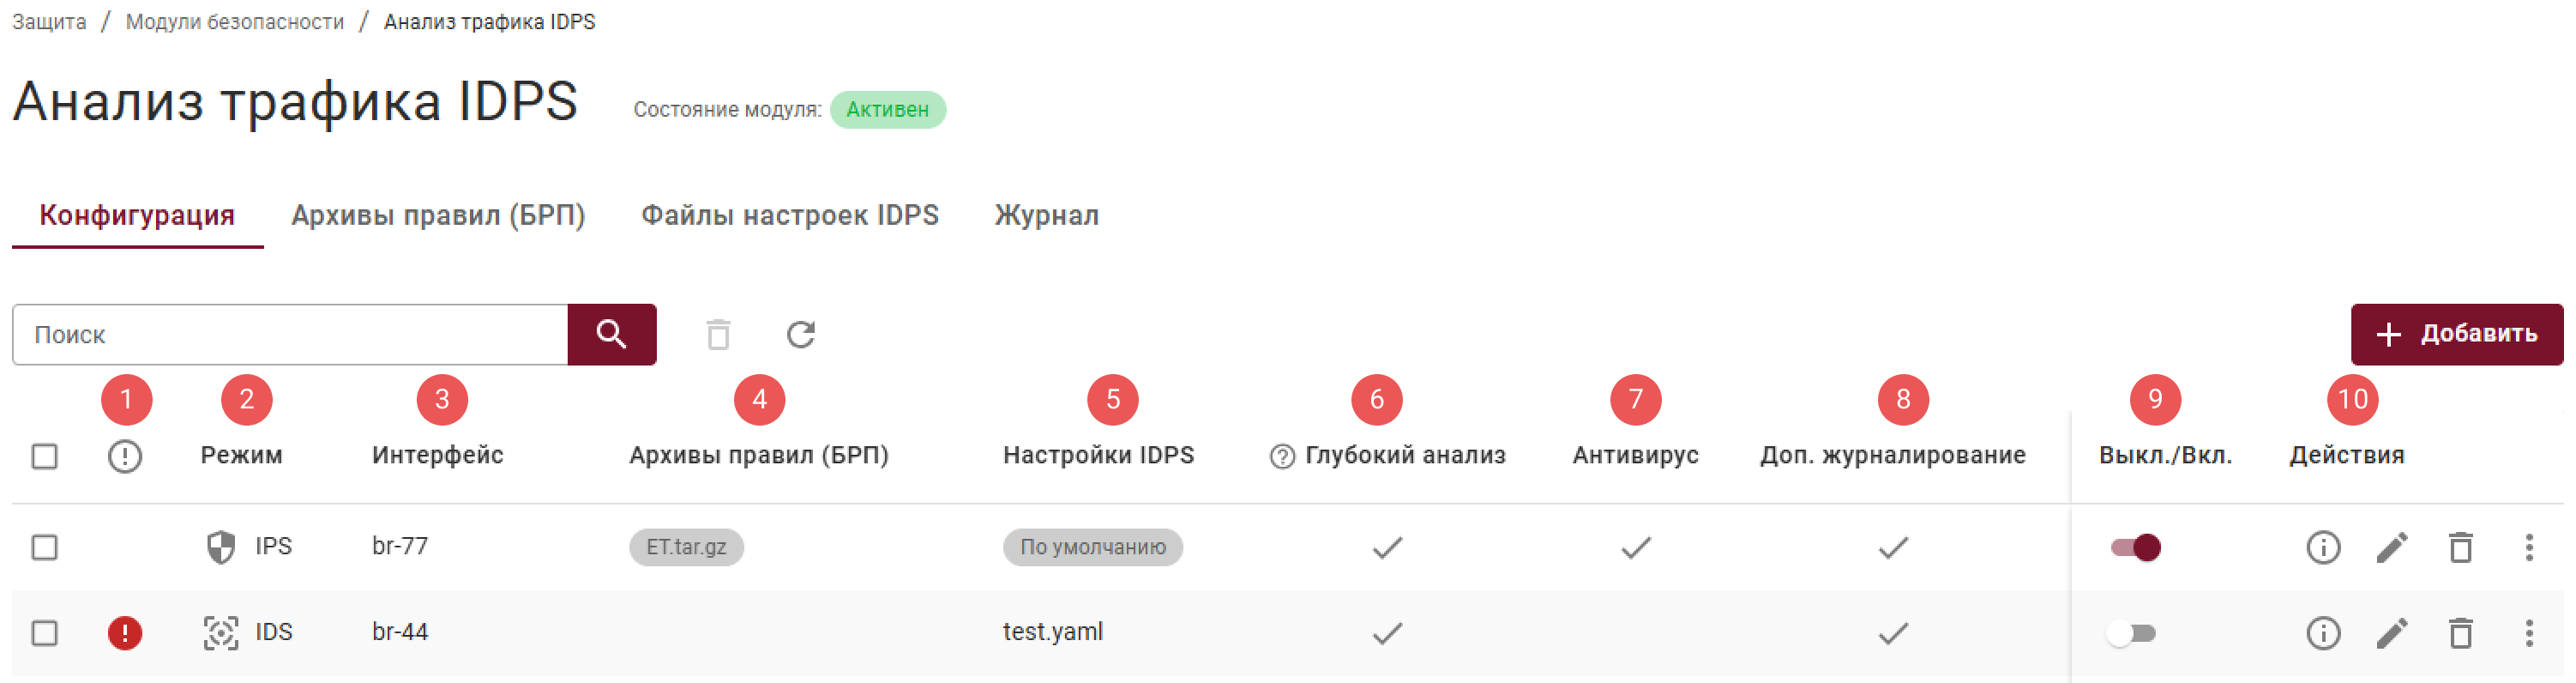
Структура таблицы:
-
Информация об ошибках (см. раздел);
-
Режим – выбранный механизм обнаружения/предотвращения вторжений (
IPSилиIDS); -
Интерфейс – сетевой интерфейс, для которого применяются указанные параметры IDPS;
-
Архивы правил (БРП) – имя активного архива правил, которые используются для анализа трафика на данном интерфейсе;
примечаниеАрхивы можно загрузить на вкладке Архивы правил (БРП).
-
Настройки IDPS – выбранный набор параметров IDPS:
По умолчанию– используются встроенные настройки;Из файла– используются настройки из загруженного файла (с конкретным именем загруженного файла);
примечаниеФайлы можно загрузить на вкладке Файлы настроек IDPS.
-
Глубокий анализ (трафика) – включает или отключает глубокую инспекцию трафика (DPI). Глубокий анализ разбирает содержимое данных в трафике и необходим для:
- работы потокового антивируса;
- создания пользовательских правил по содержимому данных.
В этом поле выбирается профиль глубокой инспекции трафика (или отключение DPI) для данной сущности;
-
Антивирус – статус антивирусного движка, интегрированного с IDPS. Если глубокий анализ выключен, то в поле Антивирус отображается прочерк (–), если включен;
-
Доп. журналирование – настройки дополнительного логирования и сбора артефактов для расследования инцидентов. Включает:
- развёрнутое логирование (расширенные поля, тело пакетов);
- включение/отключение автоматического сбора дампа трафика (PCAP) при срабатывании сигнатуры;
- настройки объёма и лимитов для таких данных.
примечаниеЭто реализует требование автоматического сбора дампа трафика при срабатывании сигнатуры и упрощает анализ событий в журнале.
-
Выкл./ Вкл. – состояние записи конфигурации IDPS для данного интерфейса;
-
Действия – стандартные иконки для управления записью.
Вкладка Архивы правил (БРП) предназначена для управления файлами архивов правил, которые затем привязываются к интерфейсам через вкладку Конфигурация; для загрузки новых архивов правил, просматривать их список, дату загрузки и выполнять действия по применению, откату или удалению.
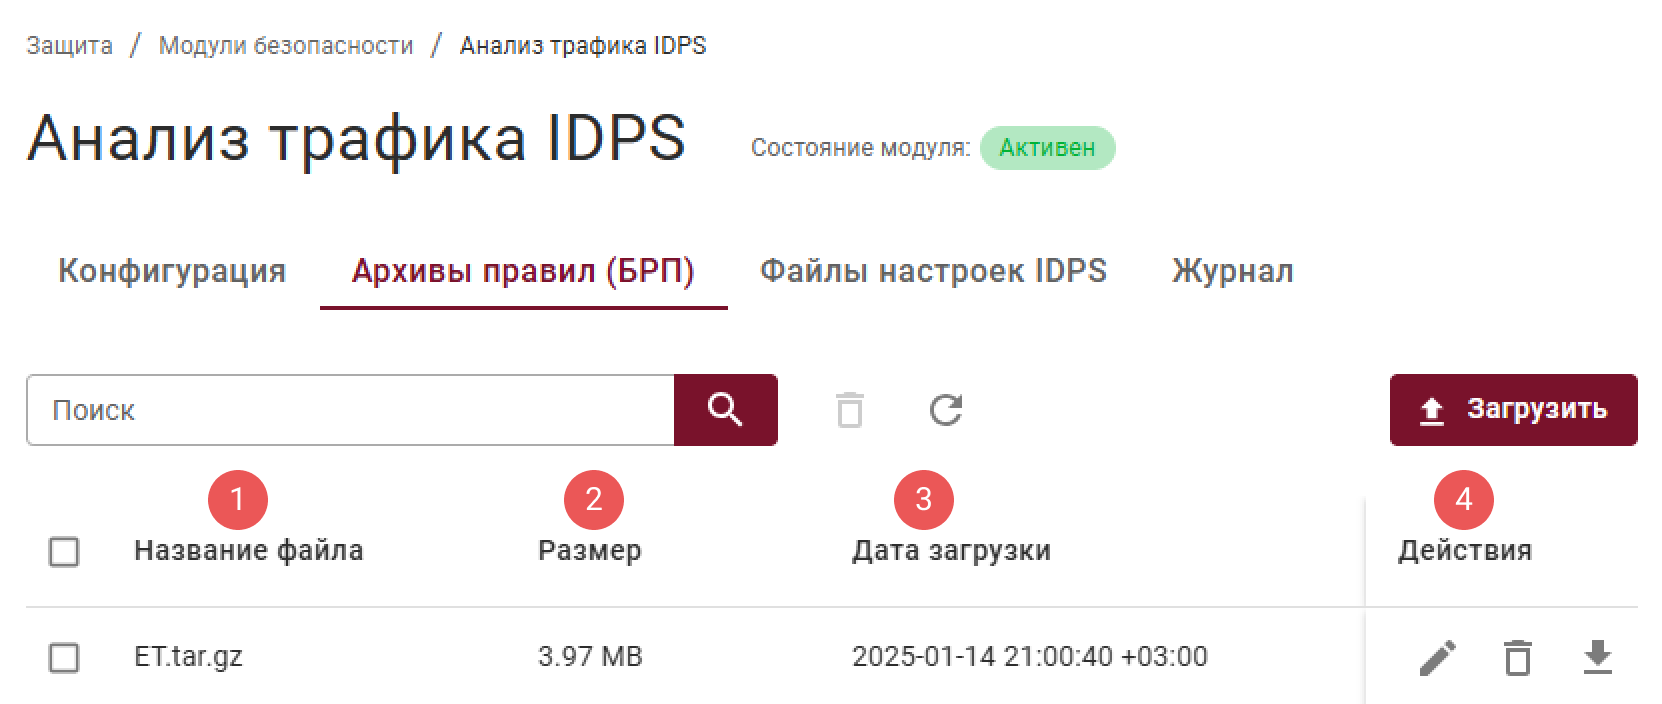
Структура таблицы:
- Название файла – имя загруженного файла с правилами;
- Размер – объем файла архива правил;
- Дата загрузки – дата и время, когда архив правил был загружен в систему;
- Действия – стандартные иконки.
Вкладка Файлы настроек IDPS предназначена для управления конфигурационными файлами IDPS: экспорт/импорт полных настроек, хранение резервных копий конфигурации.
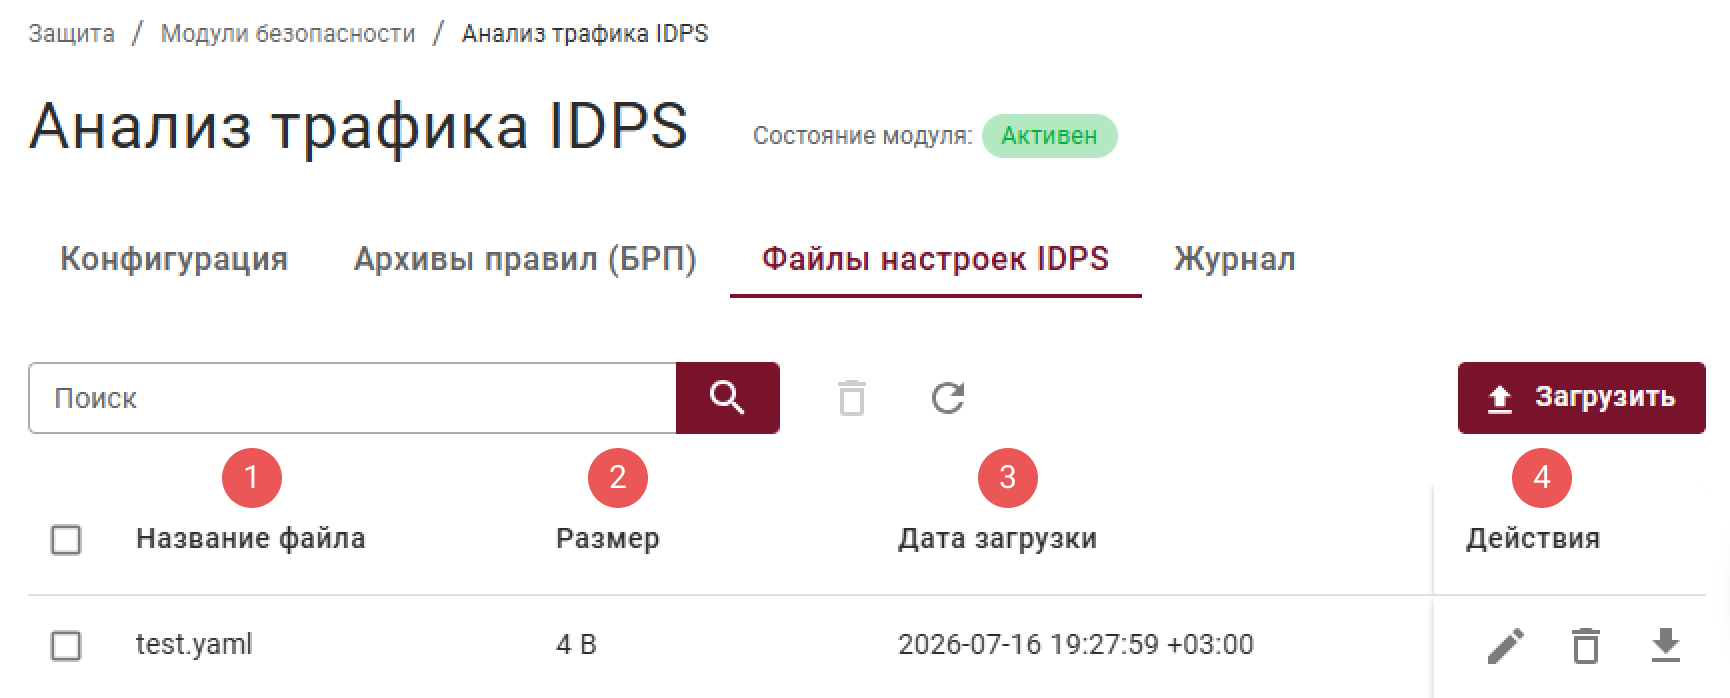
Структура таблицы:
- Название файла – имя загруженного файла с правилами;
- Размер – объем файла архива правил;
- Дата загрузки – дата и время, когда архив правил был загружен в систему;
- Действия – стандартные иконки.
Вкладка Журнал предназначена для просмотра логов срабатывания IDS или IPS.
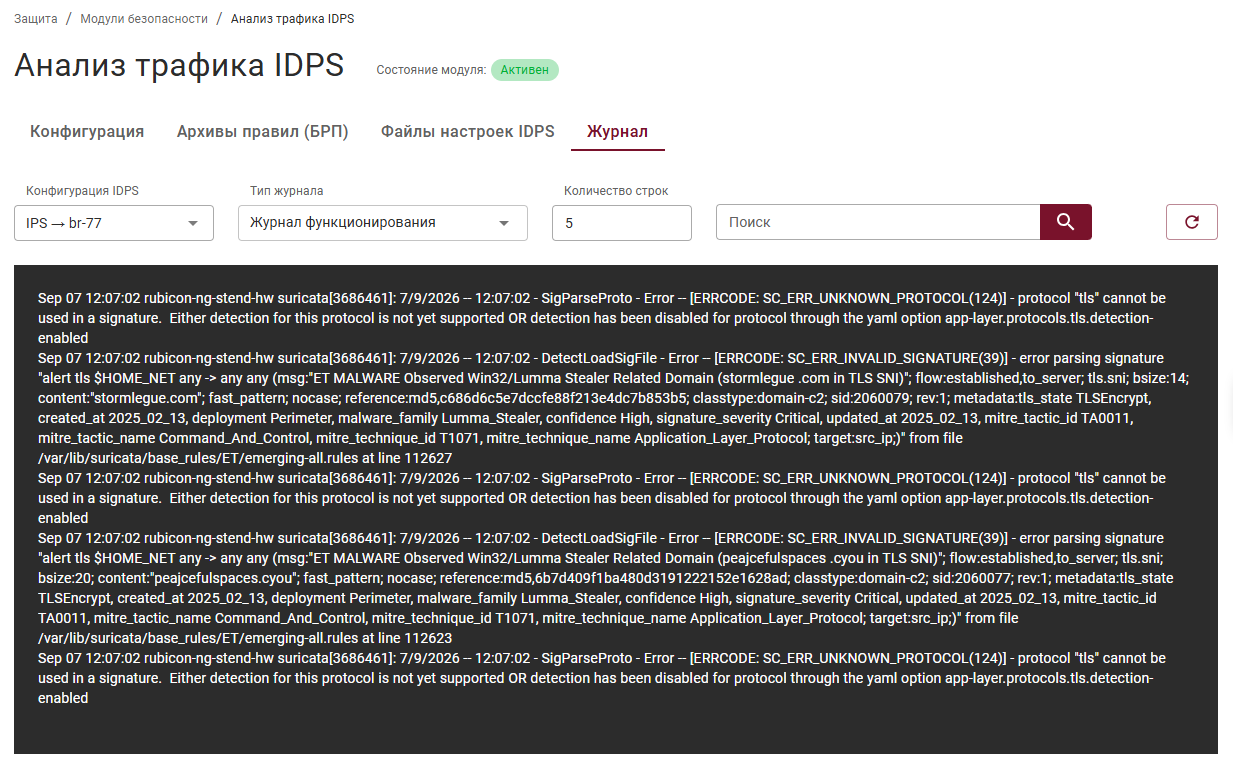
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Конфигурация
- Архивы правил (БРП)
- Файлы настроек IDPS
- Журнал
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Добавление записи в таблицу | Окно настроек
|
 | Редактирование записи таблицы | |
 ⟶  | Дублирование записи таблицы |
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Загрузка файлов | см. раздел |
| Изменение название файла | Окно настроек
|
| Как отображается | Для чего | Что открывает |
|---|---|---|
| Загрузка файлов | см. раздел |
| Изменение название файла | Окно настроек
|
| Параметр | Значения | Примечание |
|---|---|---|
| Конфигурация | Варианты: IDS, IPS с нужным интерфейсом | Обязательный параметр |
| Тип журнала | Варианты: Расширенный журнал, Журнал срабатывания политик, Журнал функционирования | Обязательный параметр |
| Протокол | Выпадающий список протоколов | Отображается только при выборе типа журнала Расширенный журнал |
| В случае, когда не выбраны Конфигурация IDPS и Тип журнала, пользователь видит подсказку: Для отображения журнала выберите параметры журнала | ||
Остальные элементы управления журналом работают в соответствии с общими принципами и описаны в разделе.
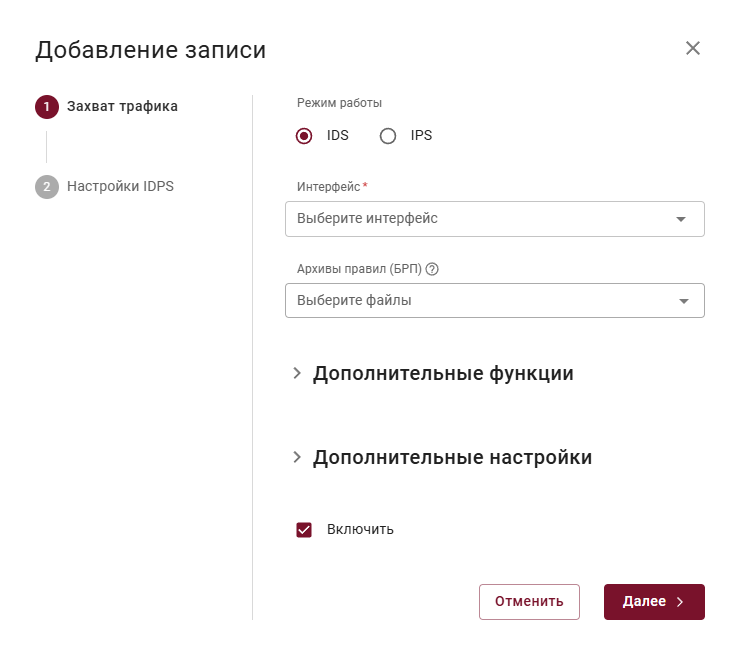
Добавление, редактирование и дублирование записи
Для добавления или редактирования параметров конфигурации IDPS используйте кнопку + Добавить либо соответствующие элементы в столбце Действия.
При дублировании открывается форма (с пошаговым выбором) добавления новой записи с уже настроенными параметрами. Перед сохранением при необходимости измените параметры новой политики.
Шаг 1 - Захват трафика. Нажмите, чтобы посмотреть параметры
| Параметр | Значения |
|---|---|
| Режим работы | Варианты: IDS, IPS. Поле не активно при редактировании |
| Интерфейс* | Выпадающий список с интерфейсами. Поле не активно при редактировании |
| Архивы правил (БРП) | Выпадающий список с архивами правил. Архивы можно загрузить на вкладке Архивы правил (БРП) |
| ☑ Включить | Включение (по умолчанию) / отключение записи |
Дополнительные функции: | |
| ☑ Глубокий анализ трафика | Глубокий анализ разбирает содержимое данных в трафике. Необходим для работы потокового антивируса и написания пользовательских правил по содержимому данных |
| Протоколы* | Выпадающий список для выбора протокола. Поле активно только при включенном флаге Глубокий анализ трафика |
| ☑ Потоковый антивирус | Потоковый антивирус работает для выбранных протоколов. Поле активно только при включенном флаге Глубокий анализ трафика |
| ☑ Базовое журналирование | |
| ☑ Расширенное журналирование | Расширенное журналирование регистрирует данные о выработанных протоколах и передаваемых файлах |
| Протоколы* | По умолчанию: 1 |
Дополнительные настройки: | |
| Процессы | Выпадающий список со значениями от 1 до 4. По умолчанию: 1 |
| Размер кольцевого буфера, пакеты | Значение от 1 до 10000000. По умолчанию: 100000 |
| Размер блока в кольцевом буфере, байты | Значение от 1 до 10000000. По умолчанию: 2097152 |
| ☑ Разрешить дефрагментацию пакетов | |
*Обязательное поле
Шаг 2 - Настройки IDPS. Нажмите, чтобы посмотреть параметры
| Параметр | Значения | Примечание |
|---|---|---|
| Настройки | Варианты: По умолчанию, Из файла | |
| Размер пакетов в сети | Значение от 100 до 9000 | По умолчанию: 1514 |
| Действие при нехватке памяти для дефрагментации | Варианты: Пропустить пакет, Отбросить пакет | Оригинал: defrag.memcap-policy |
| Действие при переполнении таблицы соединений | Варианты: Пропустить пакет, Отбросить пакет | Оригинал: flow.memcap-policy |
| Действие при нехватке памяти для потоков | Варианты: Пропустить пакет, Отбросить пакет, Пропустить поток | Оригинал: stream.memcap-policy |
| Обработка сессий, начатых до запуска IDPS | Варианты: Пропустить пакет, Отбросить пакет | Оригинал: stream.midstream-policy |
| Действие при переполнении буфера сборки | Варианты: Пропустить пакет, Отбросить пакет, Пропустить поток | Оригинал: stream.reassembly.memcap-policy |
Переменные политики: | ||
| Локальные сети | Формат: <IP/маска> | |
| Внешние сети | Формат: <IP/маска> | |
| Исключения для проверки | Формат: <IP/маска> | По умолчанию: 192.0.2.254 |