Пользователи
Модуль: UserControl
Назначение
Подраздел Управление доступом предназначен для управления учётными записями пользователей Рубикон Nova и настройки глобальных политик, связанных с аутентификацией и безопасностью доступа.
Информацию о состоянии модуля смотрите в разделе.
Данные страницы
- Пользователи
- Настройки
Вкладка Пользователи одноименной страницы предназначена для управления учётными записями пользователей Рубикон Nova. Здесь пользователь может создавать, редактировать, удалять пользователей, управлять их ролями и состоянием блокировки.
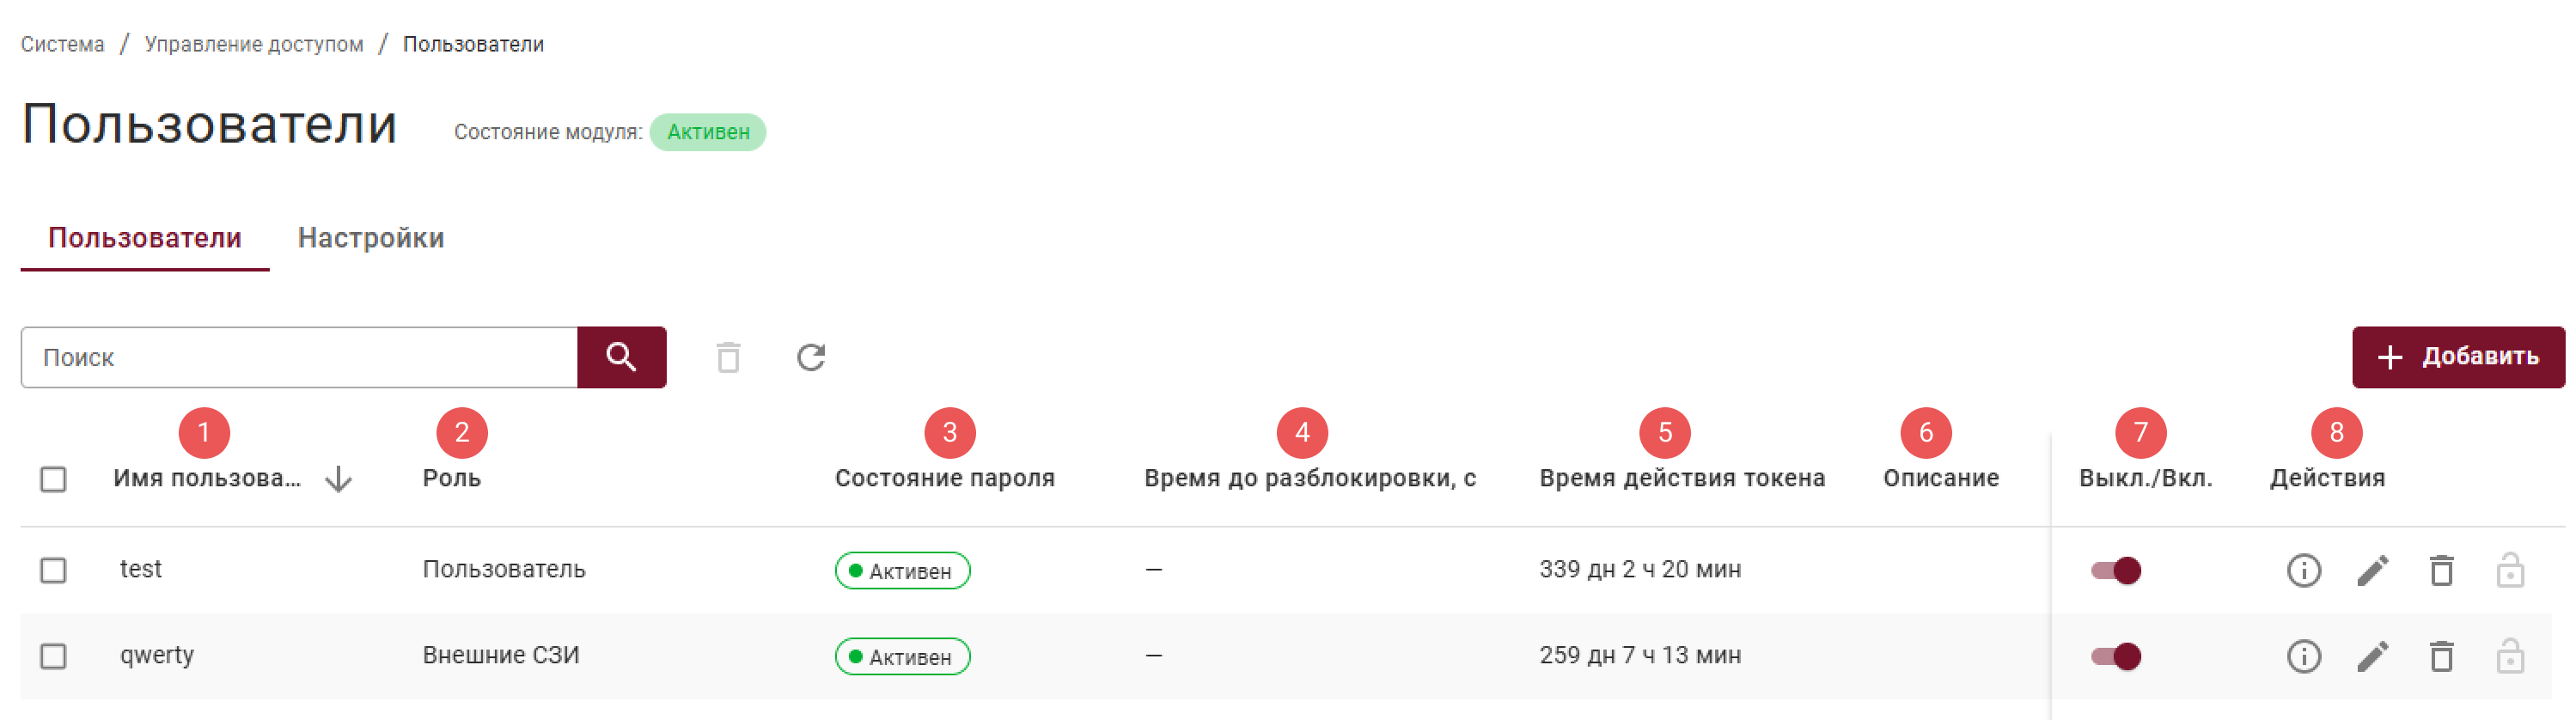
Структура таблицы:
- Имя пользователя – содержит имя пользователя, используемое при авторизации в системе;
- Роль:
Администратор– для данной роли предоставляется доступ ко всем функциям;Аудитор– для данной роли предоставляется доступ к просмотру всех настроек и к работе с журналами (вносить изменения в конфигурацию запрещено);Администратор безопасности– для данной роли предоставляется доступ только к работе с журналами;Администратор ИС– для данной роли предоставляется доступ только к управлению пользователями;Оператор– для данной роли предоставляется доступ только к личному кабинету/порталу;Внешние СЗИ– для данной роли предоставляется доступ только к управлению правилами от внешнего средства защиты информации.
- Состояние пароля – индикатор текущего состояния пароля пользователя (
Активен/Заблокирован); - Время до разблокировки – в том случае, если пароль пользователя заблокирован временно, то в этом столбце отображается оставшееся время до автоматической разблокировки в секундах. Если блокировка постоянная или пароль не заблокирован, отображается прочерк;
- Время действия токена– в том случае, если для пользователя сгенерирован и активен токен аутентификации, то здесь отображается оставшееся время его действия, в противном случае – прочерк;
- Описание – дополнительная информация о пользователе в свободной форме;
- Выкл./Вкл. – управление блокировкой учётной записи;
- Действия – стандартные иконки для взаимодействия с таблицей.
Вкладка Настройки позволяет администратору Рубикон Nova сконфигурировать глобальные политики, касающиеся сложности паролей и правил блокировки учётных записей. Эти настройки применяются ко всем пользователям системы.
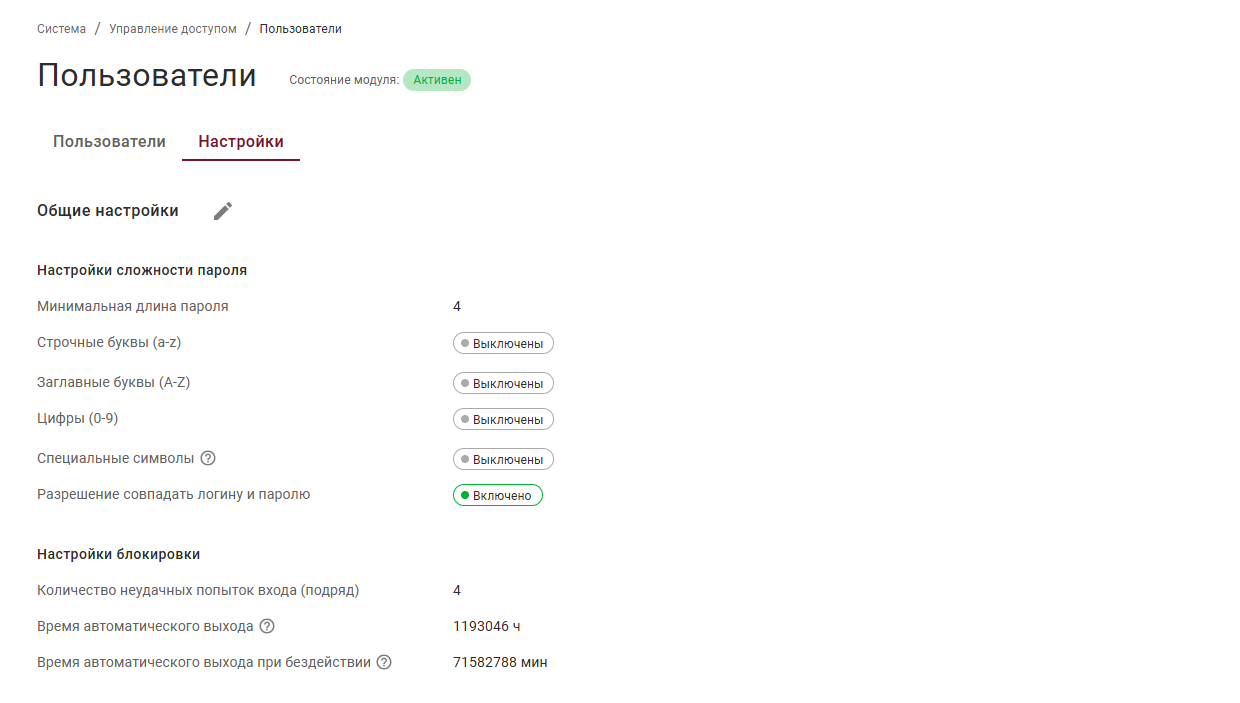
На вкладке Настройки представлен единый блок Общие настройки, который включают в себя два основных подраздела:
- Настройки сложности пароля;
- Настройки блокировки.
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Пользователи
- Настройки
| Как отображается | Для чего |
|---|---|
 | Добавление нового пользователя |
 | Редактирование настроек существующего аккаунта |
 | Разблокировка учетной записи пользователя |
| Как отображается | Для чего |
|---|---|
| Редактирование общих настроек |
Пользователи
Роли пользователей и их полномочия
В Рубикон Nova реализована ролевая модель управления доступом, которая позволяет гибко разграничивать полномочия администраторов и пользователей системы. Каждой учётной записи назначается определенная роль, которая определяет набор доступных ей функций и разделов интерфейса.
Такой подход необходим для обеспечения принципа минимальных привилегий и соответствия требованиям по разграничению доступа, предъявляемым, в частности, нормативными документами ФСТЭК России к средствам защиты информации.
Администратор
| Роль | Назначение | Основные полномочия | Соответствие требованиям/ область применения |
|---|---|---|---|
| Администратор | Данная роль предоставляет полный (неограниченный) доступ ко всем функциям, настройкам и данным Рубикон Nova | Создание и управление другими учётными записями пользователей и их ролями, настройка всех системных параметров, сетевых конфигураций, политик безопасности, просмотр всех журналов и отчетов, управление лицензиями, обновление системы и т.д. | Эта роль соответствует требованиям, предъявляемым к роли Администратор межсетевого экрана согласно нормативным документам ФСТЭК России, и обеспечивает выполнение всех задач по администрированию системы |
Аудитор
| Роль | Назначение | Основные полномочия | Соответствие требованиям/ область применения |
|---|---|---|---|
| Аудитор | Предназначена для пользователей, которым необходим доступ к информации о конфигурации системы и событиям безопасности в режиме "только чтение" | Просмотр всех настроек системы, сетевых конфигураций, политик безопасности, а также полный доступ к журналам событий, отчетам и данным мониторинга. Внесение каких-либо изменений в конфигурацию системы для данной роли запрещено | Мониторинг состояния системы, анализ инцидентов, проведение аудитов безопасности, сбор доказательной базы |
Администратор безопасности
| Роль | Назначение | Основные полномочия | Соответствие требованиям/ область применения |
|---|---|---|---|
| Администратор безопасности | Роль для специалистов, ответственных за мониторинг и реагирование на инциденты информационной безопасности | Доступ предоставлен исключительно к функциям работы с журналами событий безопасности, отчетами и инструментами анализа трафика. Просмотр и изменение конфигурационных настроек системы, не связанных напрямую с анализом событий, для данной роли ограничен | Эта роль соответствует требованиям, предъявляемым к роли Администратор безопасности согласно нормативным документам ФСТЭК России |
Администратор ИС
| Роль | Назначение | Основные полномочия | Соответствие требованиям/ область применения |
|---|---|---|---|
| Администратор ИС | Роль для пользователей, ответственных за управление учётными записями пользователей системы | Доступ предоставлен исключительно к функциям управления пользователями: создание, редактирование, удаление учётных записей, управление паролями и токенами. Доступ к другим настройкам системы ограничен | Эта роль соответствует требованиям, предъявляемым к роли Администратор информационной системы в части управления учётными записями пользователей средства защиты |
Пользователь
| Роль | Назначение | Основные полномочия | Соответствие требованиям/ область применения |
|---|---|---|---|
| Пользователь | Роль для конечных пользователей, которым может требоваться доступ к ограниченному набору сервисов, предоставляемых Рубикон Nova | Доступ предоставлен исключительно к личному кабинету пользователя или пользовательскому порталу . В личном кабинете пользователь может, например, управлять своим паролем, токенами (если разрешено), просматривать персональную статистику или получать доступ к разрешенным ему ресурсам. Доступ к административным функциям и настройкам системы запрещен | Эта роль соответствует требованиям, предъявляемым к роли Пользователь информационной системы (в контексте взаимодействия с функциями СЗИ, доступными конечному пользователю) |
Внешние СЗИ
| Роль | Назначение | Основные полномочия | Соответствие требованиям/ область применения |
|---|---|---|---|
| Внешние СЗИ | Специализированная роль, предназначенная для интеграции Рубикон Nova с внешними средствами защиты информации (СЗИ) или системами управления безопасностью | Доступ предоставлен исключительно к функциям управления правилами, получаемыми от внешнего СЗИ (например, для автоматического обновления списков блокировки, сигнатур атак и т.п.) | Автоматизация взаимодействия с другими компонентами инфраструктуры безопасности, такими как SIEM-системы, системы анализа угроз, средства централизованного управления политиками |
Особенности управления пользователями
В системе по умолчанию существует учётная запись Администратор. Эту учётную запись нельзя:
- Удалить (кнопка
Удалитьи чекбокс для массового выбора неактивны); - Выключить (переключатель
Выкл./Вкл.неактивен). Доступно редактирование только некритичных параметров, таких как пароль и описание.
Текущий пользователь
Пользователь, вошедший в систему, не может:
- Удалить свою собственную учётную запись (кнопка
Удалитьи чекбокс для массового выбора неактивны); - Выключить свою собственную учётную запись (переключатель
Выкл./Вкл.неактивен).
Добавление нового пользователя и редактирование существующего аккаунта
Пользователь может создать новый аккаунт или отредактировать существующий при выполнении следующих действий:
- Перейти на страницу Система ⟶ Управление доступом ⟶ Пользователи ⟶ Пользователи;
- Нажать
- на кнопку
+ Добавитьв правом верхнем углу страницы – для добавления; - на иконку в Действиях таблицы – для редактирования записи.
- на кнопку
| Параметр | Параметр | Описание |
|---|---|---|
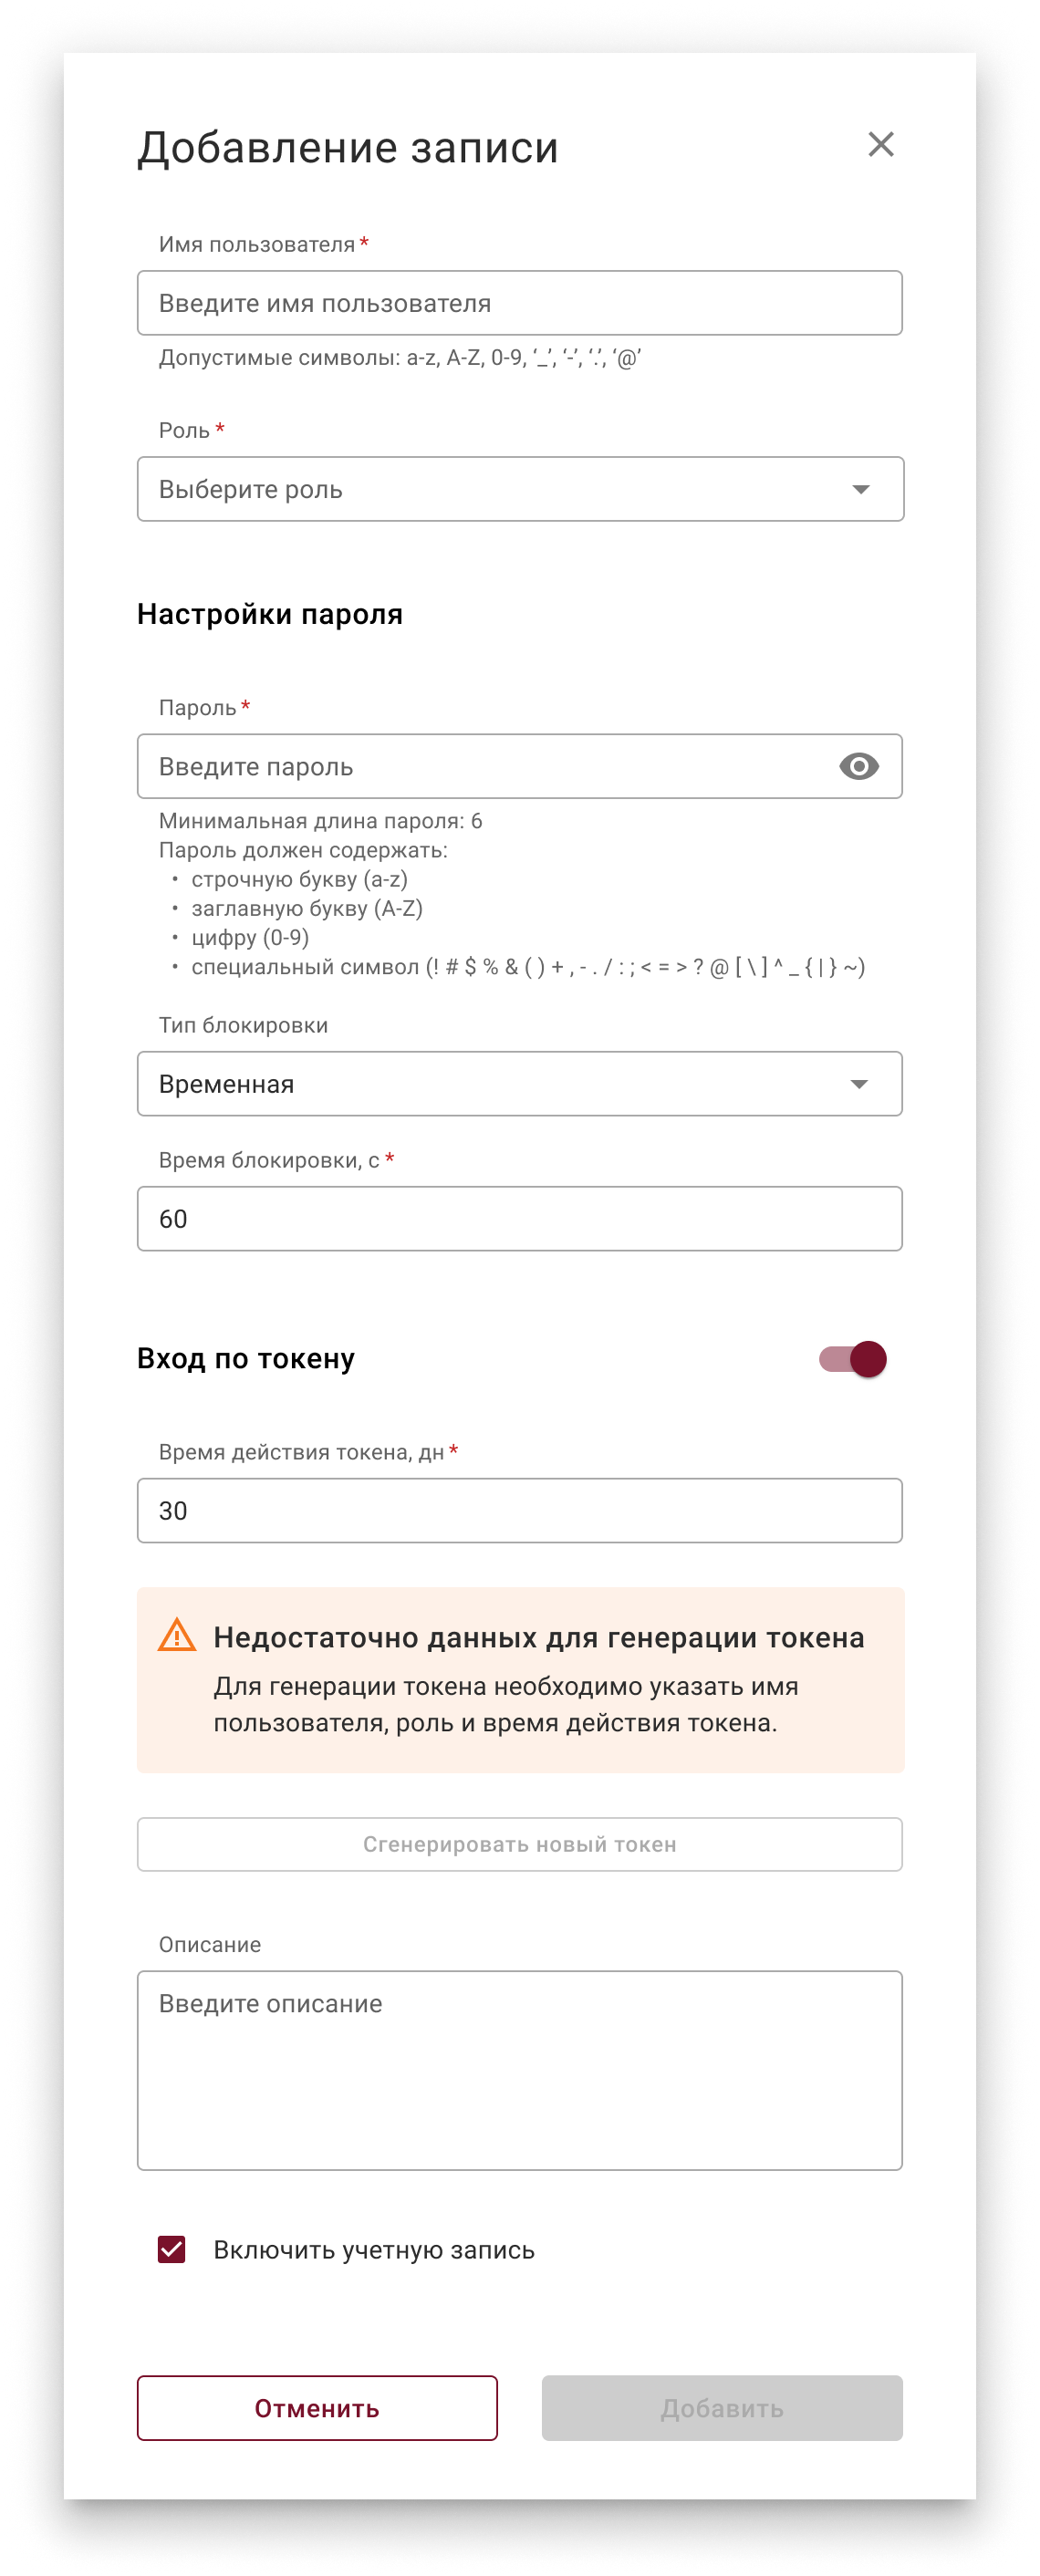 | Имя пользователя* | Поле неизменное при редактировании. Допустимые символы: a-z, A-Z, 0-9, _, -, ., @ |
| Роль* | Краткое пояснение роли пользователя | |
Настройки пароля | ||
| Пароль* | Минимальная длина пароля настраивается на вкладке Настройки | |
| Тип блокировки | Варианты: Отсутствует, Временная (по умолчанию), Постоянная.
Блокировка будет действовать для входа по паролю при превышении неудачных попыток ввода пароля. Не распространяется на вход по паролю | |
| Время блокировки, c* | ||
Вход по токену | ||
| Вход по токену | При активации параметра Вход по токену, отобразится сообщение был ли сгенерирован токен или нет | |
| Время действия токена, дн* | Оставшийся период, в течение которого токен считается действительным и может использоваться для авторизации | |
Кнопка Сгенерировать новый токен | Для генерации токена необходимо указать Имя пользователя, Роль и Время действия токена | |
| Описание | Произвольный комментарий пользователя | |
| ☑ Включить учетную запись | Активация учетной записи сразу после добавления или редактирования записи | |
*Обязательное поле.
Аутентификация
У каждого пользователя должен быть пароль. Токен задается опционально. Если пароль пользователя заблокирован, но у него есть активный действующий токен, пользователь все равно сможет войти в систему, используя токен.
Разблокировка учетной записи пользователя
В том случае, если учётная запись пользователя была заблокирована в результате превышения допустимого количества неудачных попыток ввода пароля, администратор Рубикон Nova может вручную разблокировать ее.
Иконка активна и отображается только для тех учетных записей пользователей, у которых пароль находится в состоянии Заблокирован.
Для разблокировки учетной записи пользователя необходимо выполнить следующие действия:
- в таблице пользователей найти учётную запись, которую необходимо разблокировать. Заблокированные учётные записи будут иметь статус пароля
Заблокирован(красный индикатор); - в строке соответствующей учетной записи пользователя, в столбце Действия, нажать на иконку ;
- подтвердить действие в появившемся диалоговом окне.
После успешной разблокировки учетной записи пользователя произойдут следующие изменения:
- статус пароля учетной записи пользователя изменится на
Активен; - счетчик неудачных попыток ввода пароля для данной учётной записи будет сброшен;
- пользователь сможет немедленно попытаться войти в систему, используя свой пароль.
Удаление учетной записи пользователя
Администратор Рубикон Nova имеет возможность удалять учётные записи пользователей. При удалении учетной записи пользователя все связанные с пользователем данные, включая информацию о роли и токены, будут удалены.
Удаление учётной записи является необратимой операцией. Восстановить удаленного пользователя стандартными средствами системы невозможно. Перед удалением убедитесь, что данная учётная запись действительно больше не требуется.
Настройки
Редактирование общих настроек.
| Параметр | Блок | Назначение |
|---|---|---|
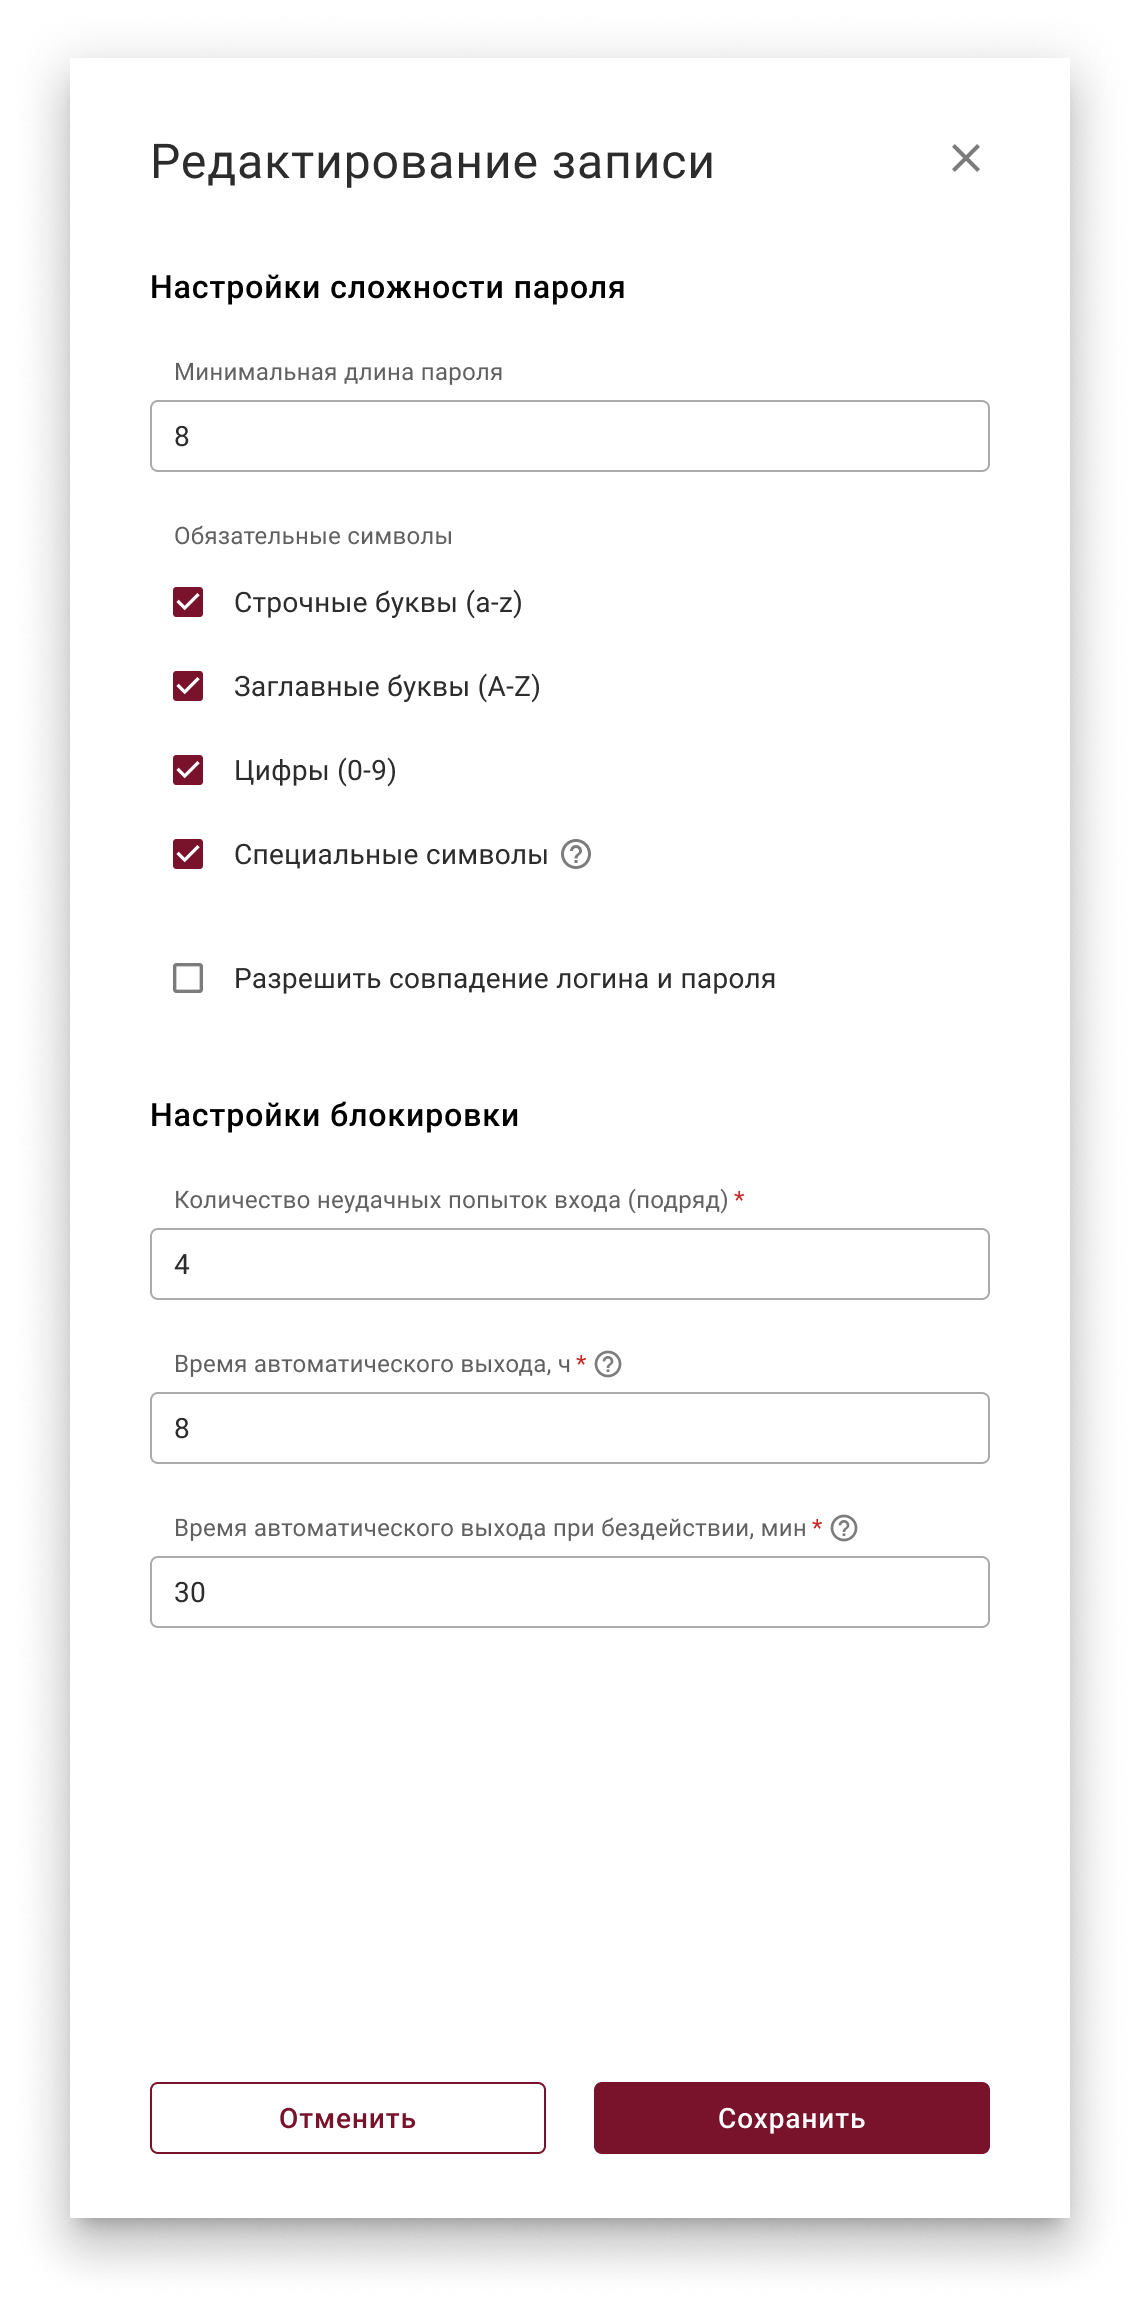 | Настройки сложности пароля | Данный блок параметров позволяет задать минимальные требования к паролям пользователей, что повышает их надежность и устойчивость к подбору. |
| Настройки блокировки | Данный блок параметров определяет политику автоматической блокировки учётных записей пользователей в случае многократных неудачных попыток аутентификации. |
Настройки сложности пароля
Данный блок параметров позволяет задать минимальные требования к паролям пользователей, что повышает их надежность и устойчивость к подбору.
Блок Настройки сложности пароля включает следующие параметры:
- Минимальная длина пароля определяет минимальное количество символов, которое должен содержать пароль;
- Обязательные символы – группа чекбоксов для выбора типов символов, обязательных для использования в пароле:
Строчные буквы (a-z)– в том случае, если опция включена, то пароль должен содержать как минимум одну строчную латинскую букву;Заглавные буквы (A-Z)– В том случае, если опция включена, то пароль должен содержать как минимум одну заглавную латинскую букву;Цифры (0-9)– в том случае, если опция включена, то пароль должен содержать как минимум одну цифру;Специальные символы– в том случае, если опция включена, то пароль должен содержать как минимум один специальный символ.
подсказкаПри наведении курсора на иконку вопроса
 появляется всплывающая подсказка со списком допустимых специальных символов:
! # $ % & ' ( ) * + , - . / : ; < = > ? @ [ \ ] ^ _ { | } ~ - Разрешить совпадение логина и пароля – определяет, может ли пароль пользователя совпадать с его логином.
Настройки блокировки
Данный блок параметров определяет политику автоматической блокировки учётных записей пользователей в случае многократных неудачных попыток аутентификации, а именно:
- Количество неудачных попыток входа (подряд) – числовое поле, устанавливающее максимальное количество последовательных неверных попыток ввода пароля, после которого учётная запись будет заблокирована;
примечание
Эта настройка применяется только к аутентификации по паролю.
- Время автоматического выхода, ч – числовое поле, определяющее максимальную продолжительность активной сессии пользователя в часах. По истечении этого времени сессия будет принудительно завершена, даже если пользователь проявляет активность;
примечание
Эта настройка применяется только к сессиям, аутентифицированным по паролю.
- Время автоматического выхода при бездействии, мин – числовое поле, устанавливающее максимальное время неактивности пользователя в минутах, после которого его сессия будет автоматически завершена;
примечание
Эта настройка применяется как к сессиям, аутентифицированным по паролю, так и к сессиям, аутентифицированным с использованием токена. После внесения всех необходимых изменений в панели
Редактирование записи, для их применения следует нажать кнопкуСохранить. Для отмены внесенных изменений предназначена кнопкаОтменить.