DNS-сервер
Модуль: DNSControl
Назначение
Страница DNS-сервер предназначена для управления конфигурацией встроенного сервиса доменных имен (на базе PowerDNS Recursor). Подсистема позволяет администратору гибко настраивать разрешение локальных имен, осуществлять блокировку нежелательных ресурсов (рекламы, вредоносных сайтов) и динамически интегрировать данные от DHCP-сервера. Управление записями осуществляется путем подключения конфигурационных файлов трех типов: локальные хосты (local_hosts), политики реагирования (rpz) и файлы аренды DHCP (dhcpd_hosts).
Страница DNS-сервер содержит вкладки:
- Конфигурация предназначена для управления основными параметрами работы DNS-сервера;
- Статистика предназначена для отображения детальной операционной статистики работы DNS-сервера;
- Файлы доменных имен - для загрузки и отображения файлов доменных имен;
- Файлы политик (RPZ) - для загрузки и отображения файлов политик;
- Журнал предназначен для просмотра логов работы DNS-сервера.
Информацию о состоянии модуля смотрите в разделе.
Данные страницы
- Конфигурация
- Статистика
- Файлы доменных имен
- Файлы политик (RPZ)
- Журнал
Конфигурация отвечает за управление основными параметрами работы DNS-сервера, включая настройки перенаправления, списки доступа и защиту DNSSEC.
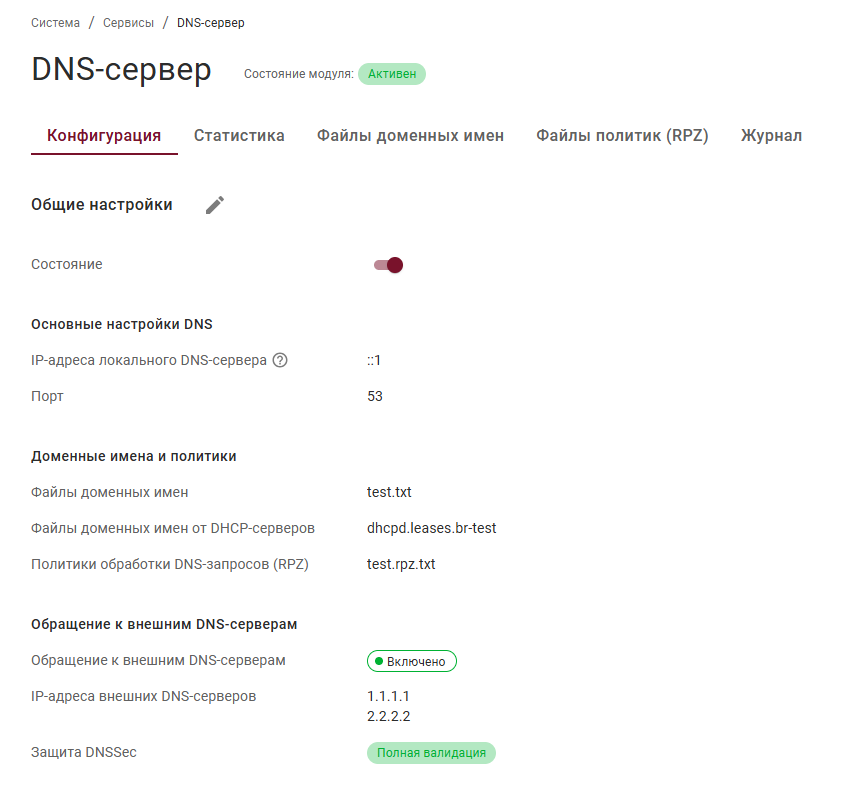
На вкладке Конфигурация представлена следующая информация:
-
Общие настройки:
- Состояние – статус работы DNS-сервера:
 неактивное и
 активное состояния;
- Состояние – статус работы DNS-сервера:
Чтобы изменить состояние конфигурации DNS-сервера нужно нажать на переключатель, затем в окне Включение/Выключение подтвердить выбранное действие.
ВНИМАНИЕ! Модуль DNSControl не копирует загружаемые файлы в собственную базу данных. Он создает символические ссылки на файлы, расположенные в строго определенных директориях файловой системы комплекса. Перед применением конфигурации в веб-интерфейсе администратор должен убедиться, что необходимые файлы уже размещены в целевых каталогах.
-
Основные настройки DNS:
- IP-адреса локального DNS-сервера – IP-адреса на интерфейсах устройства, по которым DNS-сервер принимает запросы;
- Порт – UDP-порт, который прослушивает DNS-сервер;
-
Доменные имена и политики:
- Файлы доменных имен – список файлов с локальными DNS-записями;
- Файлы доменных имен от DHCP-серверов – список файлов с DNS-записями, сгенерированными на основе аренд DHCP;
- Политики обработки DNS-запросов (RPZ) – применяемые политики Response Policy Zone для фильтрации запросов;
-
Обращение к внешним DNS-серверам:
- Обращение к внешним DNS-серверам – статус, показывающий, разрешено ли перенаправление запросов на внешние DNS-серверы.
В случае, если заданные настройки не совпадают с состоянием системы, на странице дополнительно отображаются поля:
Ошибка конфигурации,Описание ошибки.
- Обращение к внешним DNS-серверам – статус, показывающий, разрешено ли перенаправление запросов на внешние DNS-серверы.
В случае, если заданные настройки не совпадают с состоянием системы, на странице дополнительно отображаются поля:
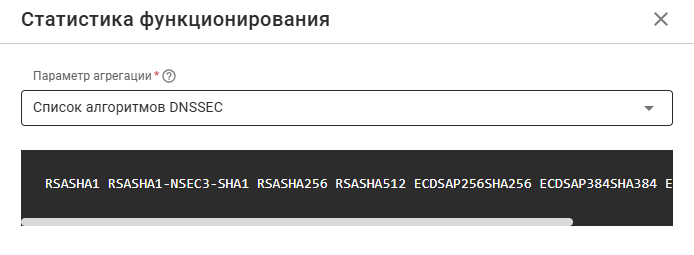
Вкладка Статистика предназначена для отображения детальной операционной статистики работы DNS-сервера, включая количество различных типов запросов, ответов и ошибок. Она предоставляет информацию о количестве различных типов запросов, ответов, ошибках и использовании ресурсов, что полезно для мониторинга производительности и диагностики проблем.
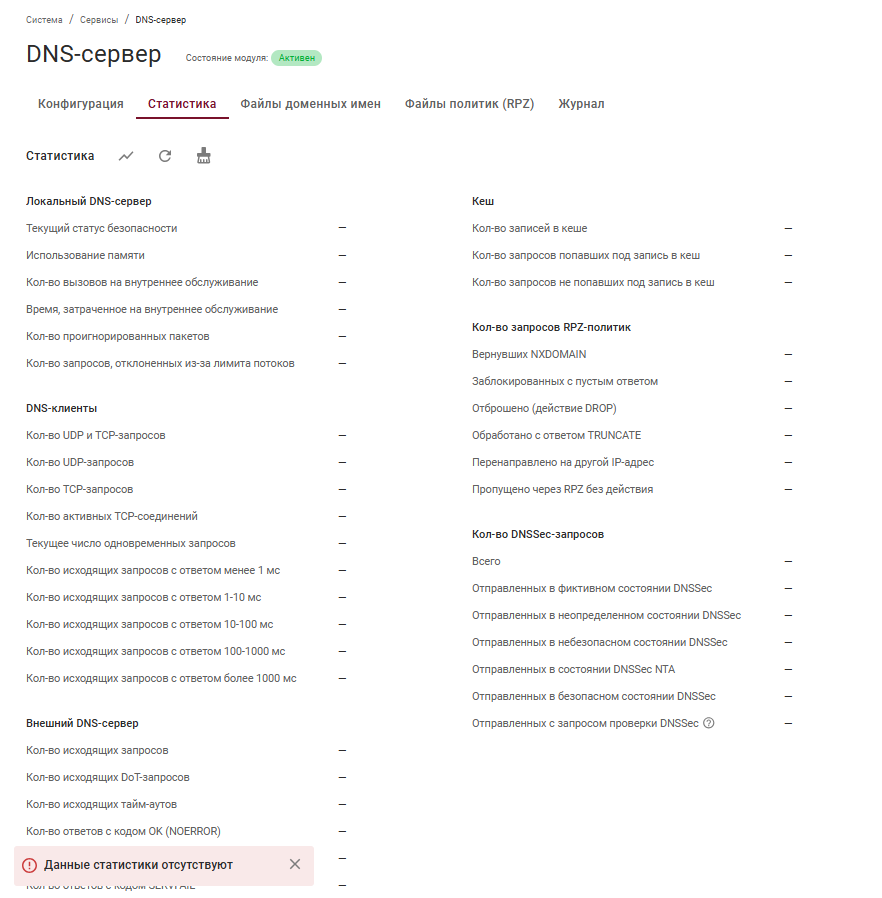
На вкладке представлена подробная статистика, что включает:
- Количество исходящих запросов и время ответов;
- Количество записей в кэше;
- Количество ошибок обработки и DNSSEC-запросов;
- Статистику по протоколу DoT (DNS over TLS);
- Использование памяти и текущий статус безопасности.
Структура таблицы
Вкладка Файлы доменных имен предназначена для загрузки и отображения файлов доменных имен.
Эти файлы можно подключить на первой вкладке Конфигурация при редактировании общих настроек.
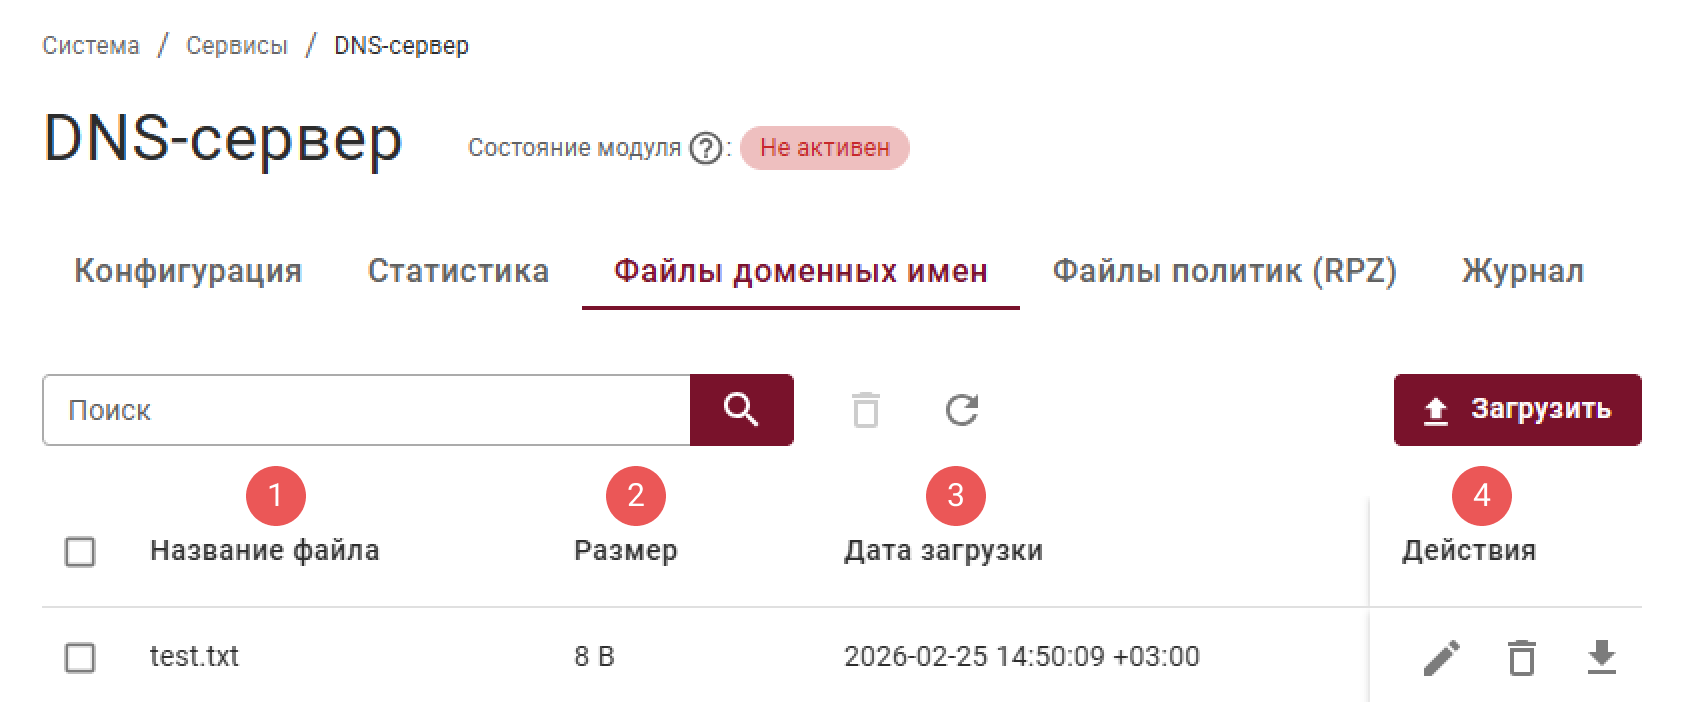
Структура таблицы:
- Название файла – имя и расширение загруженного файла (.txt, .csv);
- Размер – объём данных в файле (B, MB);
- Дата загрузки – дата и время добавления файла в систему;
- Действия – стандартные иконки для взаимодействия с интерфейсом.
Вкладка Файлы политик (RPZ) предназначена для загрузки и отображения файлов политик.
Эти файлы можно подключить на первой вкладке Конфигурация при редактировании общих настроек.
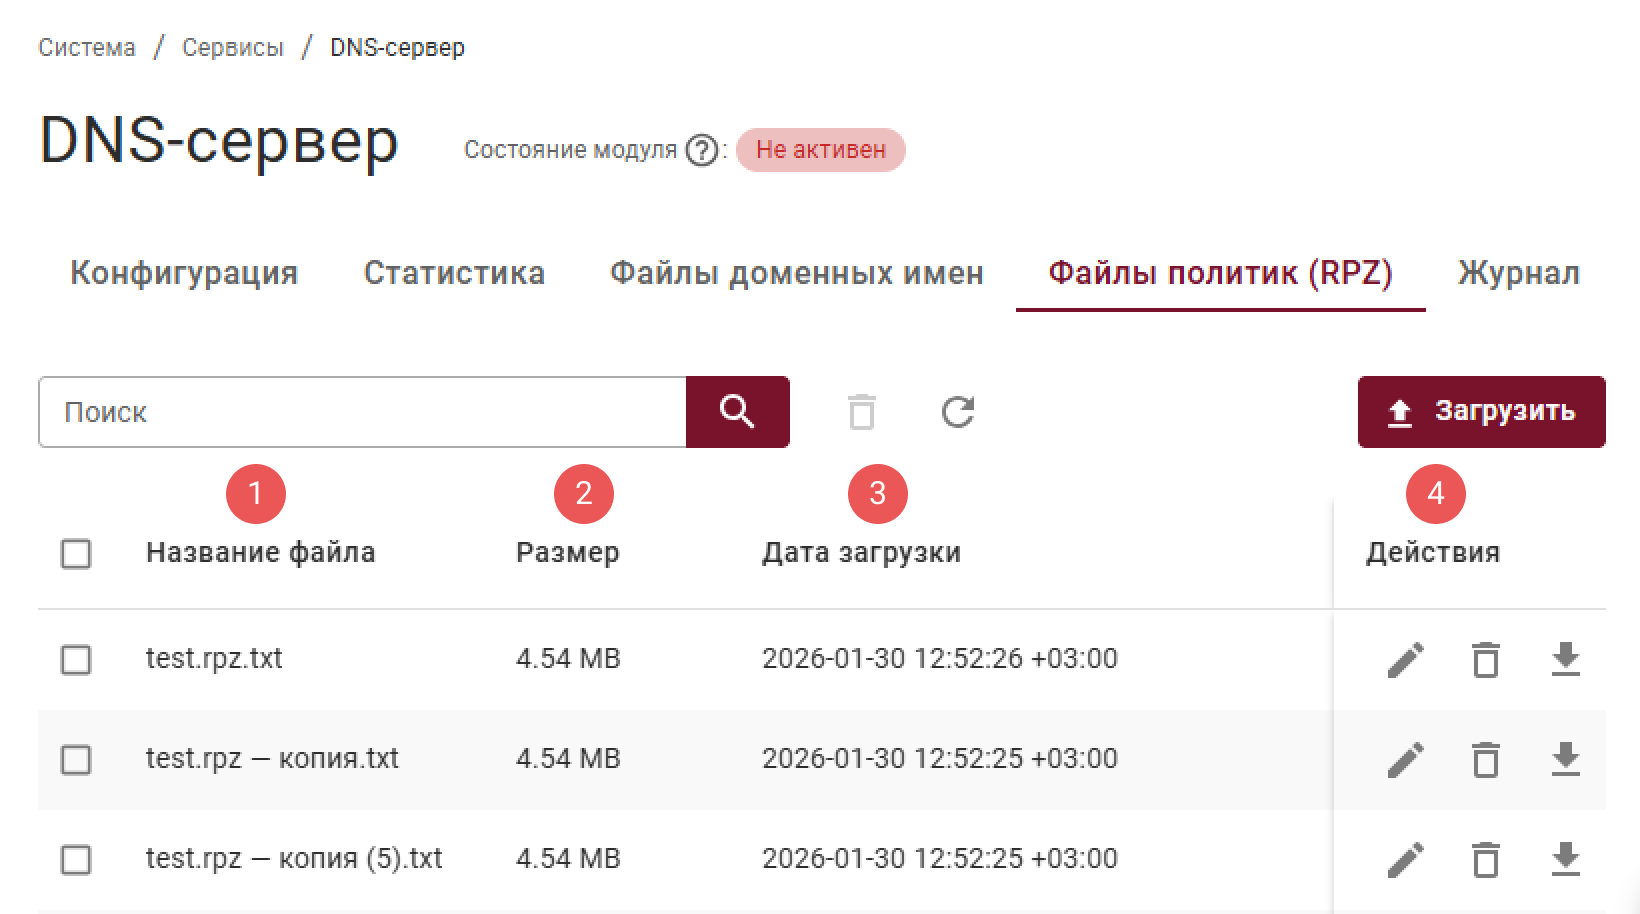
Структура таблицы:
- Название файла – имя и расширение загруженного файла (.txt, .csv);
- Размер – объём данных в файле (B, MB);
- Дата загрузки – дата и время добавления файла в систему;
- Действия – стандартные иконки для взаимодействия с интерфейсом.
С помощью журнала пользователь может просматривать логи работы DNS-сервера.
Элементы управления
Перечень всех элементов управления смотрите в разделе.
- Конфигурация
- Статистика
- Файлы доменных имен
- Файлы политик (RPZ)
- Журнал
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Редактирование настроек конфигурации DNS-сервера | Модальное окно «Редактирвоание записи»
|
| Как отображается | Для чего | Что открывает |
|---|---|---|
 | Просмотр статистики | Модальное окно «Статистика функционирования»
|
| Как отображается | Для чего | Что открывает |
|---|---|---|
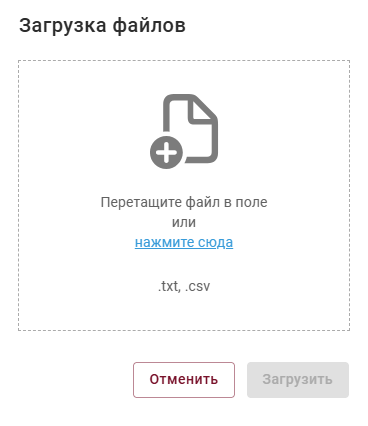
 | Загрузка файлов доменных имен | Модальное окно «Загрузка файлов»
|
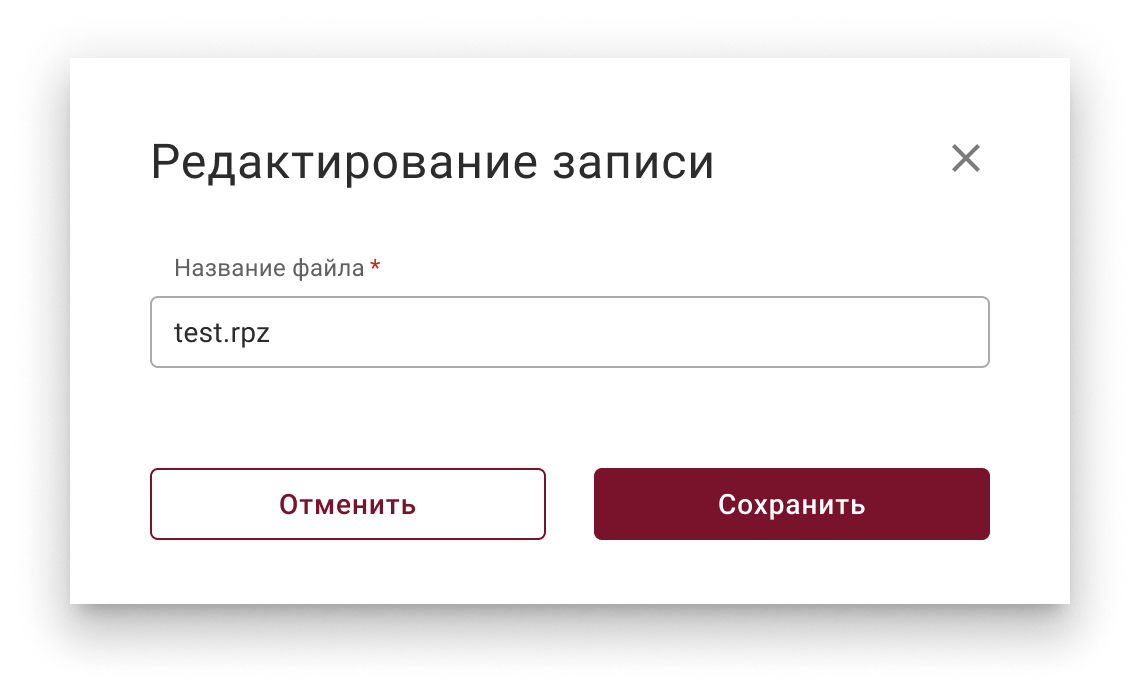
| Редактирование названия файла | Модальное окно «Редактирование записи»
|
| Как отображается | Для чего | Что открывает |
|---|---|---|
| Загрузка файлов доменных имен | Модальное окно «Загрузка файлов»
|
| Редактирование названия файла | Модальное окно «Редактирование записи»
|
Элементы управления (поле для ввода количества строк, текстовый поиск по содержимому логов и кнопка Обновить журнал) реализованы по общим принципам и описаны в в разделе.
Конфигурация
Редактирование настроек конфигурации DNS-сервера
Пользователь может изменить настройки конфигурации DNS-сервера при выполнении следующих действий:
- Перейти на страницу Система ⟶ Сервисы ⟶ DNS-сервер ⟶ Конфигурация;
- Кликнуть по иконке ;
- В открывшимся модальном окне
Редактирование записинастроить параметры. Описание представлено в таблице; - Кликнуть по кнопке
Сохранитьдля применения настроек.
| Модальное окно | Название блока | Название параметра | Описание |
|---|---|---|---|
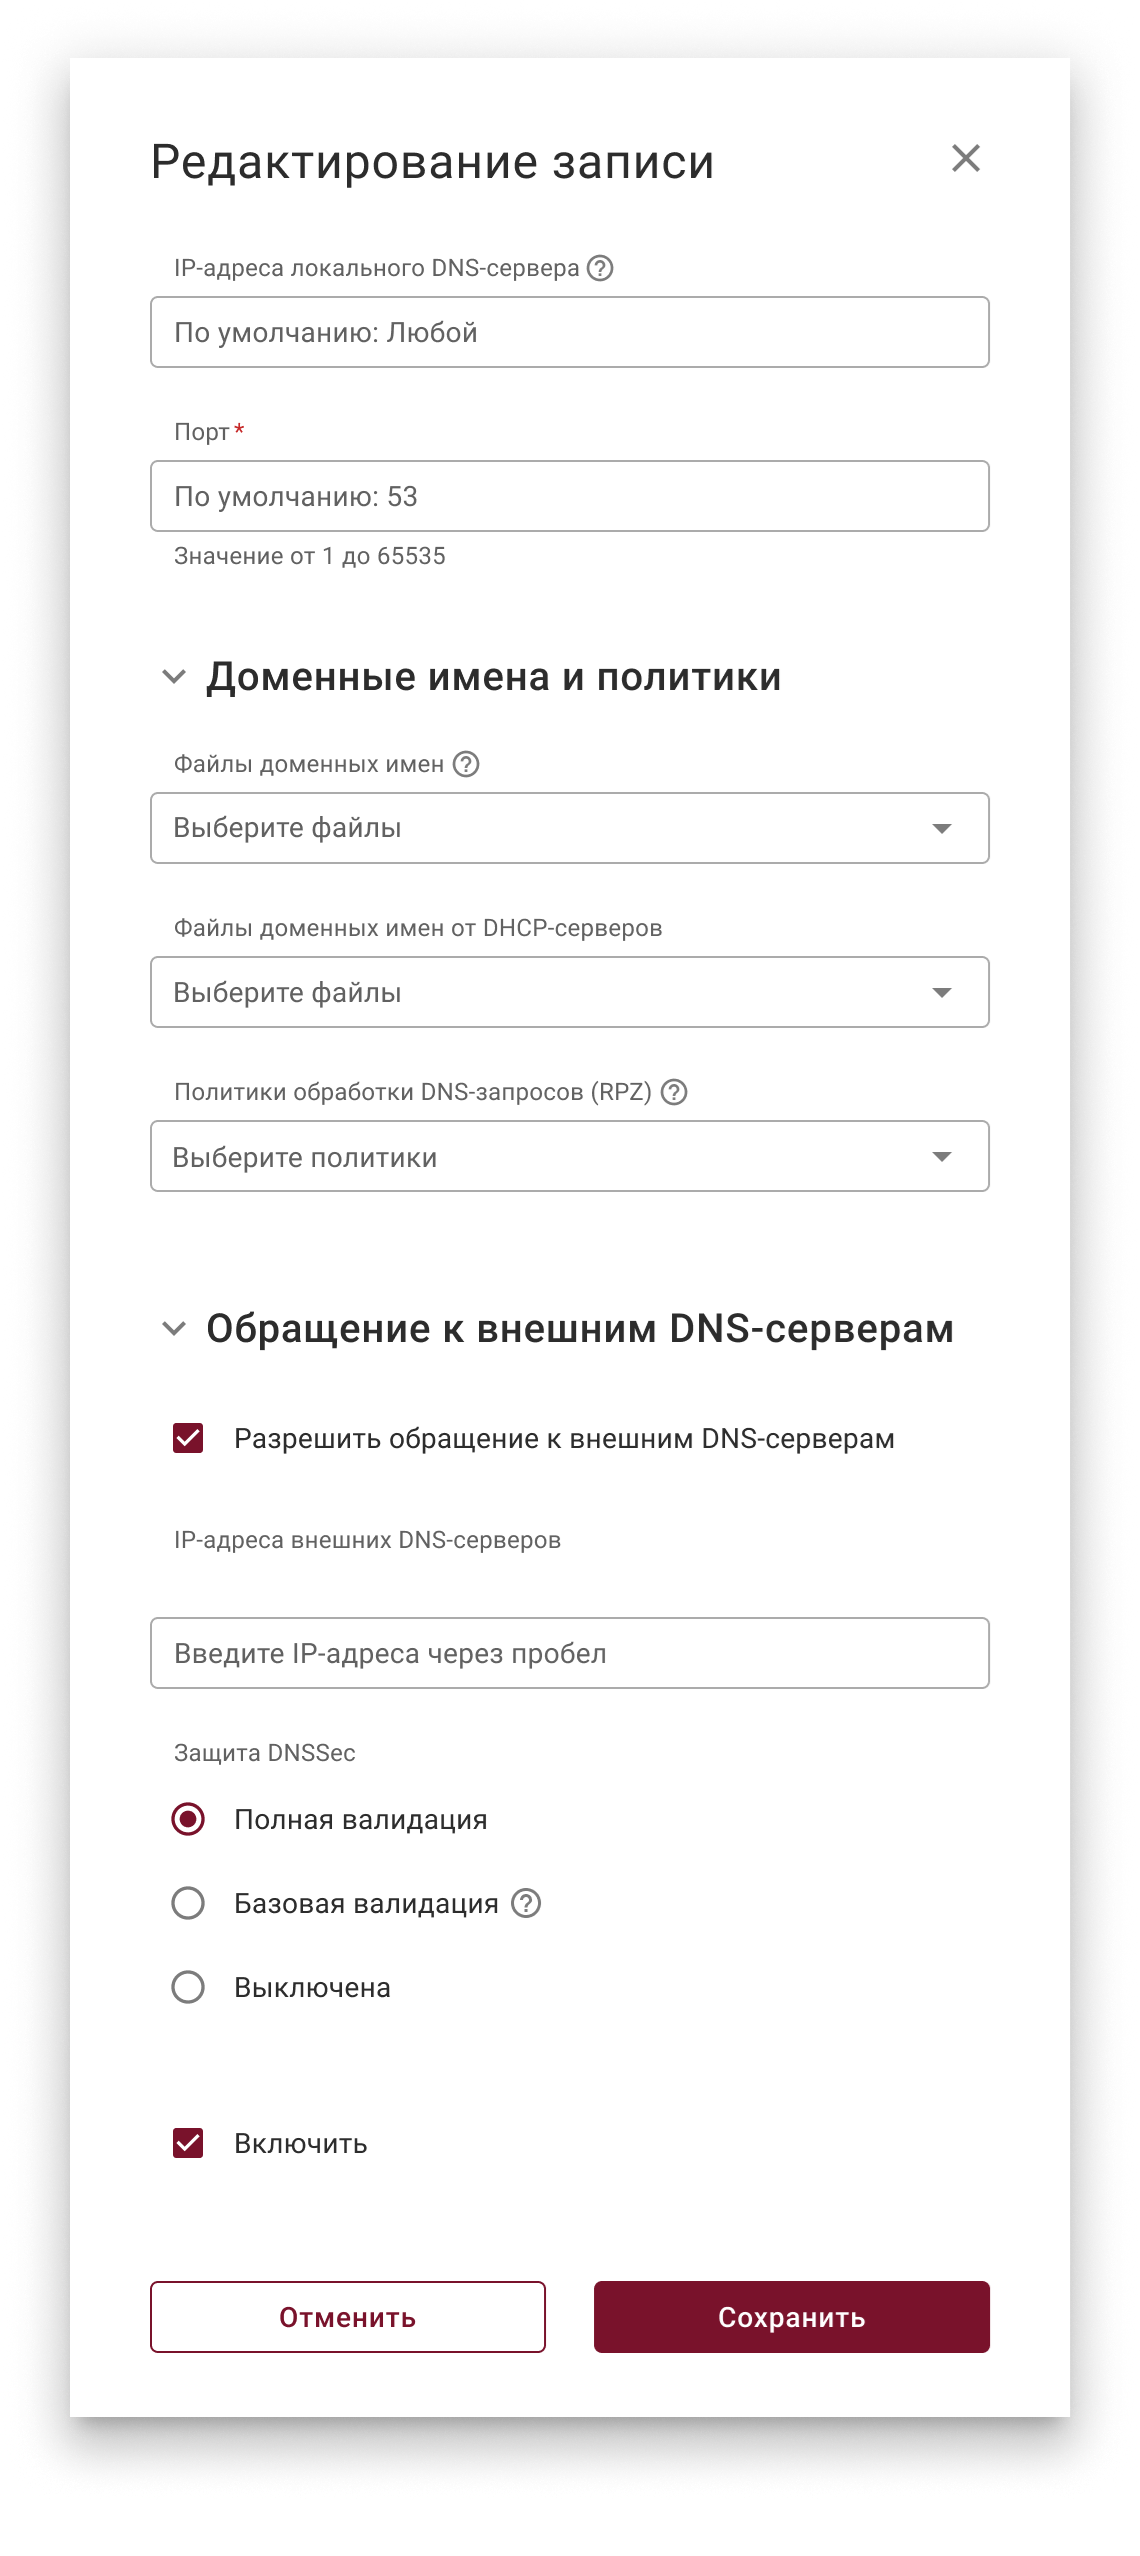 | - | IP-адреса локального DNS-сервера | В поле указывается, по каким адресам IP-адресам отвечает DNS сервер. По умолчанию: Любой |
| Порт* | Порт для приема DNS-запросов. Значение от 1 до 65535. По умолчанию: 53 | ||
| ☑ Включить | Активация DNS-сервер с настроенными параметрами | ||
| Доменные имена и политики | Файлы доменных имен | Поле для выбора файлов с локальными записями. Файлами доменных имен можно управлять на вкладке Файлы доменных имен | |
| Файлы доменных имен от DHCP-серверов | Поле для выбора файлов, сгенерированных DHCP-сервером | ||
| Политики обработки DNS-запросов (RPZ) | Поле для выбора RPZ-политик. Файлами доменных имен можно управлять на вкладке Файлы политик (RPZ) | ||
| Обращение к внешним DNS-серверам | ☑ Разрешить обращение к внешним DNS-серверам | Активация перенаправления запросов при клике по чекбоксу Разрешить обращение к внешним DNS-серверам. Без включения этого флага следующие параметры этого блока будут не доступны | |
| IP-адреса внешних DNS-серверов | Ввод IP-адресов внешних DNS-серверов осуществляется через пробел | ||
| Защита DNSSec | Режим валидации DNSSEC
|
*- Обязательное поле.
Файлы доменных имен / политик (RPZ)
Общие требования и ограничения к файлам
Во избежание сбоев в работе службы DNS-сервера, ко всем подключаемым файлам предъявляются следующие жесткие требования:
- кодировка – исключительно ASCII или UTF-8.
- наименование файлов – допускается использование только латинских букв, цифр, дефисов (
-) и символов нижнего подчеркивания (_). Использование пробелов, кириллицы и специальных символов@,#,$,%категорически запрещено; - комментарии – во всех типах файлов поддерживается использование символа решетки
#для добавления пользовательских комментариев; - применение изменений – после изменения состава привязанных файлов система автоматически инициирует перезапуск службы PowerDNS для применения новых настроек.
| Требования | Файлы локальных хостов (local_hosts) | Файлы политик реагирования (RPZ) | Файлы аренды DHCP (dhcpd_hosts) |
|---|---|---|---|
| Назначение | Файлы локальных хостов используются для создания статических DNS-записей (сопоставление IP-адреса и доменного имени) | Механизм Response Policy Zones (RPZ) применяется для переопределения ответов DNS-сервера с целью блокировки доступа к определенным ресурсам или перенаправления трафика | Данный тип файлов позволяет DNS-серверу автоматически создавать записи для устройств, получивших IP-адреса от локального DHCP-сервера |
| Требования к наименованию | - | - | Имя файла обязано начинаться с префикса dhcpd.leases. (например, dhcpd.leases.eth0) |
| Обязательное расширение | .txt | .txt | .txt |
| Формат данных | IP-адрес доменное-имя | Используется стандартный синтаксис DNS-зон (аналогично BIND). Поддерживается как полная запись с указанием TTL и класса (IN SOA), так и упрощенный формат (домен тип данные) | Стандартный синтаксис файлов аренды ISC DHCP Server |
| Пример валидной записи | 192.168.1.100 server.company.local 2001:db8::1 ipv6-gateway.local | Блокировка (возврат локального адреса) ads.example.com IN A 127.0.0.1 Блокировка (возврат ошибки NXDOMAIN - домен не существует) malware.com IN SOA . admin.localhost. 0 0 0 0 0 | lease 192.168.1.100 { starts 4 2024/01/15 12:00:00; hardware ethernet 00:11:22:33:44:55; client-hostname "workstation-1";} |
Для успешной генерации DNS-записи из файла аренды, внутри блока lease { ... } в обязательном порядке должен присутствовать параметр client-hostname с указанием имени узла.
Приоритет обработки запросов
В случае конфликта записей (когда один и тот же домен указан в разных файлах), пользователю необходимо учитывать внутреннюю иерархию обработки запросов DNS-сервером Рубикон NOVA.
Запросы обрабатываются в следующем порядке:
- local_hosts (наивысший приоритет — статические записи администратора);
- RPZ (правила фильтрации и блокировки);
- dhcpd_hosts (динамические записи от DHCP);
- Локальный кэш DNS-сервера;
- Внешние (вышестоящие) DNS-серверы (если совпадений в файлах не найдено).