Инструменты Инспектора версии 3
В рамках одного проекта можно выбрать один, несколько или все инструменты. Время работы зависит от объёма накопителей, количества файлов для суммирования, выбранного алгоритма и других параметров.
Для запуска инструментов: отметьте нужные галочками в рабочем окне и нажмите кнопку «Вперёд».
Проверка механизмов очистки
Инструмент проверяет эффективность работы средств гарантированного уничтожения информации на рабочей станции. Решает три задачи:
- Проверка механизма очистки оперативной памяти.
- Проверка механизмов очистки устройств (накопителей).
- Поиск остаточной информации по ключевым словам.
Отметьте инструмент «Проверка механизмов очистки» и нажмите «Вперёд». Откроется его рабочее окно.
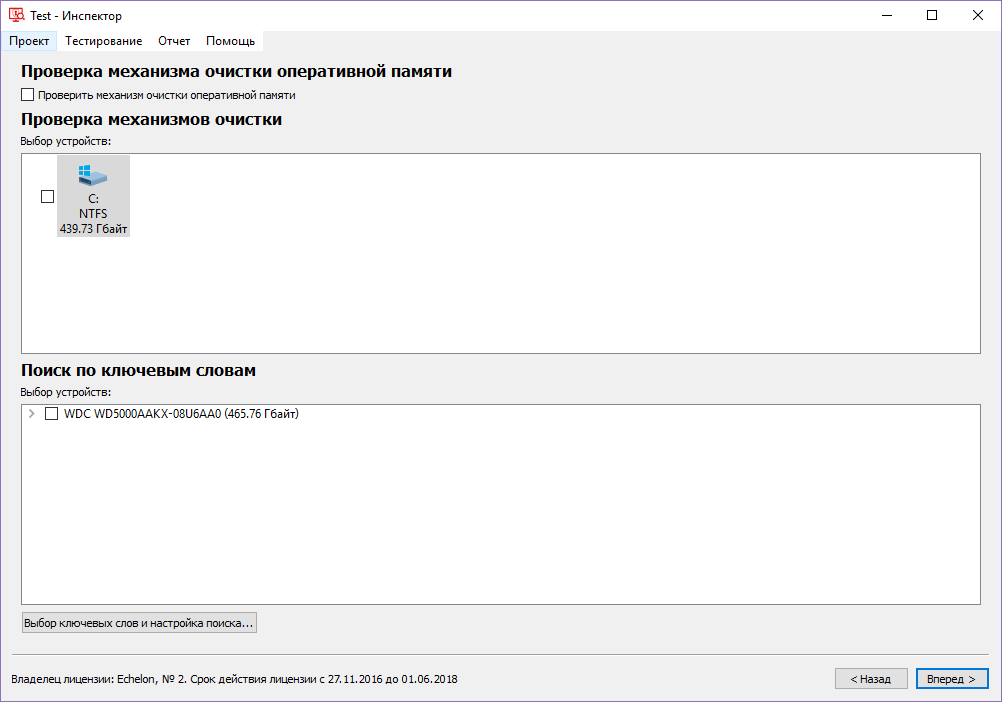
Проверка механизма очистки оперативной памяти
Функция доступна только для ядер: 4.2.0-23-generic, 4.2.0-23-pax, 3.16.0-16-generic, 3.16.0-16-pax.
-
Отметьте галочкой «Проверить механизм очистки оперативной памяти» и нажмите «Вперёд».
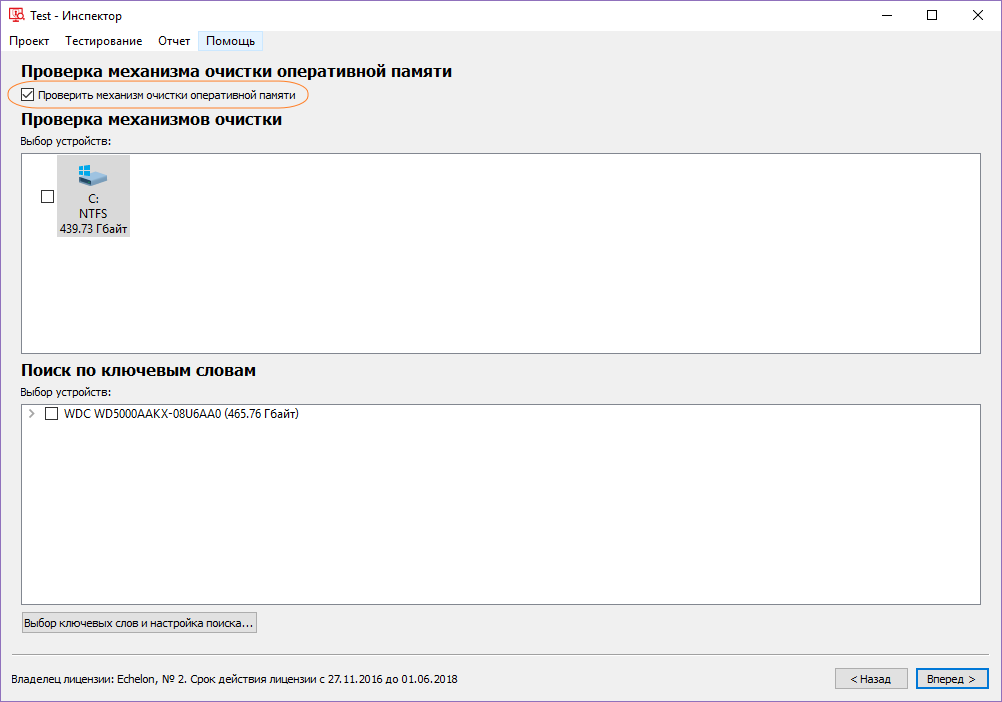
-
Откроется окно с информацией о проекте. Нажмите «Вперёд» для начала проверки.
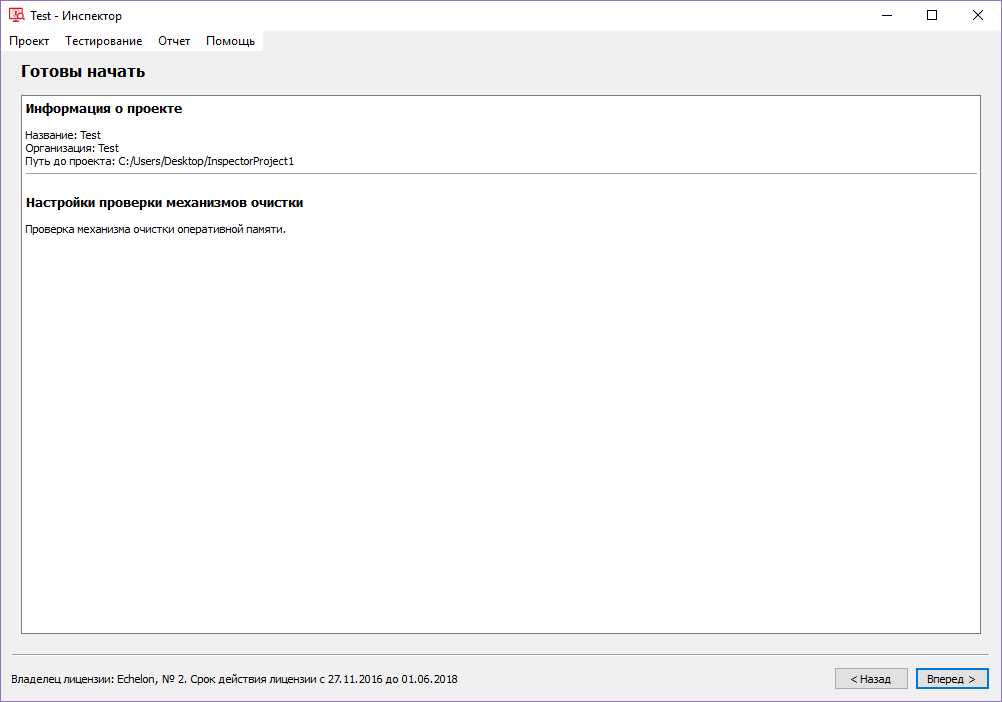
-
В процессе выполнения отображается ход проверки.
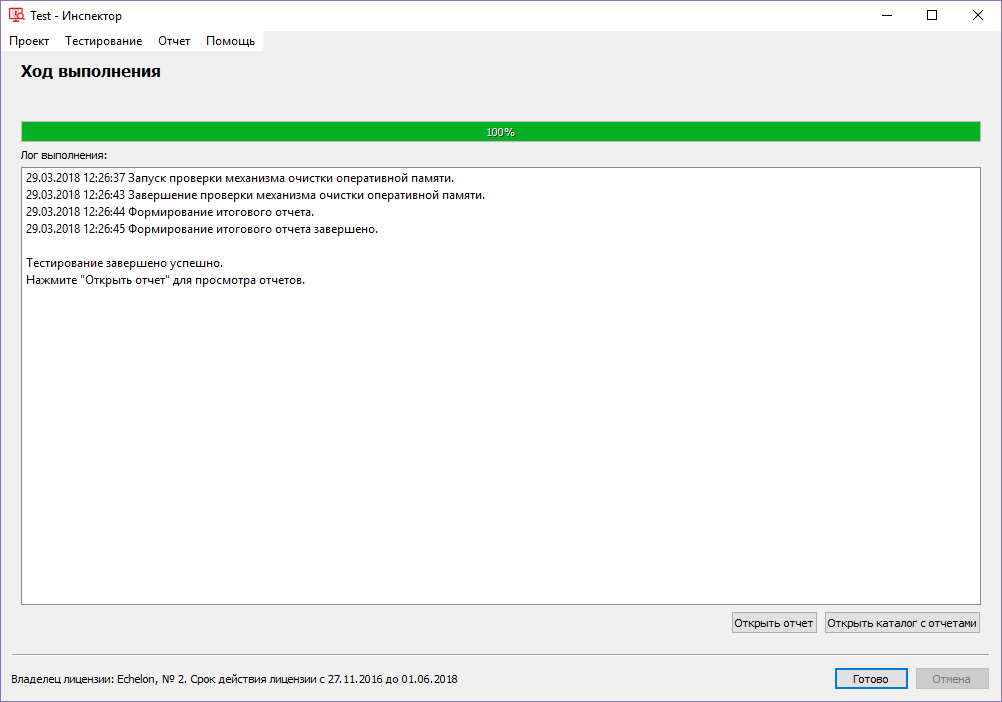
-
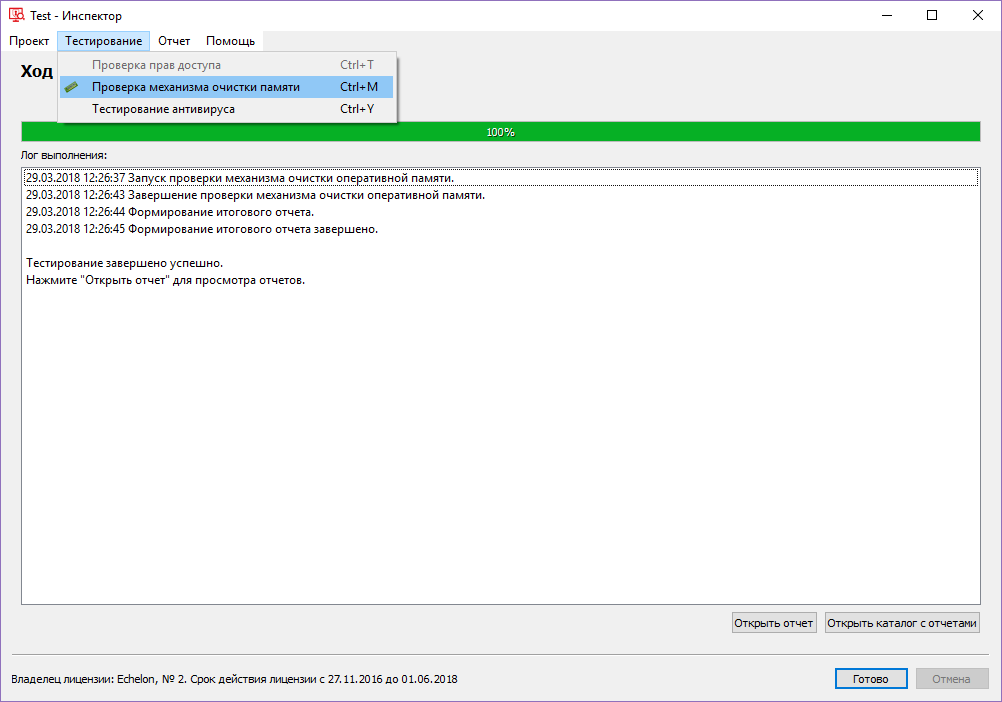
После завершения начального тестирования выберите в подменю «Тестирование» пункт «Проверка механизма очистки памяти».
-
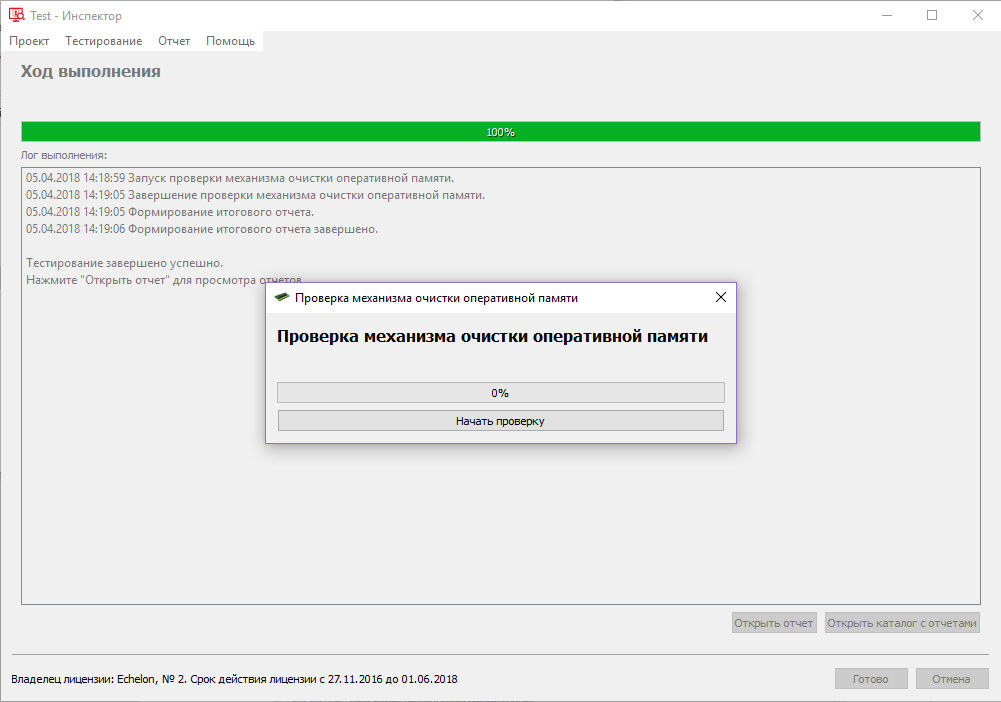
В открывшемся окне нажмите «Начать проверку».
-
По завершении появится сообщение об окончании. Нажмите «ОК».
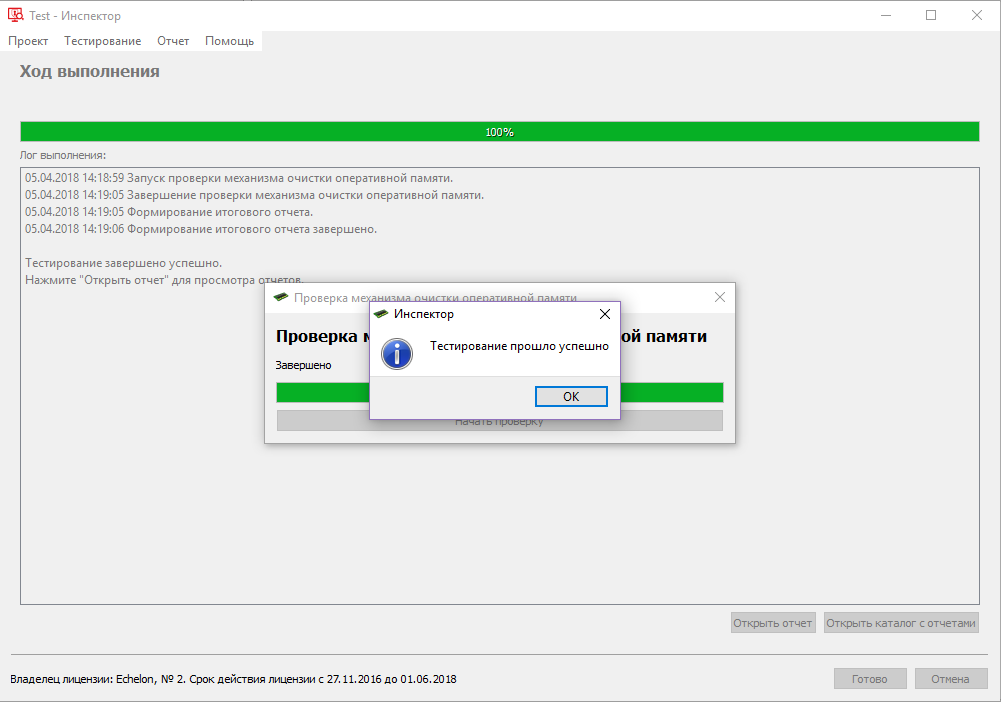
Для просмотра отчёта нажмите «Открыть отчёт» или «Открыть каталог с отчётами». Подробнее о форматах отчётов — в разделе «Отчёты».
Проверка механизмов очистки устройств
В среде Astra Linux Special Edition поддерживаются файловые системы: ext2, ext3, ext4, vfat.
-
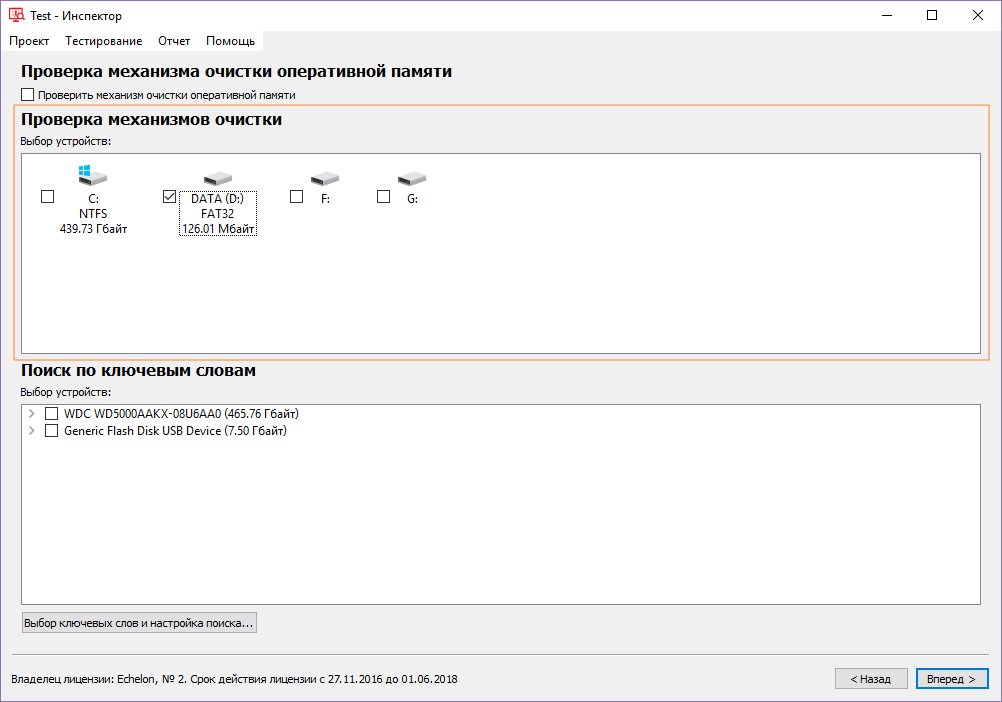
Отметьте галочкой устройство в поле «Выбор устройств» и нажмите «Вперёд».
-
Откроется окно с информацией о проекте и настройках проверки. При необходимости вернитесь назад кнопкой «Назад» для корректировки. Нажмите «Вперёд» для начала.
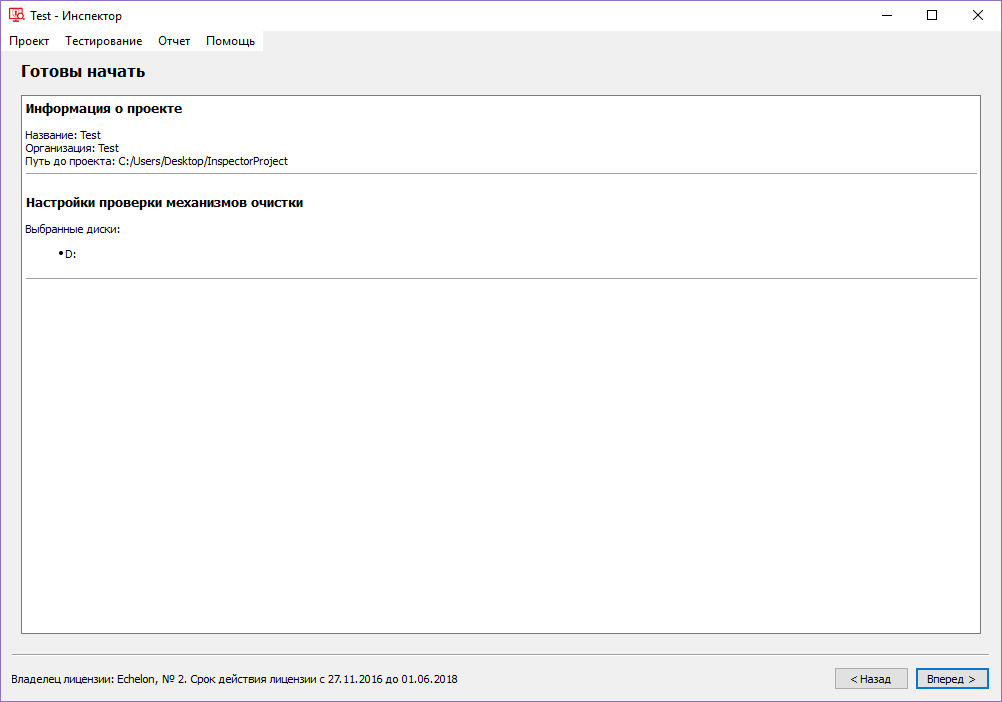
-
В процессе выполнения отображается ход проверки.
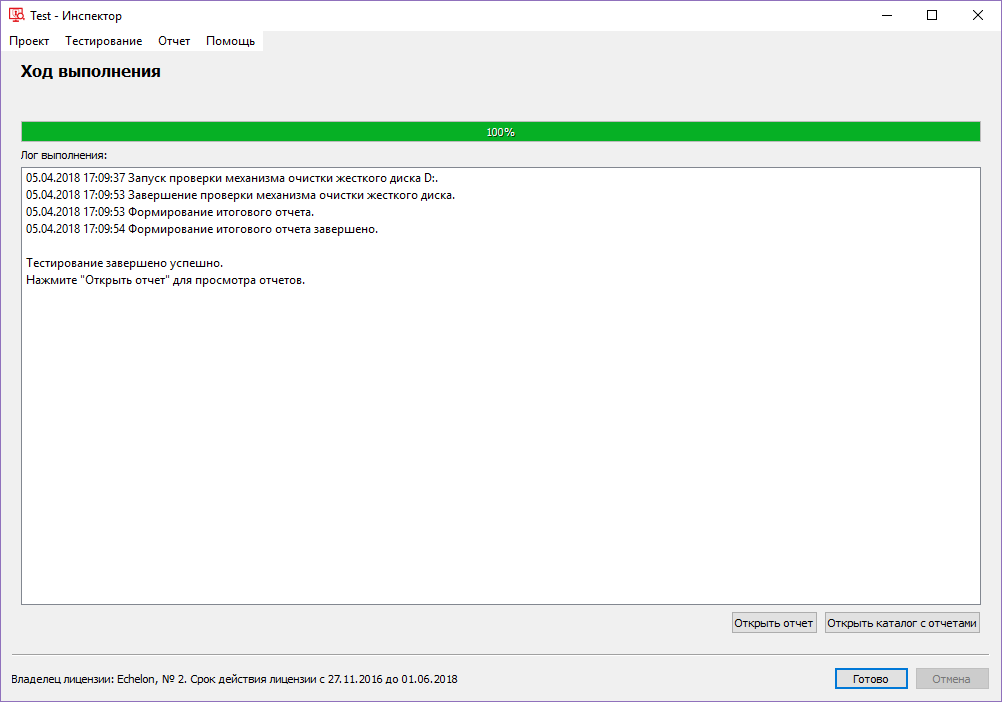
Для просмотра отчёта нажмите «Открыть отчёт» или «Открыть каталог с отчётами». Для возврата к списку инструментов — «Готово».
Поиск по ключевым словам
-
Отметьте устройство в поле выбора и нажмите кнопку «Выбор ключевых слов и настройка поиска».
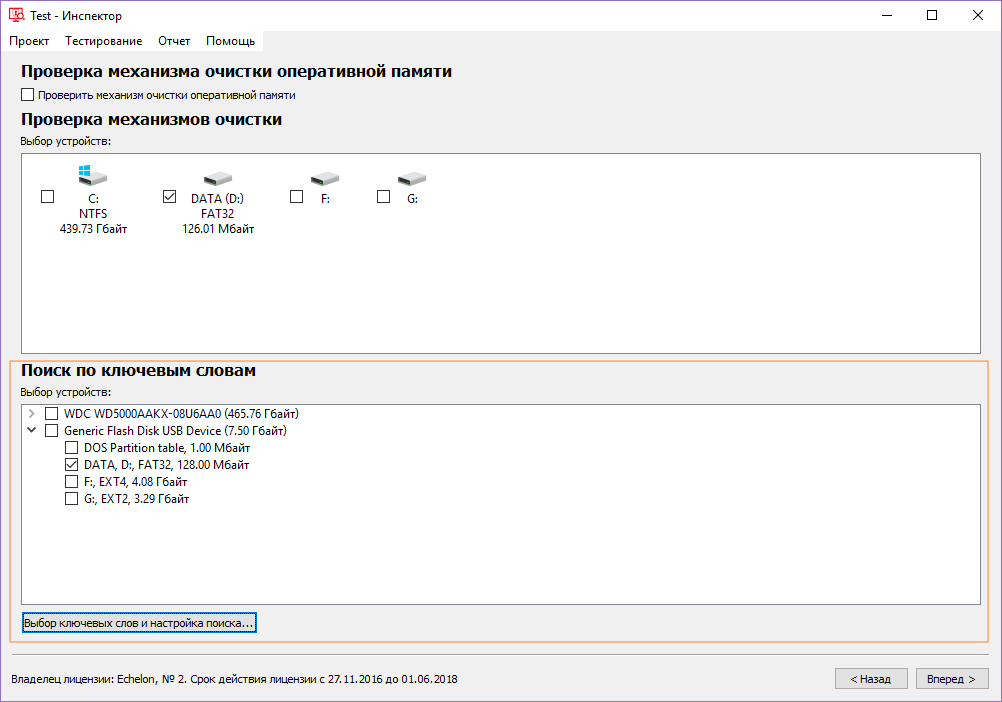
-
В открывшемся окне укажите ключевые слова. Это можно сделать двумя способами:
- Вручную: введите слово или словосочетание в поле «Фраза» и нажмите «Добавить».
- Импортировать: загрузите файл TXT в кодировке UTF-8 кнопкой «Импортировать из словаря».
Дополнительно можно настроить:
- кодировку и типы документов;
- учёт регистра при поиске;
- определение пути до файлов с найденными ключевыми словами;
- ограничение области поиска (значения округляются до чисел, кратных 4096: начальное — вниз, конечное — вверх).
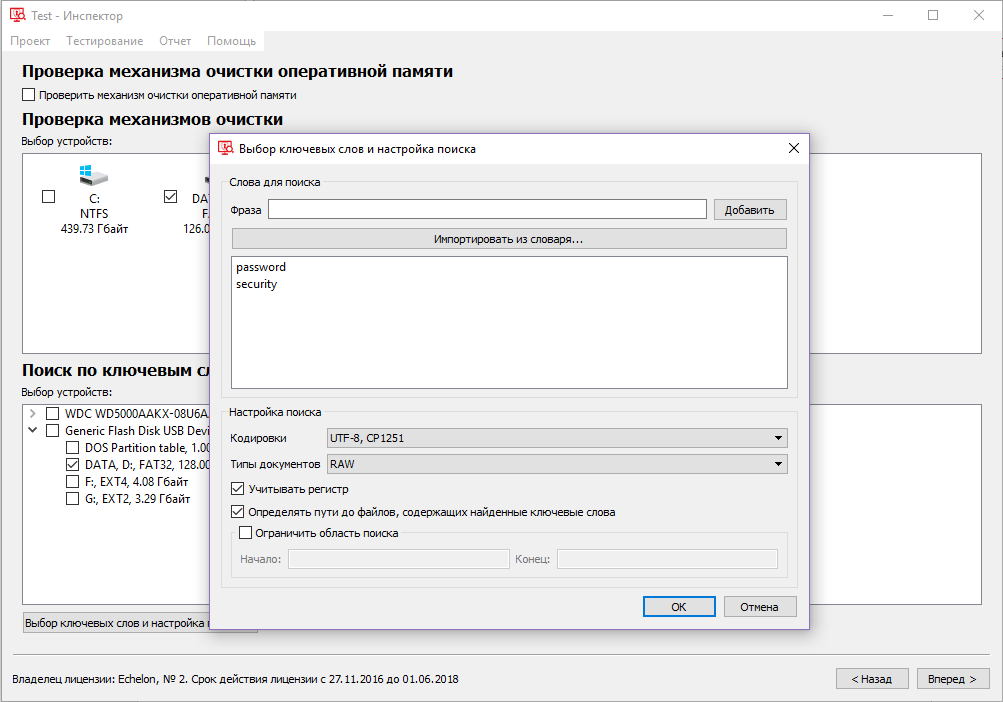
Нажмите «ОК», затем «Вперёд».
Ограничения поиска- Документ должен располагаться непрерывно на диске.
- Размер документа — не более 10 Мбайт.
- Документ должен конвертироваться в текстовый формат (конвертация ограничена тайм-аутом).
- Максимальная длина одного ключевого слова — 100 символов.
- Максимальное количество ключевых слов — 100.
- Одно ключевое слово может быть найдено не более 1000 раз.
-
В отчёте будет указана позиция начала документа (файла) относительно раздела диска, в котором найдено ключевое слово.
-
Просмотрите параметры тестирования и нажмите «Вперёд» для начала.
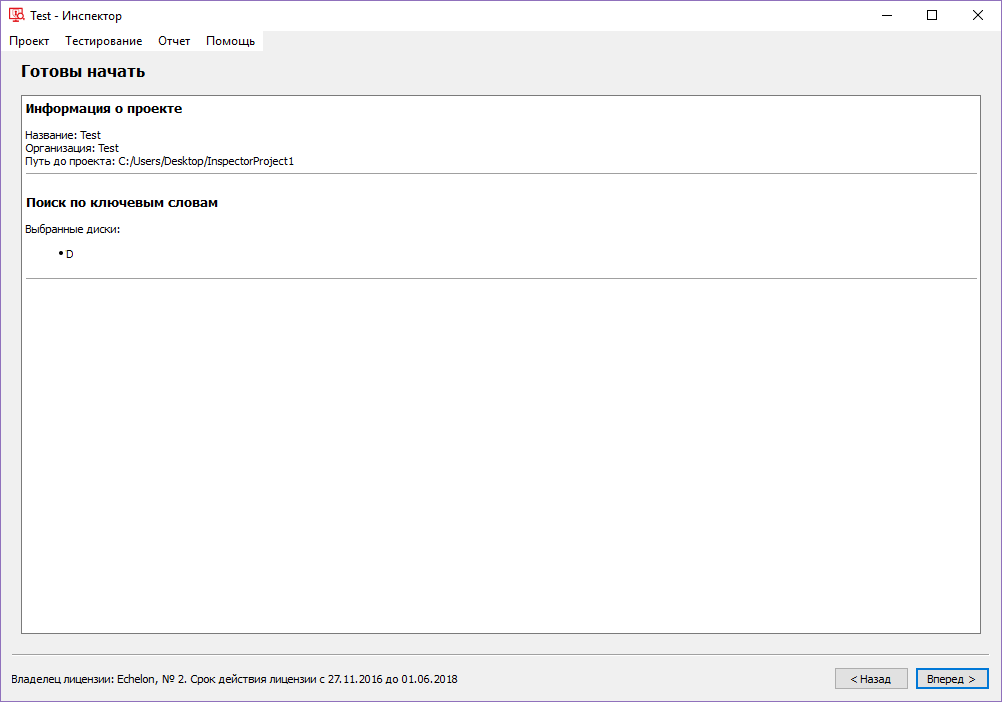
-
В процессе выполнения отображается ход проверки.
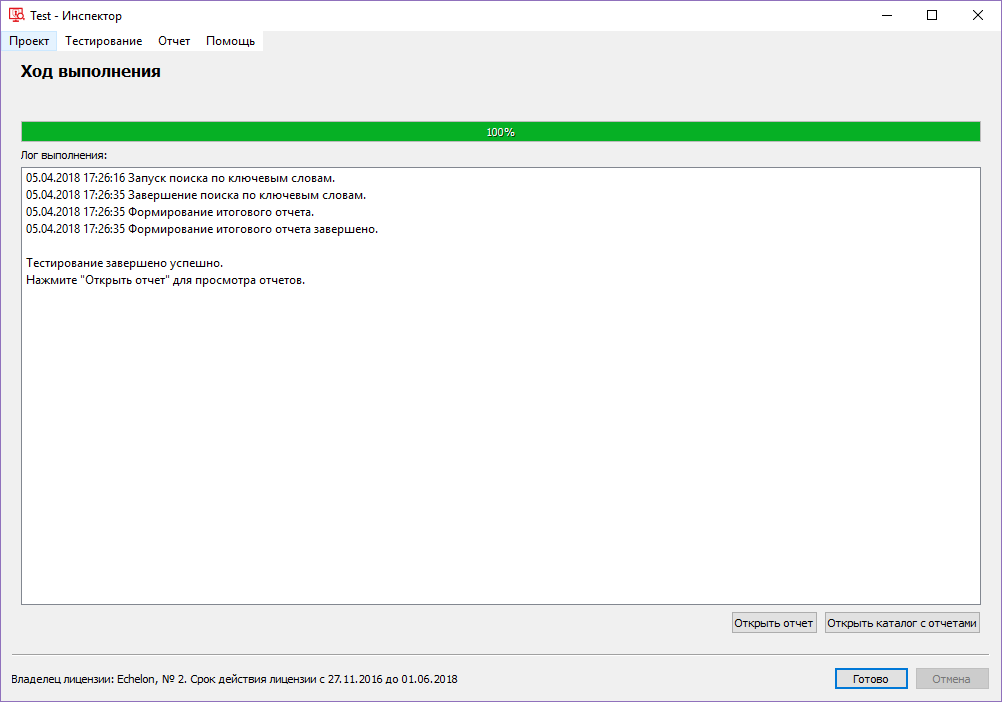
Для просмотра отчёта нажмите «Открыть отчёт» или «Открыть каталог с отчётами». Для возврата к списку инструментов — «Готово».
Контрольное суммирование
Инструмент контролирует целостность выбранных файлов и каталогов по заданным алгоритмам хэширования.
Отметьте инструмент «Контрольное суммирование» и нажмите «Вперёд». Откроется его рабочее окно.
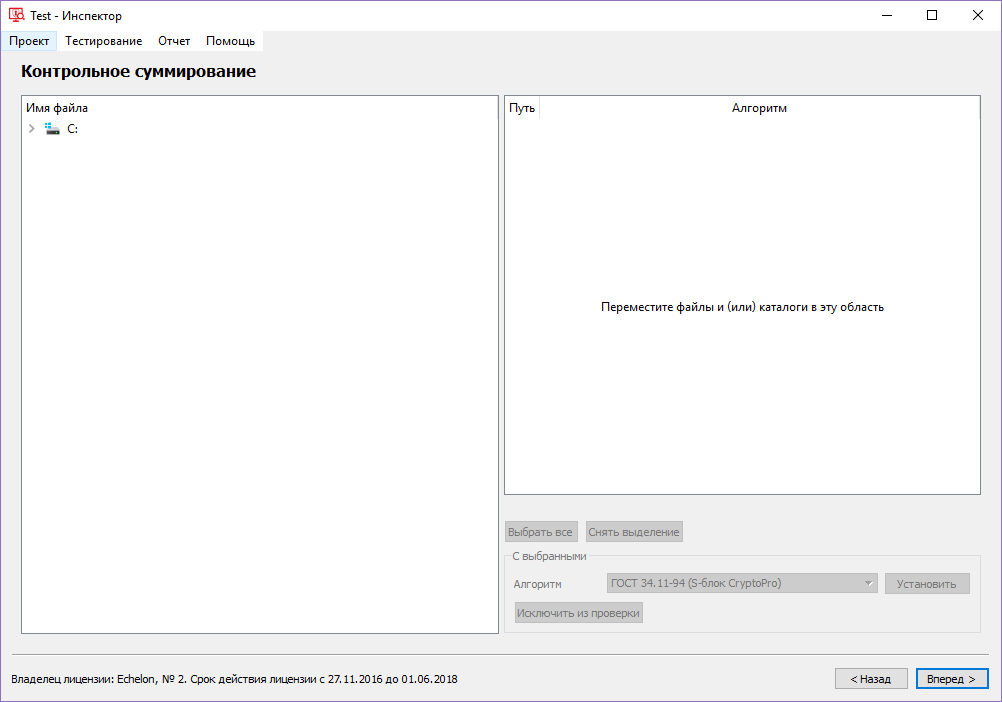
Рабочее окно разделено на две области:
- Слева — дерево каталогов для выбора объектов.
- Справа — список выбранных объектов с настройками (путь, алгоритм).
Добавление объектов: двойной щелчок левой кнопкой мыши на объекте в дереве каталогов.
Удаление объектов: выберите объект и нажмите кнопку «Исключить из проверки» или клавишу Delete.
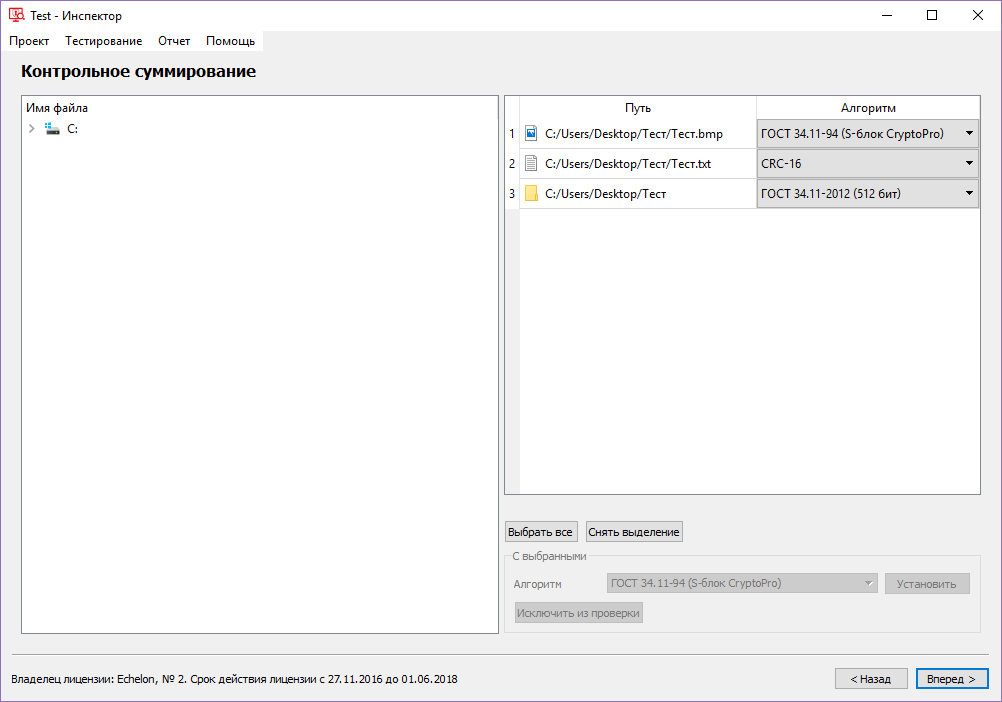
Настройка алгоритмов: выберите нужный алгоритм из выпадающего списка для каждого объекта отдельно. Для установки единого алгоритма всем объектам:
- Нажмите «Выбрать все».
- Выберите алгоритм из выпадающего списка.
- Нажмите «Установить».
Если нажать «Вперёд», не выбрав ни одного объекта, появится всплывающее предупреждение.
После настройки нажмите «Вперёд». В открывшемся окне проверьте параметры и снова нажмите «Вперёд» для начала суммирования.
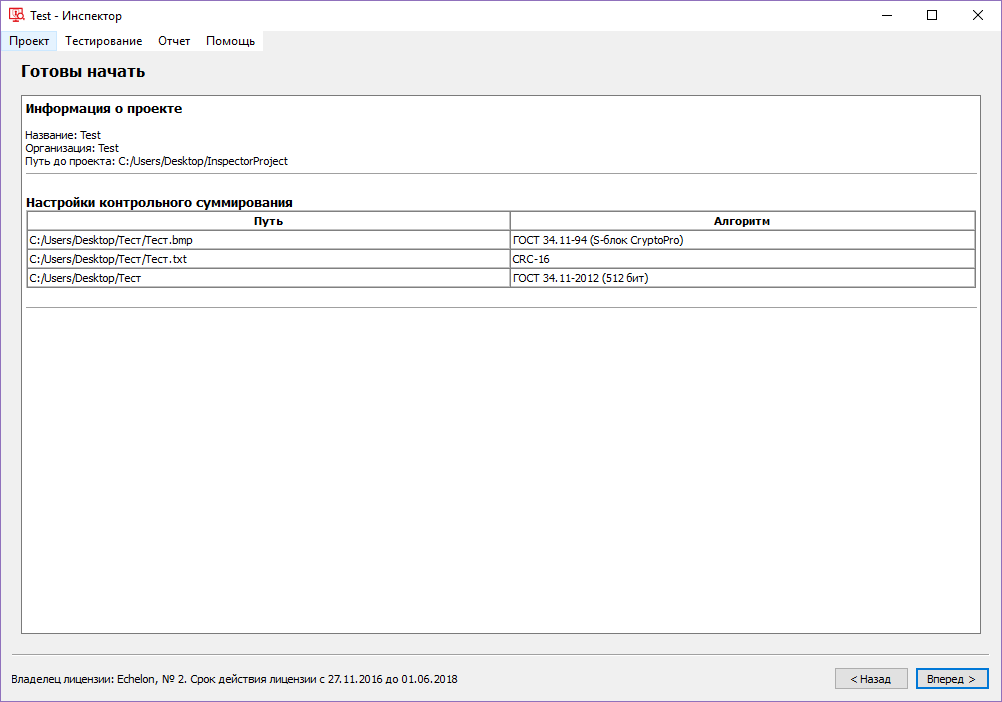
В процессе выполнения отображается ход суммирования.
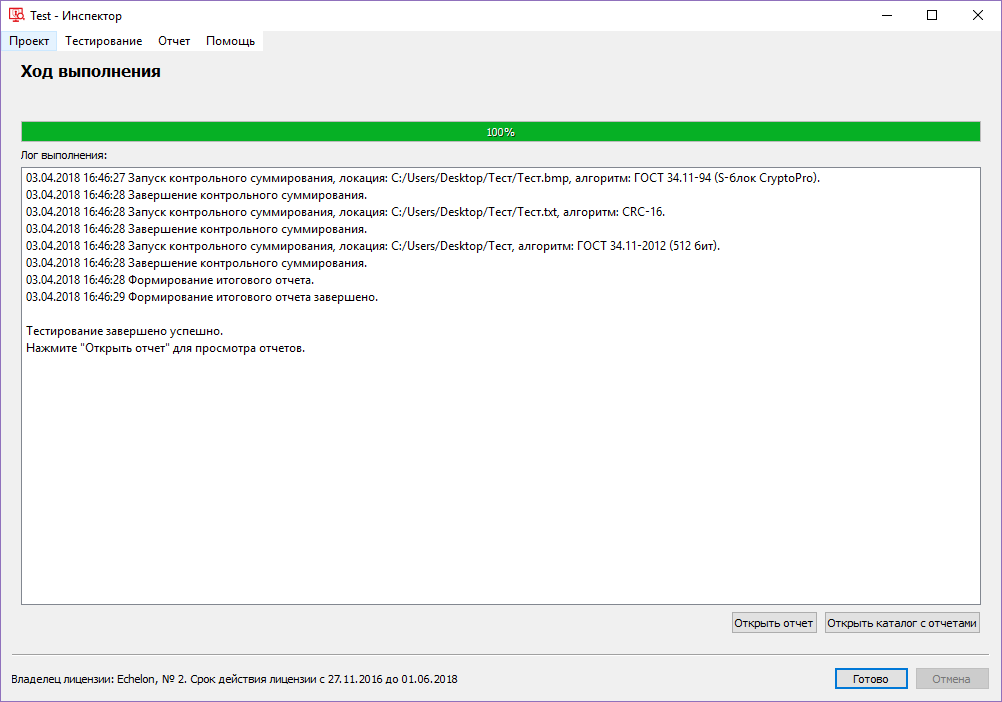
Для просмотра отчёта нажмите «Открыть отчёт» или «Открыть каталог с отчётами». Для возврата — «Готово».
Системный аудит
Инструмент выполняет инвентаризацию программных и аппаратных средств рабочей станции.
Отметьте инструмент «Системный аудит» и нажмите «Вперёд». В открывшемся окне нажмите «Вперёд» ещё раз для начала аудита.
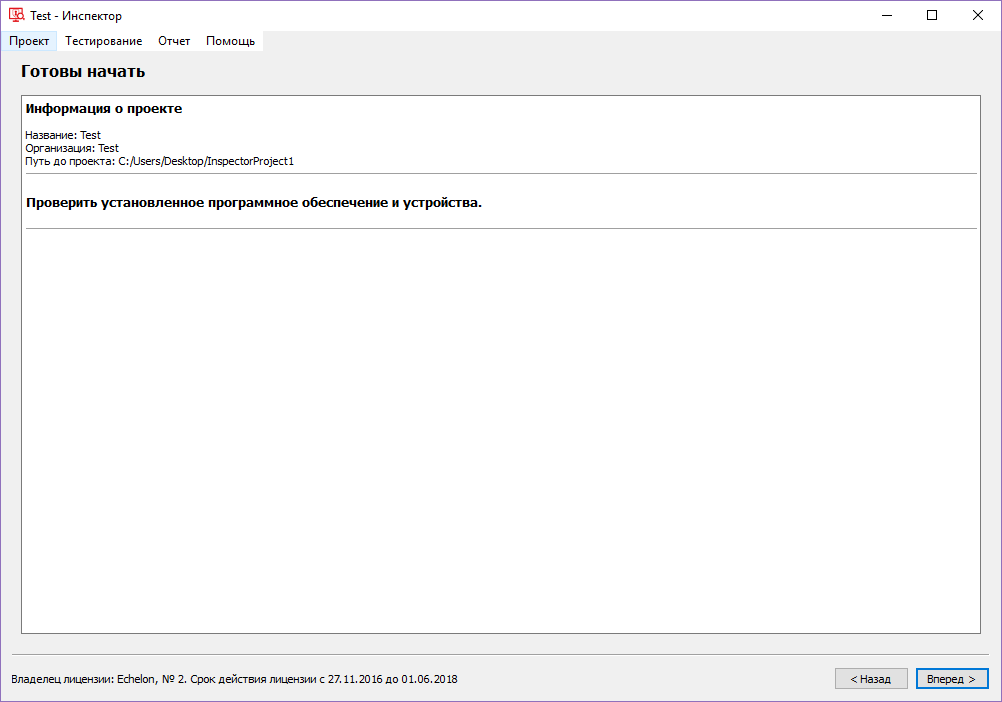
В процессе выполнения отображается ход аудита.
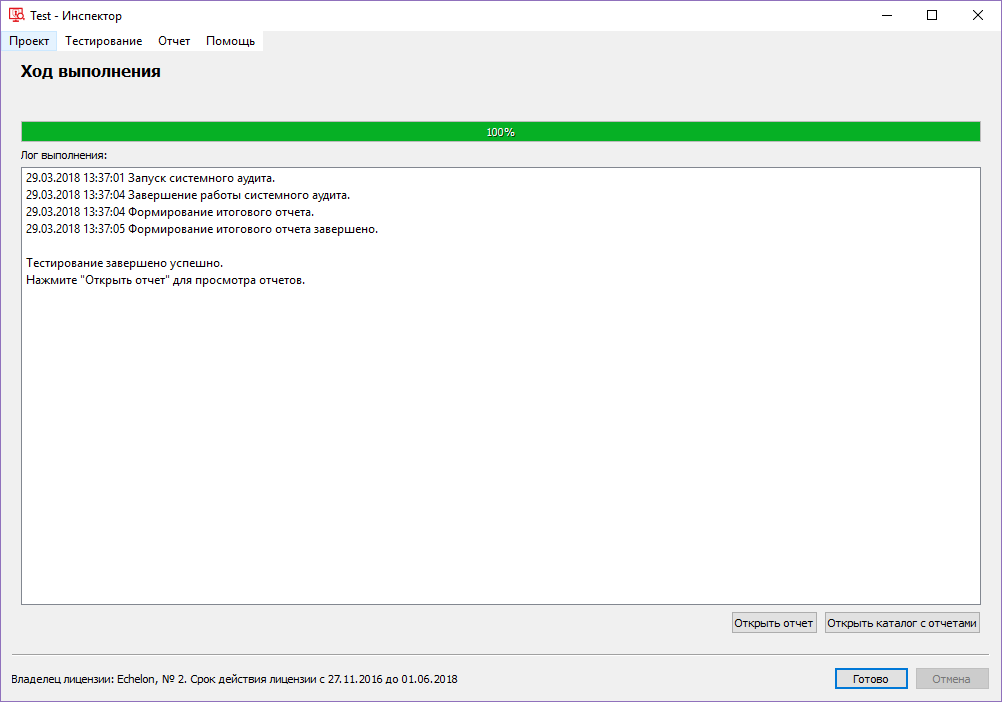
Для просмотра отчёта нажмите «Открыть отчёт» или «Открыть каталог с отчётами». Для возврата — «Готово».
Тестирование антивируса
Функция тестирования антивируса недоступна в среде Astra Linux Special Edition — только на Windows.
Запустите инструмент через подменю «Тестирование» → «Тестирование антивируса».
Появится сообщение о создании тестового файла EICAR. Нажмите «ОК» — откроется директория с созданным тестовым файлом.

После появления тестового файла антивирусное ПО должно его обнаружить и отреагировать. Удалите тестовый файл с помощью антивирусного ПО после завершения проверки.
Проверка прав доступа
Инструмент проверяет дискреционные и мандатные права пользователей к файлам и каталогам рабочей станции, а также к сетевым папкам.
Отметьте инструмент «Проверка прав доступа» и нажмите «Вперёд». Откроется рабочее окно.
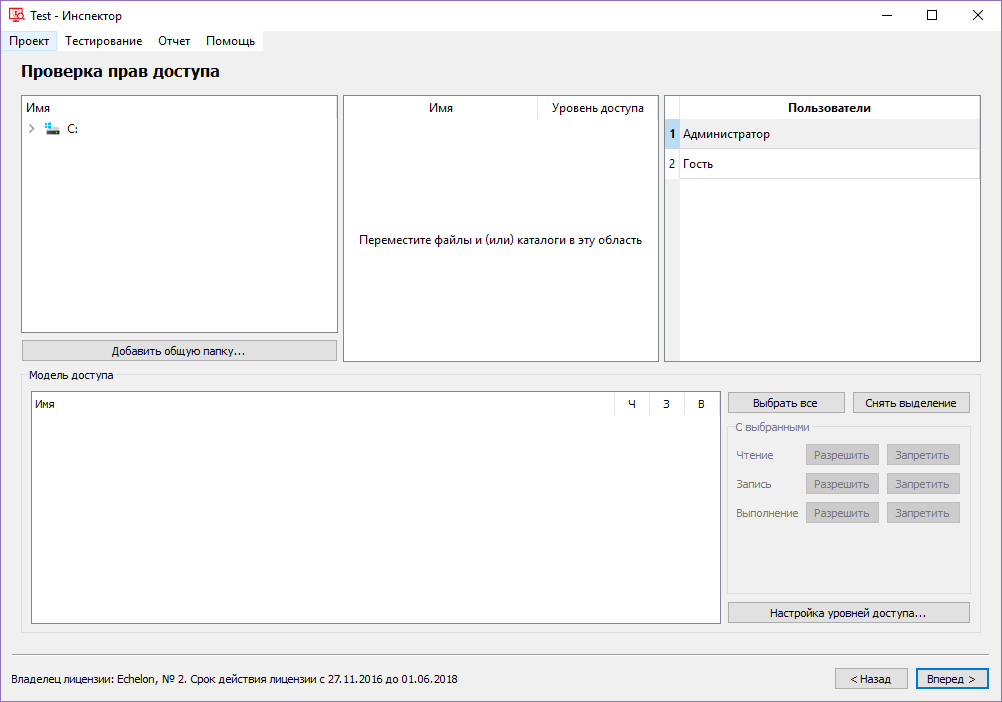
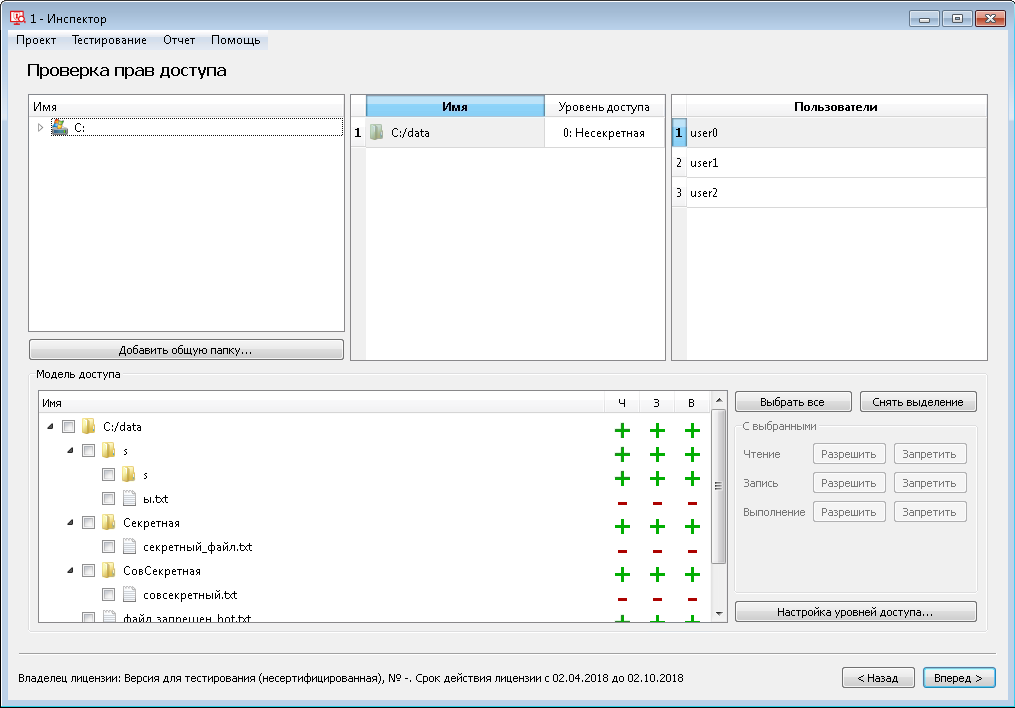
Рабочее окно разделено на четыре области:
- Дерево каталогов (верхний левый угол) — навигация по файловой системе.
- Перечень проверяемых объектов (верхняя середина) — выбранные для проверки файлы и каталоги.
- Список пользователей (верхний правый угол) — пользователи для проверки.
- Модель доступа (нижняя часть) — настройка прав.
По умолчанию дерево каталогов и список пользователей заполнены на основе ресурсов и настроек рабочей станции.
Уровни доступа (сессии)
По умолчанию реализованы три уровня: 0 — Несекретная, 1 — Секретная, 2 — Совершенно секретная.
Для изменения уровней нажмите «Настройка уровней доступа»:
- Переименуйте сессии по умолчанию.
- Удалите выбранные кнопкой «Удалить выбранные».
- Добавьте новые кнопкой «Добавить» (максимум 20 уровней).
Изменять уровни доступа необходимо до выбора проверяемых объектов.
Настройка объектов и пользователей
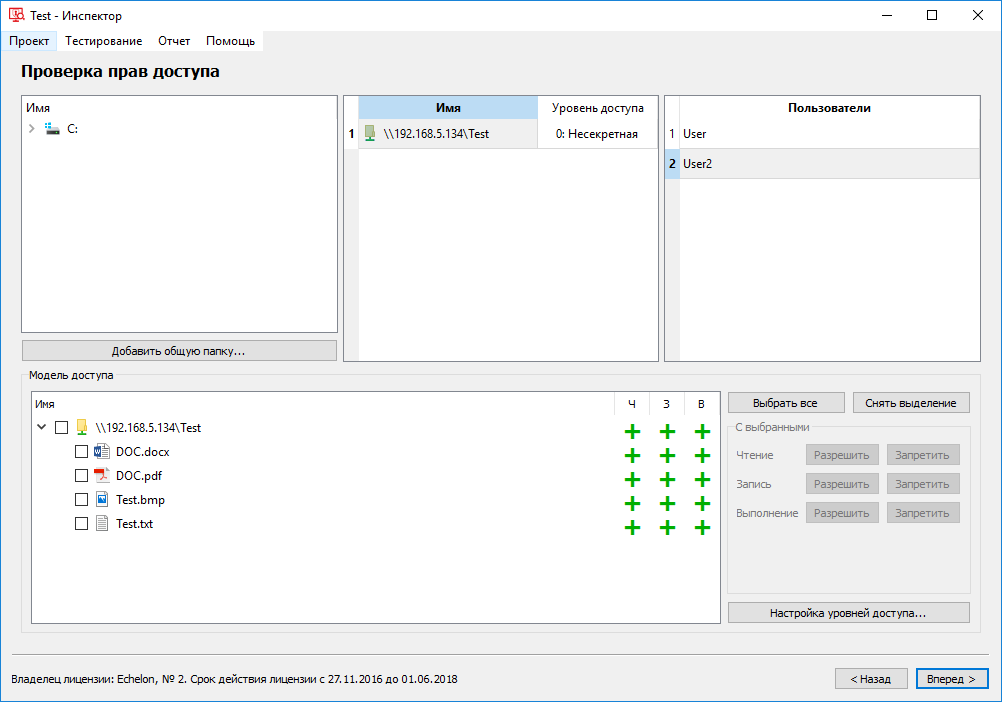
Добавить каталог: перетащите из дерева каталогов в перечень проверяемых или выполните двойной щелчок. Уровень доступа по умолчанию — 0 (Несекретная). В таблице прав появятся текущие права пользователя: чтение (Ч), запись (З), выполнение (В).
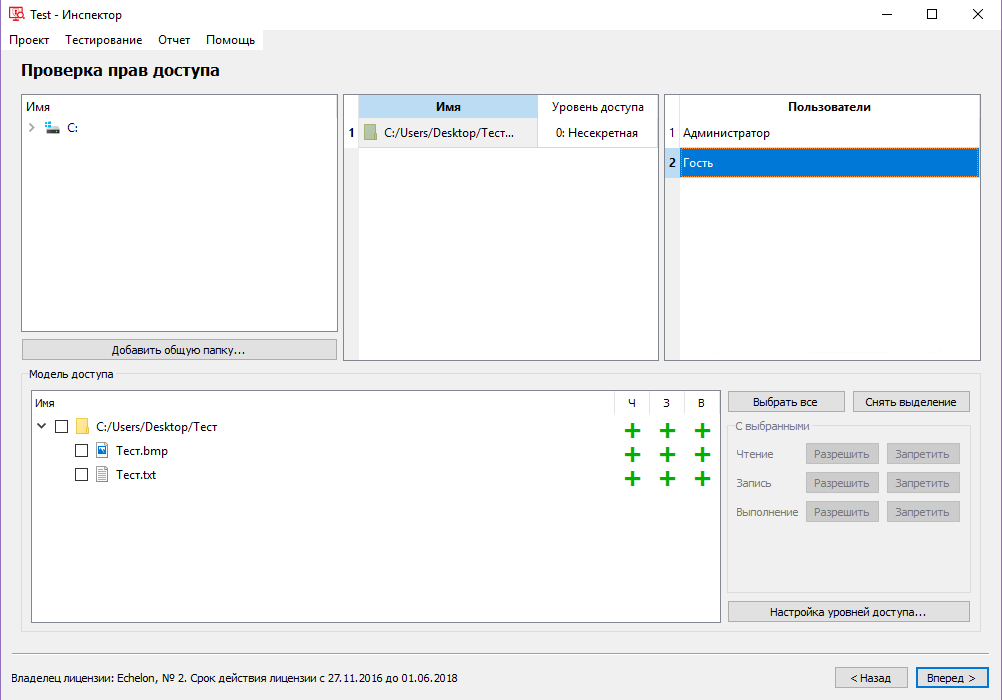
Смена уровня доступа для объекта — нажатием на ячейку столбца «Уровень доступа». Можно строить модели для разных файлов, пользователей и сессий одновременно.
Удалить каталог: выделите его и нажмите Delete.
Управление списком пользователей: правая кнопка мыши в области списка пользователей открывает контекстное меню.
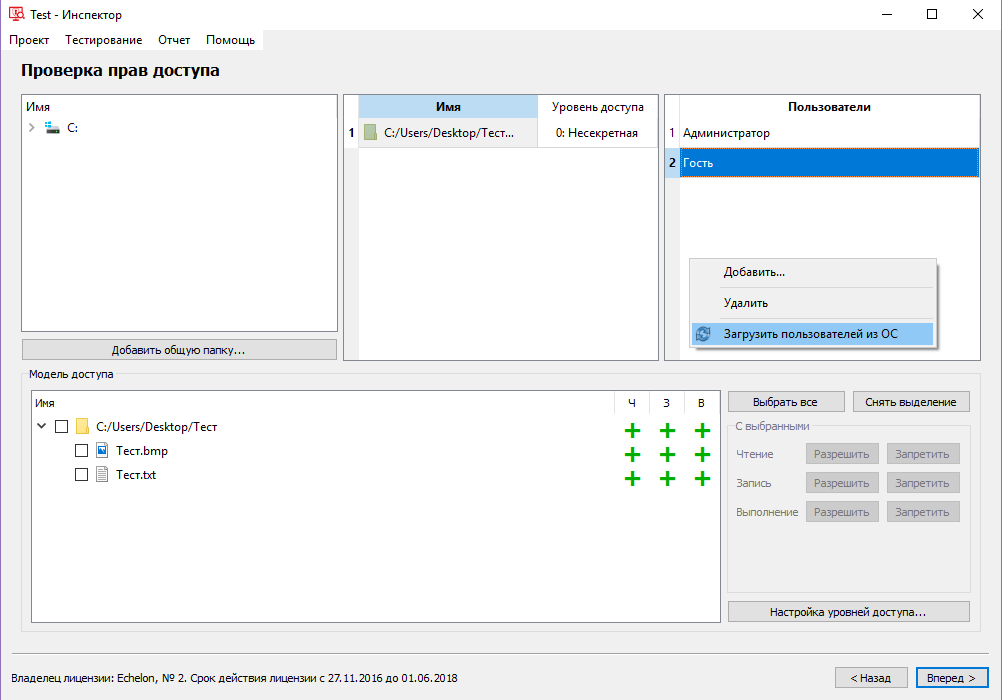
- «Загрузить пользователей из ОС» — восстановить список по умолчанию.
- «Добавить» — добавить локального или доменного пользователя.

Для добавления доменного пользователя укажите имя пользователя и домен. Для локального — только имя.
Построение модели прав доступа
Редактируйте права нажатием кнопок «Разрешить» и «Запретить» напротив выделенного объекта. Также права можно изменять в области «Модель доступа» через кнопки «+» и «−».
Панель в правом нижнем углу применяет права ко всем выбранным объектам:
- «Выбрать все» — выделить все файлы всех каталогов.
- «Снять выделение» — убрать выделение.
- Кнопки «Разрешить / Запретить» — установить права для всех отмеченных файлов.
Запуск тестирования прав доступа
После настройки модели нажмите «Вперёд».
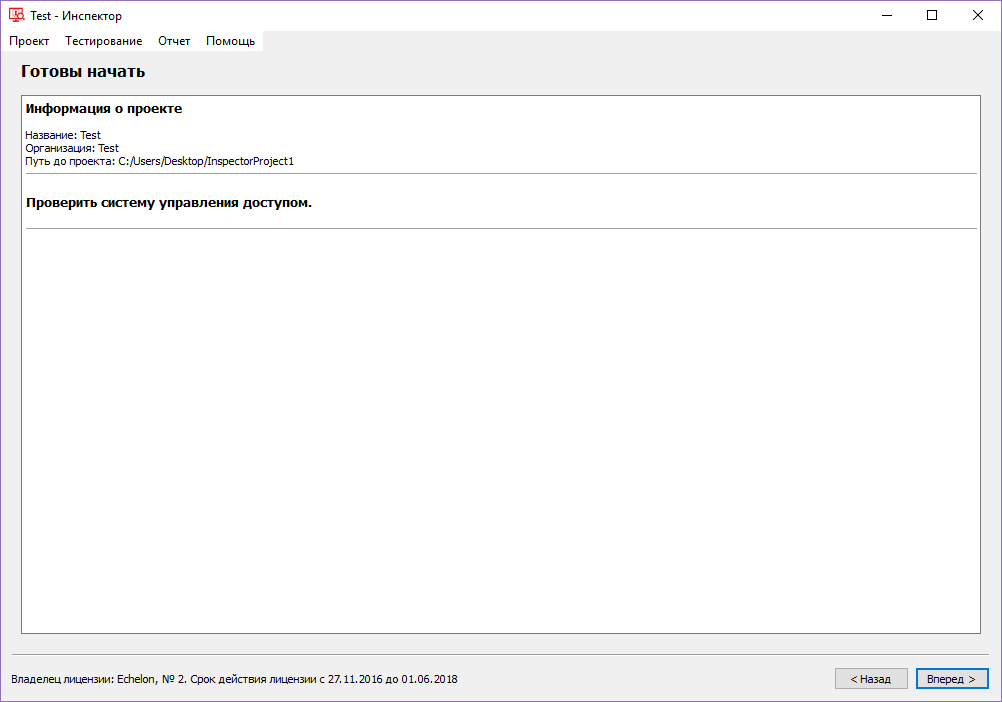
Проверьте параметры и нажмите «Вперёд» для начала тестирования.
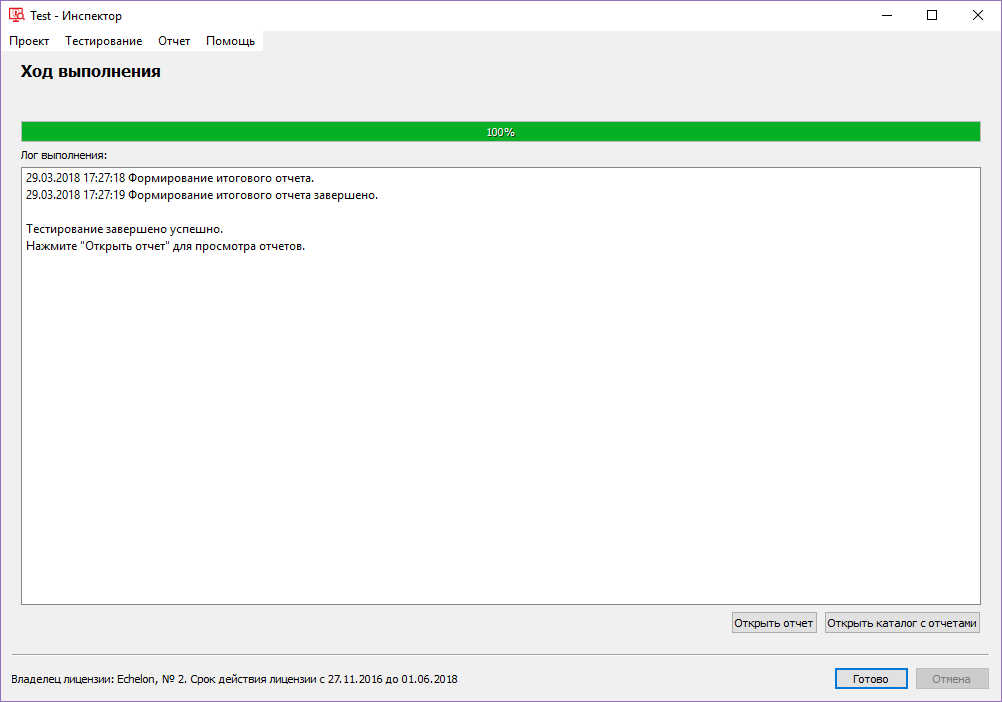
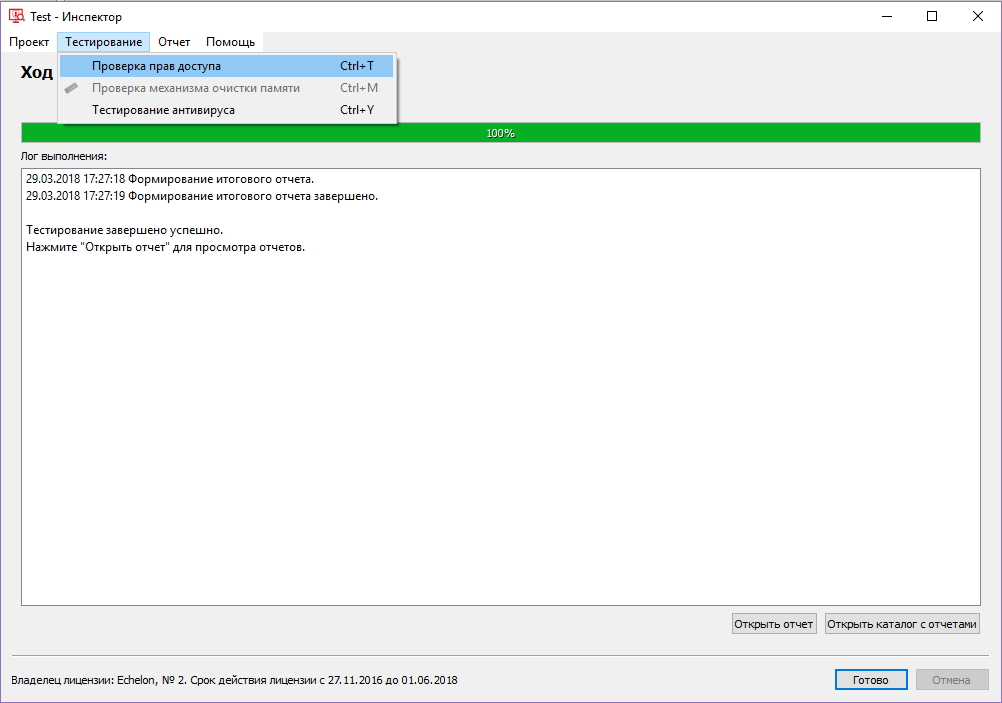
После завершения запустите финальную проверку из подменю «Тестирование» → «Проверка прав доступа».
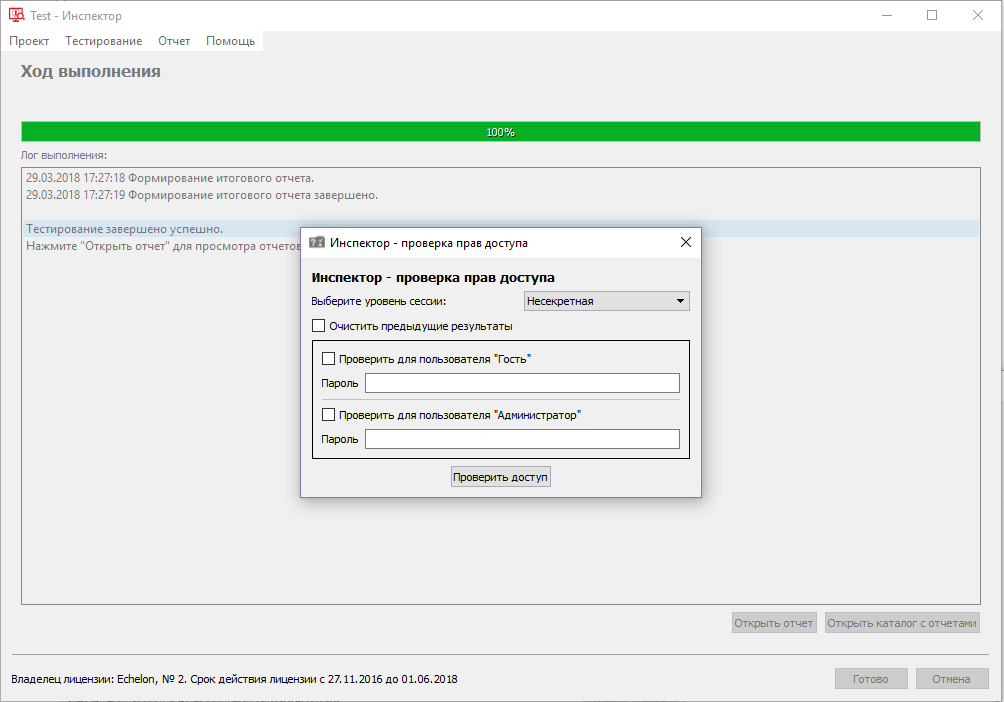
В открывшемся окне выберите уровень сессии.
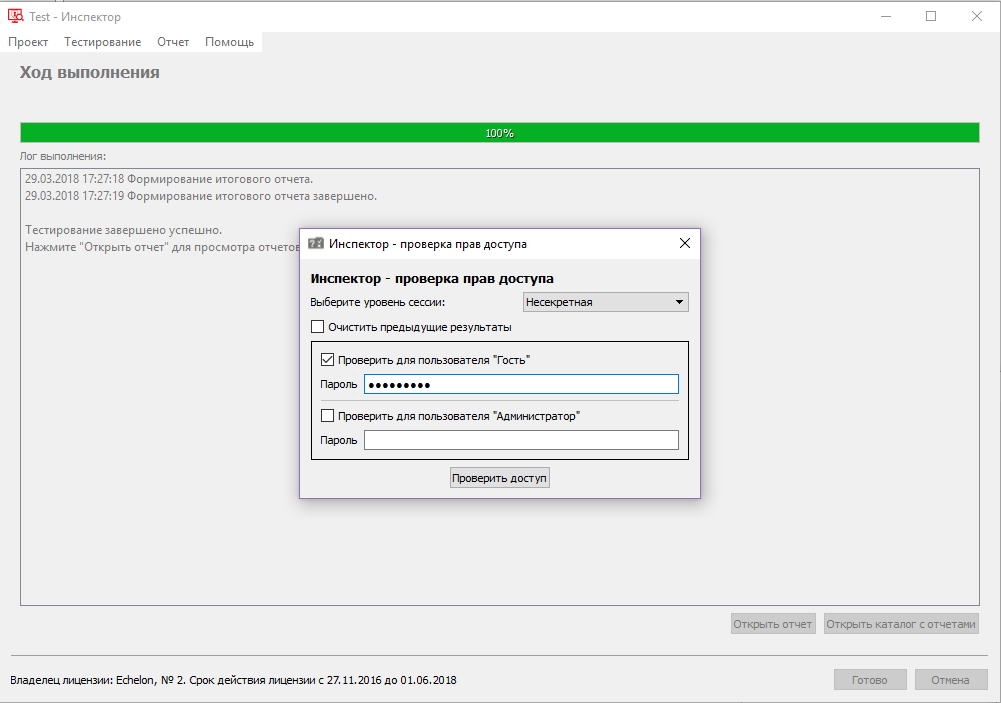
В режиме «Несекретно» выберите пользователей, введите пароль и нажмите «Проверить доступ».
После завершения появится сообщение об успешной проверке.

Для просмотра отчёта нажмите «Открыть отчёт» или «Открыть каталог с отчётами». Для возврата — «Готово».
Проверка прав доступа к сетевым папкам
Функция тестирования прав к сетевым папкам недоступна, если установлено СЗИ Secret Net, а также в среде Astra Linux Special Edition.
Запустите инструмент «Проверка прав доступа» (аналогично описанному выше). В рабочем окне нажмите «Добавить общую папку».
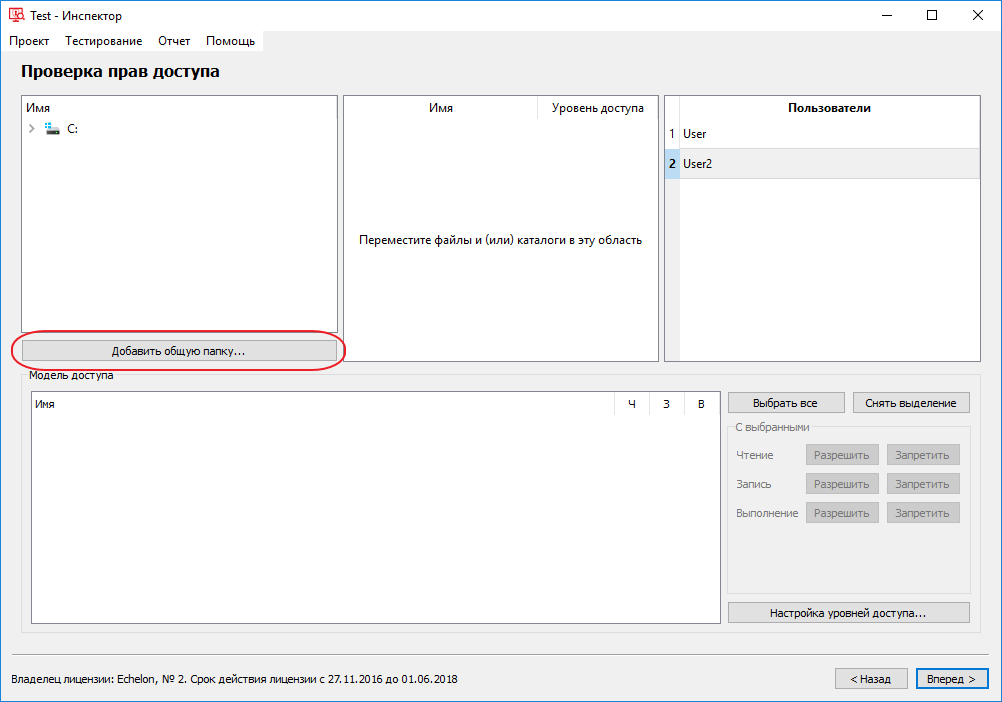
В открывшемся окне укажите путь к сетевой папке и нажмите «OK».

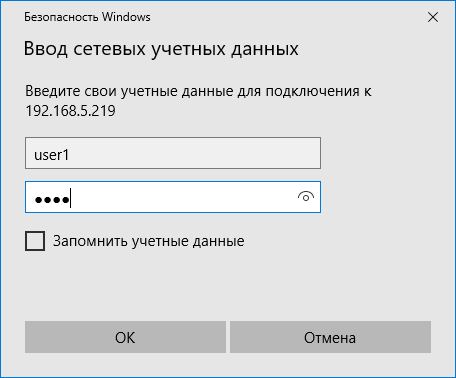
Если требуется авторизация, введите логин и пароль пользователя.
Нажмите «Вперёд» для запуска тестирования.
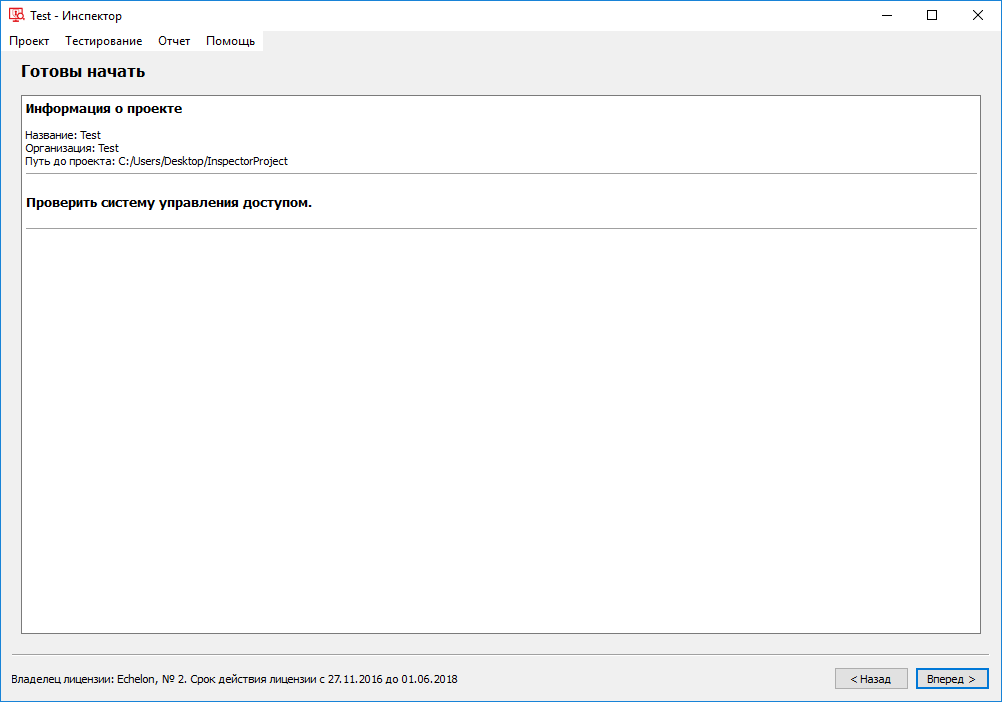
В открывшемся окне нажмите «Вперёд» для начала тестирования.
После завершения запустите финальную проверку из подменю «Тестирование» → «Проверка прав доступа».
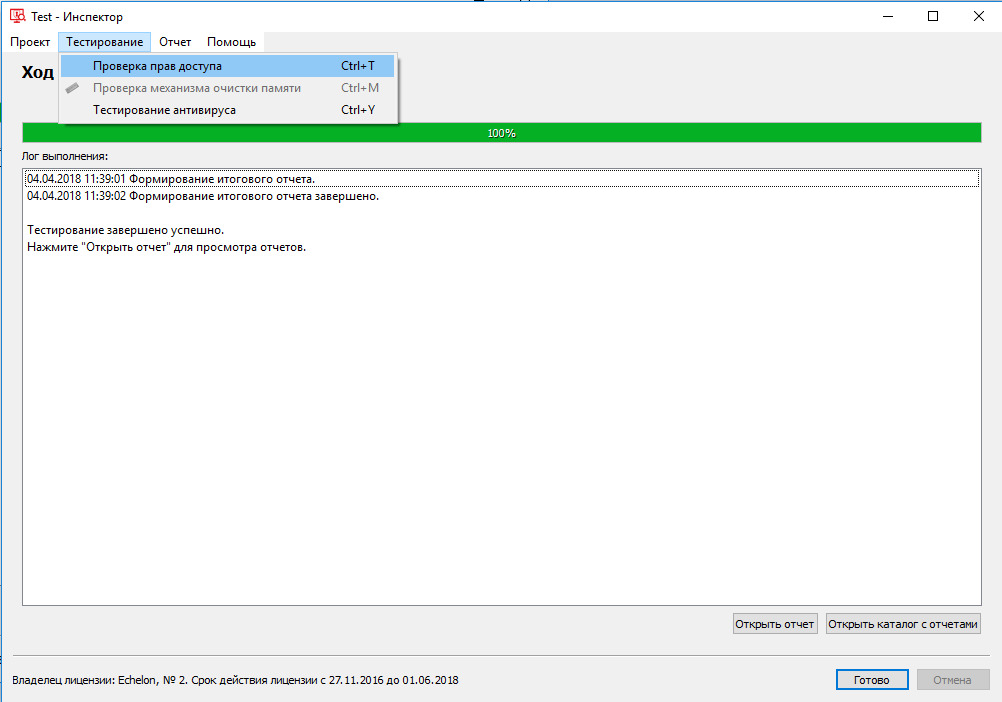
Укажите уровень сессии, пользователей и нажмите «Проверить доступ».
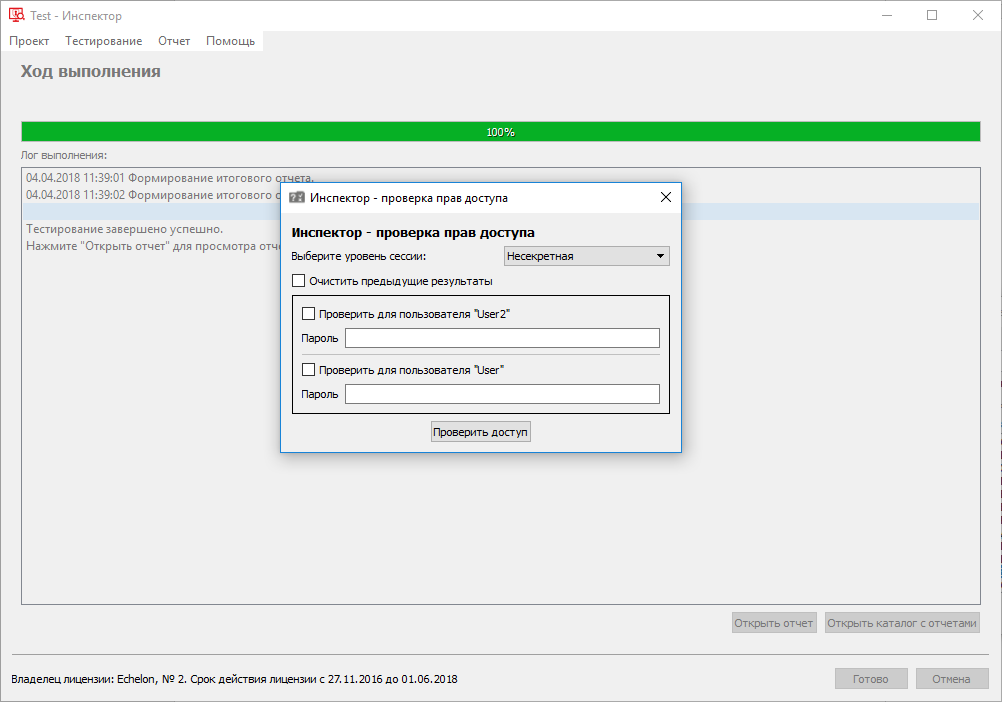
Особенности доступа для доменных пользователей:
- Если компьютер с сетевой папкой находится в том же домене — проверка пройдёт автоматически, повторный ввод логина/пароля не требуется.
- Если пользователи находятся в разных доменах или вне домена — появятся окна консоли и авторизации. В окне авторизации введите логин и пароль пользователя удалённого узла.
Проверка прав доступа с СЗИ Dallas Lock
Функция недоступна в среде Astra Linux Special Edition.
-
Запустите инструмент «Проверка прав доступа», выполните настройку и нажмите «Вперёд».
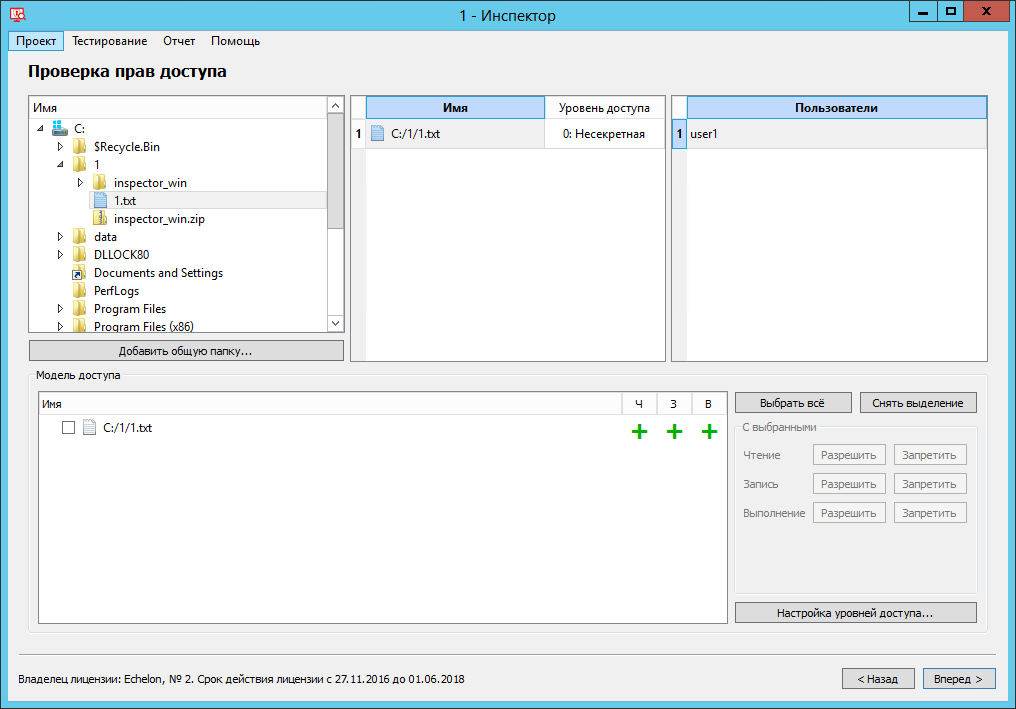
-
В окне с информацией о тестировании нажмите «Вперёд».
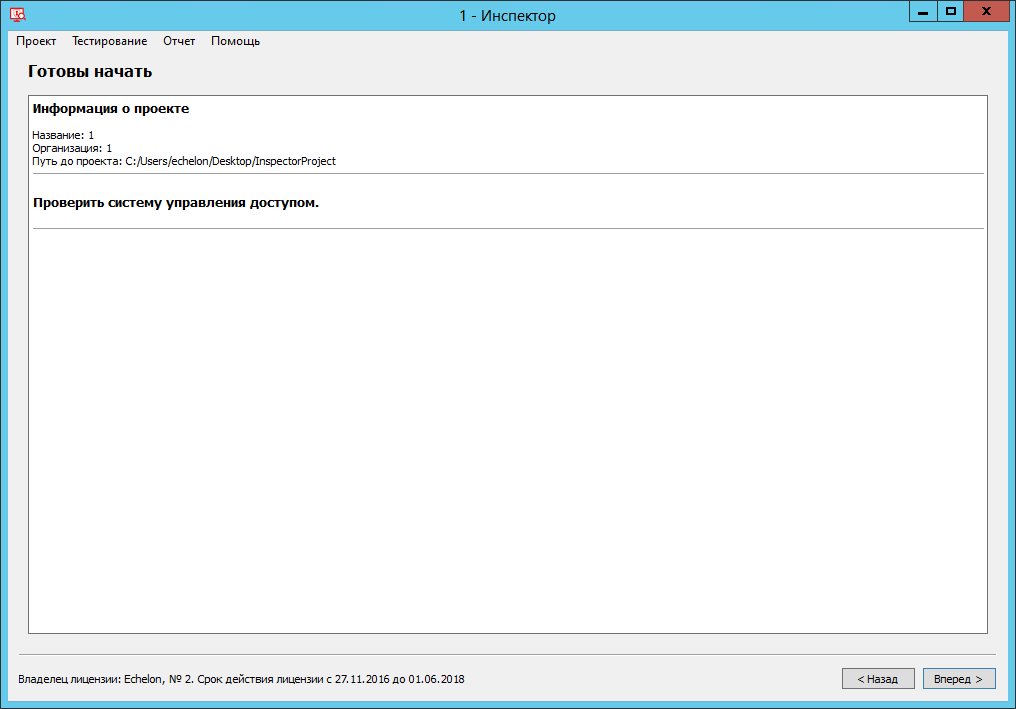
-
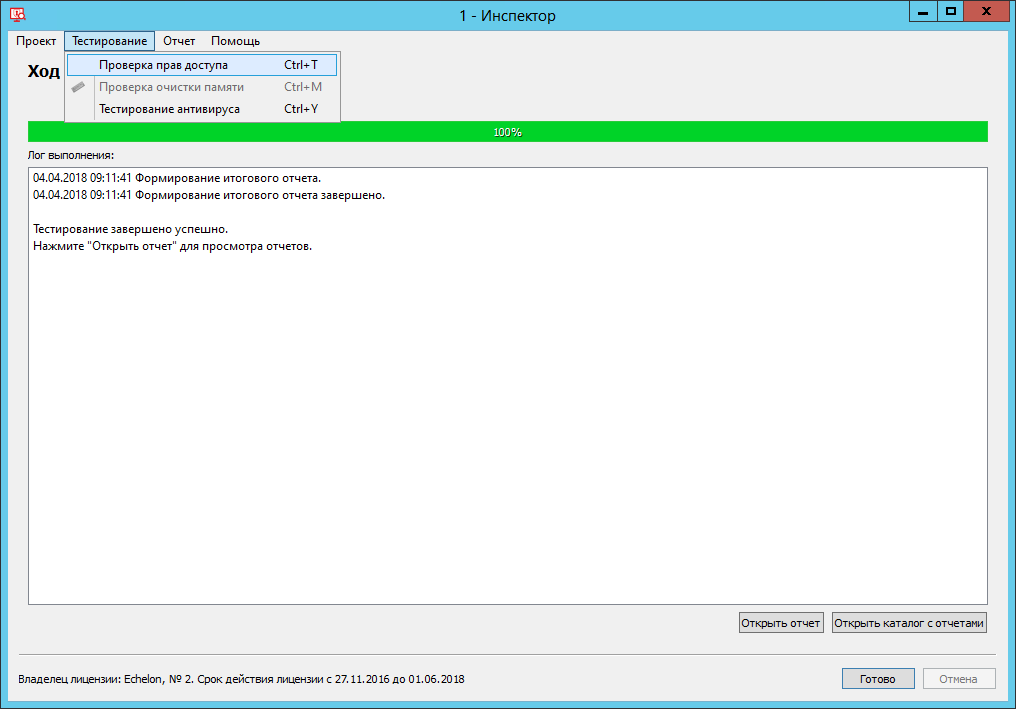
Запустите финальную проверку из подменю «Тестирование» → «Проверка прав доступа».
-
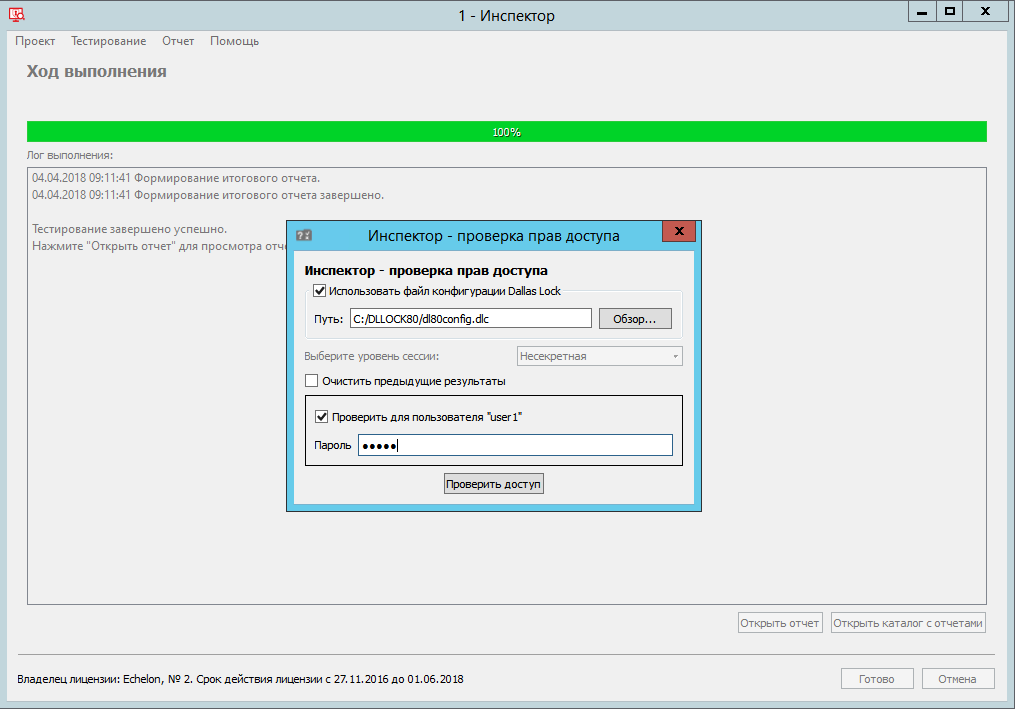
В открывшемся окне отметьте «Использовать файл конфигурации Dallas Lock», укажите путь к файлу конфигурации, выберите пользователей и нажмите «Проверить доступ».
 подсказка
Файл конфигурации Dallas Lock создаётся через подменю «Конфигурация» → «Сохранить конфигурацию» в СЗИ НСД Dallas Lock. Подробнее — в эксплуатационной документации на Dallas Lock.
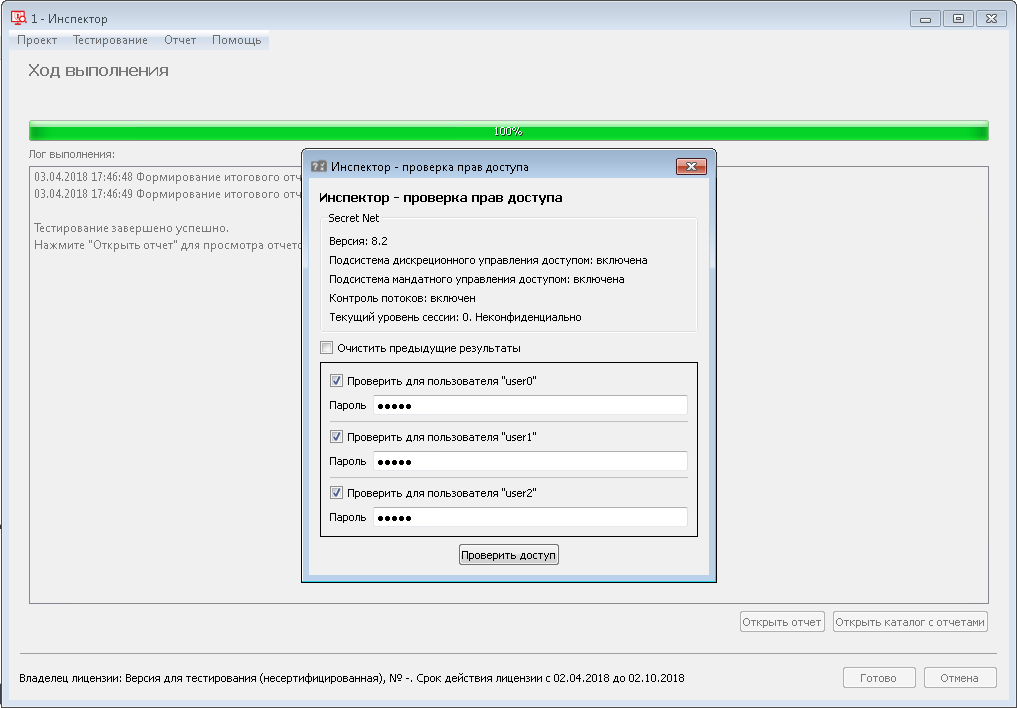
Проверка прав доступа с СЗИ Secret Net
Функция недоступна в среде Astra Linux Special Edition.
-
Запустите инструмент «Проверка прав доступа», выполните настройку и нажмите «Вперёд».
-
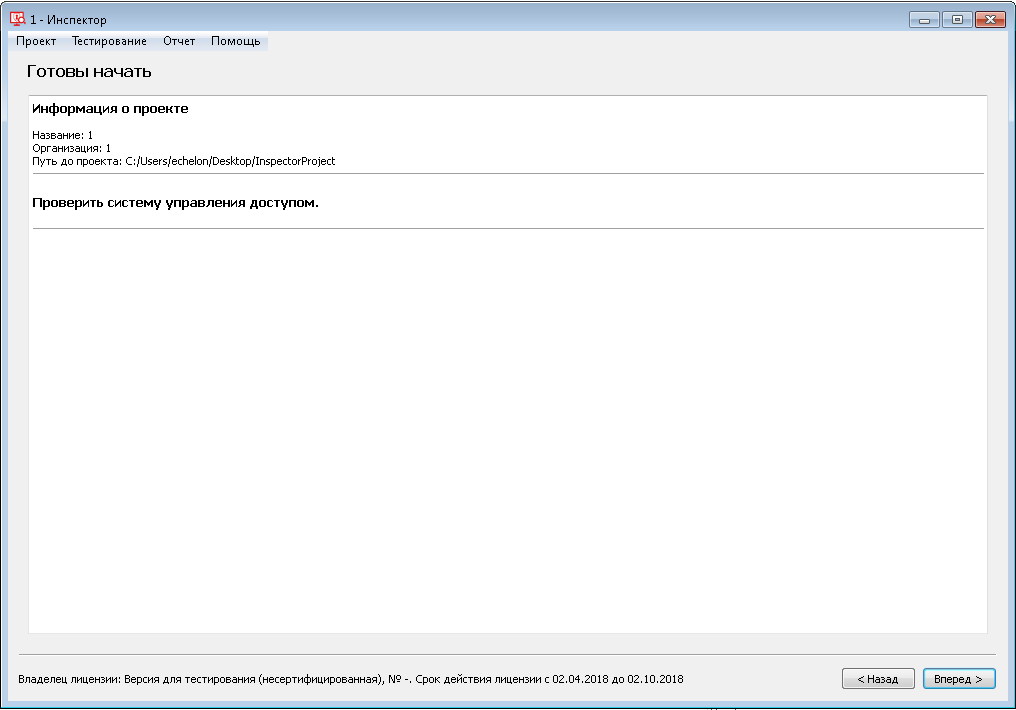
В окне с информацией о тестировании нажмите «Вперёд».
-
В открывшемся окне выберите пользователей, введите пароли и нажмите «Проверить доступ».
 к сведению
При работе с Secret Net выбор уровня сессии не требуется.