Общее описание
После нажатия на вкладке «База уязвимостей» в Сканер-ВС отобразится страница «База уязвимостей» (см. рис. 1).
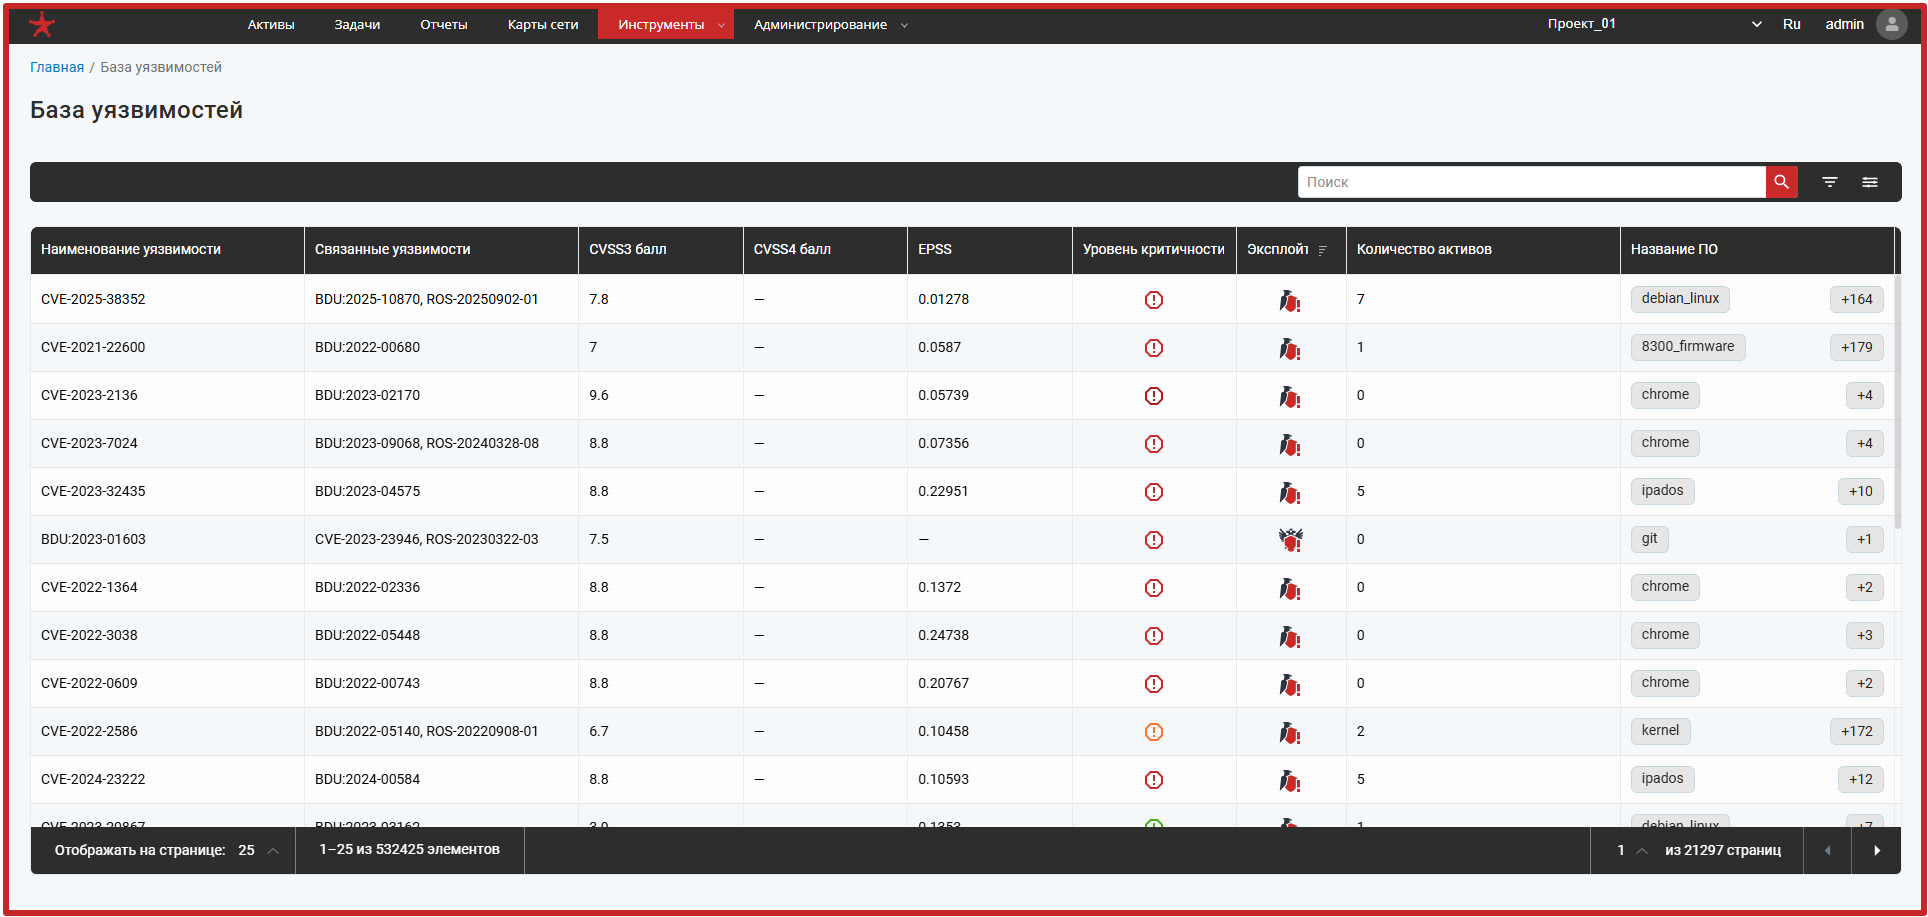
Рис. 1 — Страница «База уязвимостей»
Для выявления уязвимостей Сканер-ВС использует встроенную базу уязвимостей кода и конфигурации ПО. Она содержит унифицированные описания, аналогичные данным общедоступных источников: БДУ ФСТЭК России (bdu.fstec.ru), NIST NVD (nvd.nist.gov), Debian Security Bug Tracker (security-tracker.debian.org), Ubuntu CVE Tracker (ubuntu.com/security/cve), RHEL/CentOS Security Data (access.redhat.com/security/data), база уязвимостей и бюллетеней Astra Linux, база обновлений безопасности РЕД ОС, Microsoft Security Response Center (msrc.microsoft.com), GitHub Security Advisories (github.com/advisories), бюллетени НКЦКИ (safe-surf.ru/specialists/bulletins-nkcki) и база уязвимостей ALT Linux (altlinux.space/trivy/vuln-list-alt).
Пользователь может легко искать, фильтровать и просматривать каждую уязвимость для получения подробной информации в виде карточек уязвимостей.
Каждая карточка уязвимости содержит не только основные сведения, но также включает таблицу со связанными активами, на которых была обнаружена данная уязвимость. Это помогает оператору понять, какие активы подвержены риску из-за конкретной уязвимости, и принять необходимые меры для защиты.
На странице «Базы уязвимостей» в информационной таблице существует возможность фильтровать представленную информацию по представленным в заголовке таблицы категориям, а также по названию конкретного ПО, наличию рекомендаций, наличию эксплойтов.
В таблице могут быть представлены следующие виды индикации возможности эксплуатации уязвимостей:
- «
 » – индикатор наличия известного эксплойта;
- «
 » – индикатор высокого риска эксплуатации уязвимости по CISA KEV;
- «
 » – индикатор высокого риска эксплуатации уязвимости по ФСТЭК России.
Сервис обеспечивает удобный и информативный интерфейс для работы с уязвимостями, что также поможет оператору эффективно управлять безопасностью своих систем.