Настройка задачи «Поиск уязвимостей»
При создании задачи на поиск уязвимостей настраиваются цели для поиска. Цели поиска уязвимостей необходимо задавать, импортируя их из таблицы активов блока «Активы для задачи».
Для загрузки из активов целей поиска уязвимостей необходимо отметить нужные активы (см. рис. 1) из таблицы активов (если актив выбран, рядом с ним в пустом чекбоксе появится галочка) или нажать на пустом чекбоксе в заголовке таблицы рядом с иконкой «  » (все активы в таблице будут отмечены автоматически).
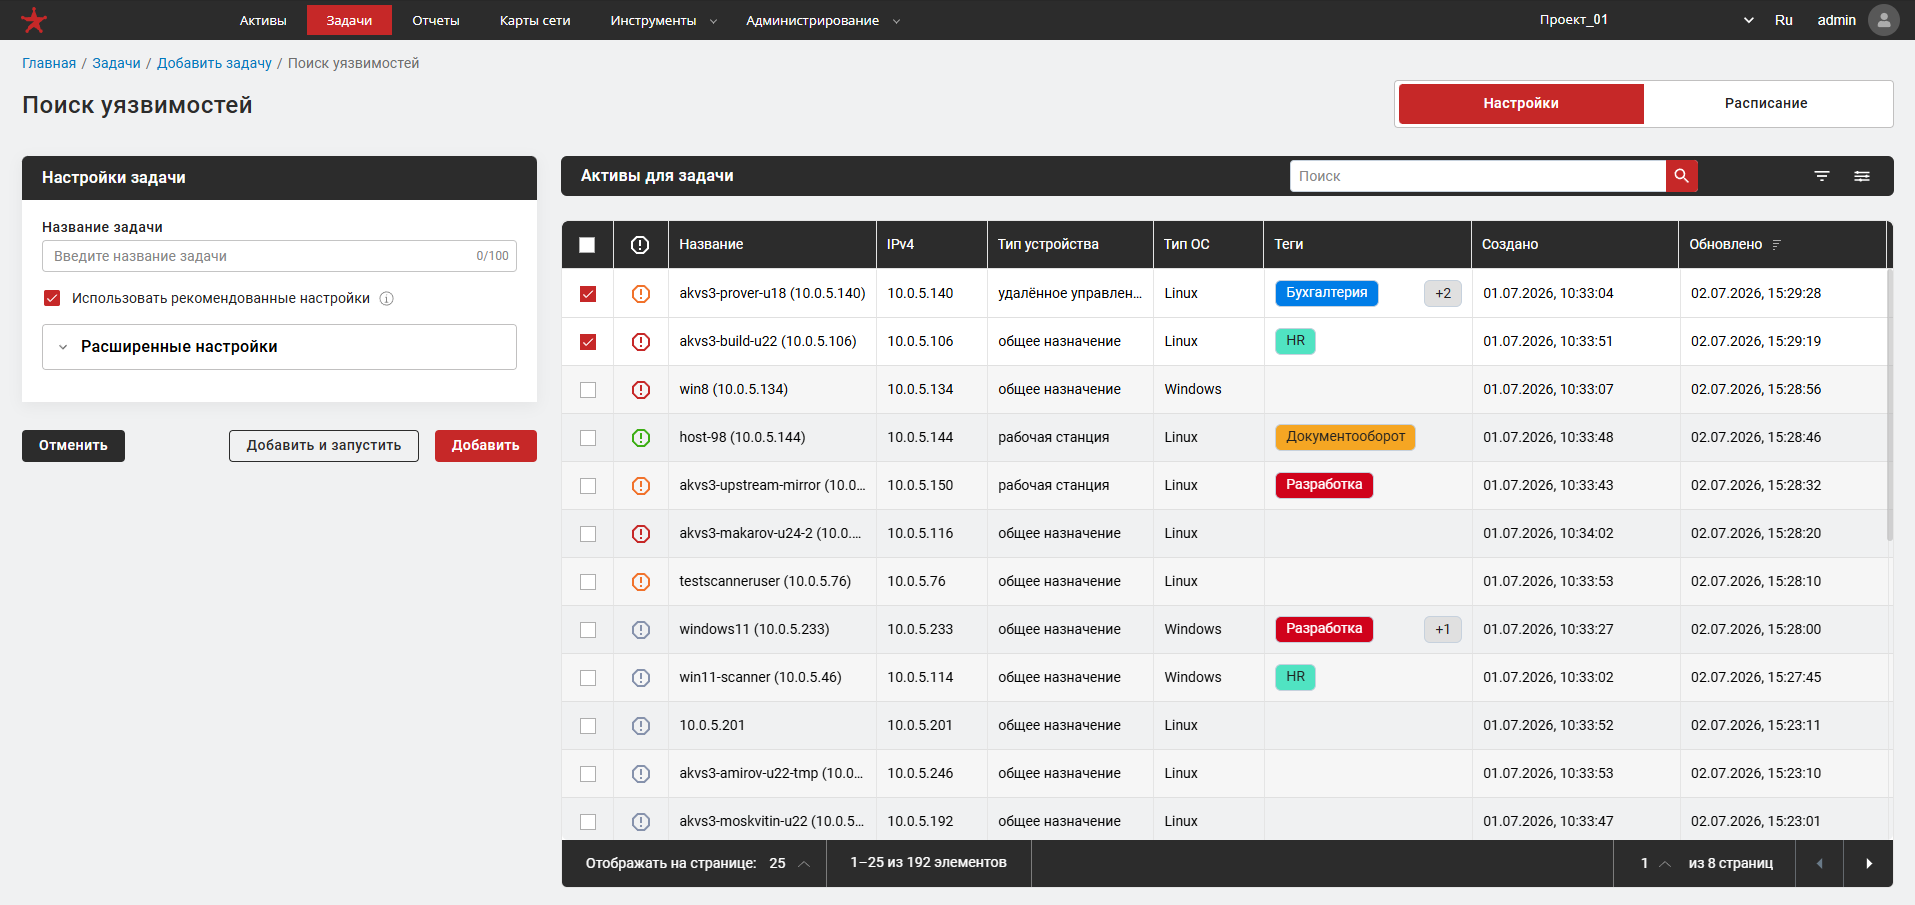
Рис. 1 — Выбор активов из таблицы активов
В блоке «Настройки задачи» присутствуют следующие функциональные блоки:
- поле для ввода «Название задачи» – необходимо для ввода названия задачи;
- чек-бокс «Использовать рекомендованные настройки» – необходим для использования рекомендуемых настроек по определённым источникам данных от вендора продукта. Набор рекомендованных настроек обновляется автоматически с установкой обновлений базы уязвимостей. Иконка «
 » в данном случае открывает окно «Подсказка» в котором можно посмотреть таблицу используемых источников данных (см. рис. 2), где база «custom» – пользовательская база уязвимостей. При выбранной опции «Использовать рекомендованные настройки» или «Приоритет вендора» выполнение задачи «Поиск уязвимостей» для активов, у которых указан тип ОС «Сетевые сервисы», всегда проводится по базе (источнику), указанной в окне «Подсказка» (см. рис. 2).
- выпадающий список «Расширенные настройки» – необходим для персонализированного выбора источников данных. По умолчанию данный список заблокирован и становится доступным для настройки после отключения чек-бокса «Использовать рекомендованные настройки».
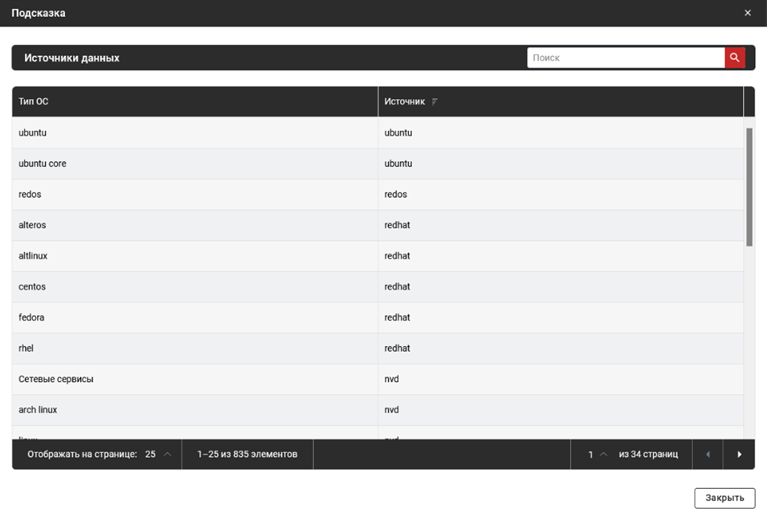
Рис. 2 — Таблица используемых источников данных
В выпадающем списке «Расширенные настройки» блока «Настройки задачи», присутствуют следующие подключаемые опции:
- БДУ ФСТЭК. Данная опция включает поиск только по уязвимостям с идентификаторами БДУ ФСТЭК, блокируя параметры NIST;
- Пользовательская. Данную опцию рекомендуется включать, если необходимо совершить поиск и проверку по пользовательским описаниям уязвимостей. Для обновления списка пользовательских уязвимостей необходимо зайти в подраздел «Пользовательские уязвимости» раздела «Администрирование» (управление доступно только оператору с правами доступа «Администратор») и добавить необходимое вручную;
- Скрывать неизученные. Данную опцию рекомендуется включать, если необходимо исключить из выдачи уязвимости, в описании которых отсутствует какая-либо полезная информация;
- NIST NVD. Данную опцию рекомендуется включать, если для узла под управлением Linux была проведена инвентаризация, в ходе которой была определена точная версия ОС, и для данной ОС доступны уязвимости из вендорской базы уязвимостей (Ubuntu, Debian, RedHat, Arch, Astra Linux, RedOS и ALT linux). В этом случае по умолчанию показываются только уязвимости из соответствующей базы вендора, при включенной опции будут использоваться уязвимости из NIST NVD;
- строгое соответствие NIST NVD. Данную опцию рекомендуется включать, если необходимо исключить из результатов поиска уязвимостей, которые были зарегистрированы в NIST NVD с указанием того, что они применимы для всех версий программного обеспечения. Данная опция уменьшает количество ложных срабатываний;
- приоритет вендора. Данную опцию рекомендуется включать для актива под управлением одной из ОС Ubuntu, Debian, RedHat, Arch, Astra Linux после проведенной инвентаризации – она позволит использовать только вендорские базы уязвимостей если в рекомендованных настройках указано несколько баз уязвимостей. Эта опция также повышает приоритет вендорской базы уязвимостей при выбранной опции «NIST NVD».
Для получения наиболее точного результата выполнения задачи «Поиск уязвимостей» для узла исследуемой сети рекомендуется предварительно провести задачу «Инвентаризация» («Инвентаризация») для этого узла и затем провести задачу «Поиск уязвимостей».