Работа с результатами выполнения задачи «Поиск уязвимостей»
При успешном завершении задачи «Поиск уязвимостей» оператору будет доступен результат во вкладках «Активы» и «Уязвимое ПО». Вкладка «Активы» представляет собой таблицу активов со списком найденных уязвимостей (см. рис. 1). Для формирования выборки активов на данной странице необходимо использовать фильтры «  » (см. рис. 2).
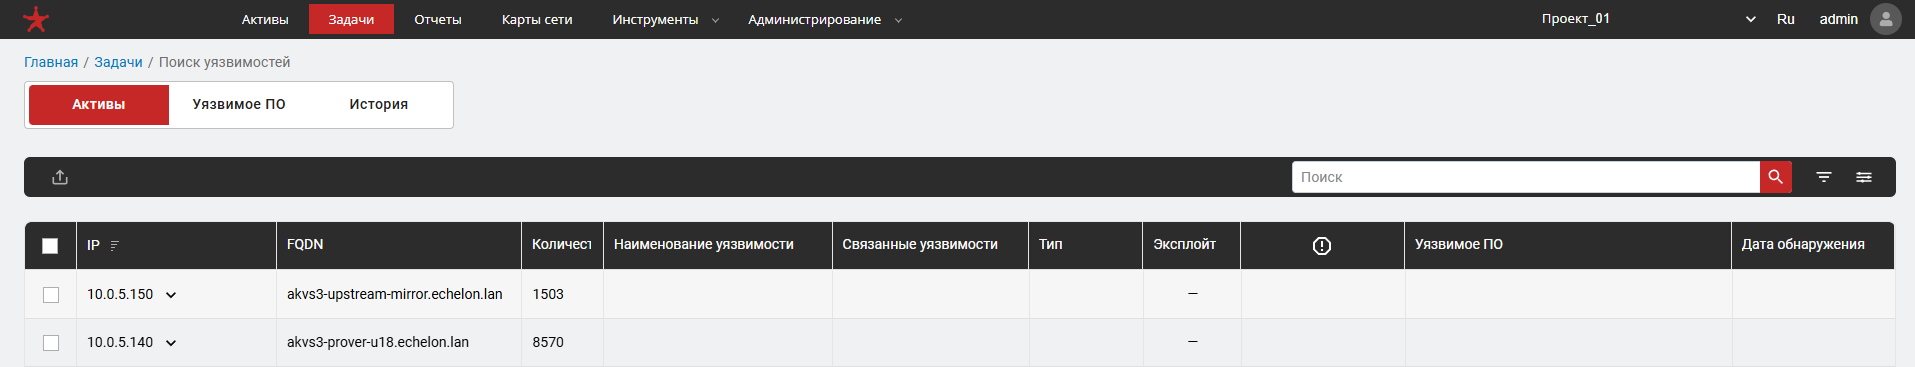
Рис. 1 — Вкладка «Активы» результатов поиска уязвимостей
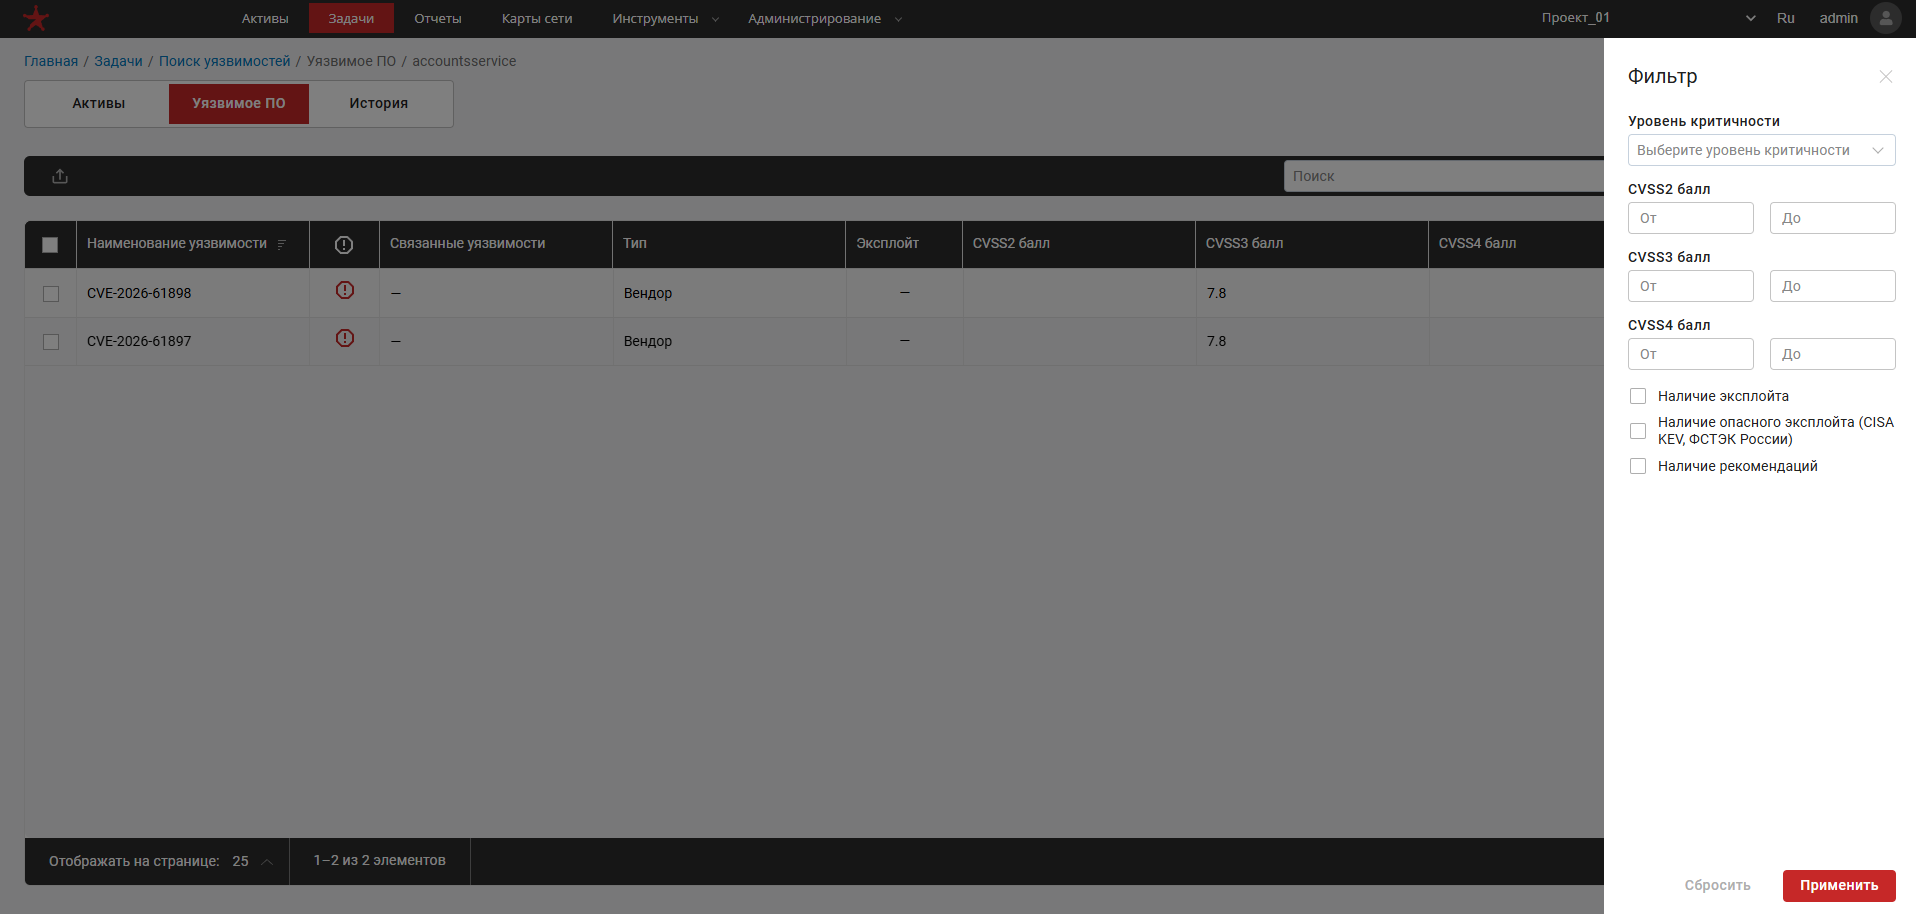
Рис. 2 — Фильтрация результатов поиска уязвимостей
При нажатии на строку таблицы, соответствующую активу, происходит переход к просмотру непосредственно бюллетеней, содержащихся в выбранном активе.
Импорт активов доступен только на экране работы со всеми активами (вкладка «Активы»), при переходе к просмотру бюллетеней кнопка блокируется.
В результатах задачи «Поиск уязвимостей» поиск по IP-адресам активов не предусмотрен. Поиск выполняется только по уязвимостям и их характеристикам.
Для отбора результатов по конкретным активам используется фильтр, позволяющий выбрать интересующие активы.
Импорт активов доступен только при просмотре результатов по всем активам. Если результаты уязвимостей открыты для одного актива, кнопка импорта недоступна.
Если исследование сети выполняется после инвентаризации, то при использовании настроек «Рекомендованные», «Вендор» или «NIST» поиск уязвимостей сетевых сервисов всегда осуществляется по базе данных, указанной в подсказке к параметру «Сетевые сервисы».
Дополнительно в таблице представлена информация о наличии и количестве уязвимостей, вероятность эксплуатации уязвимости (EPSS) также представлена информация о наличии эксплойта и принадлежности эксплойта к CISA KEV – особо активные эксплуатируемые уязвимости и список уязвимого ПО, на котором данная уязвимость была найдена (см. рис. 4).
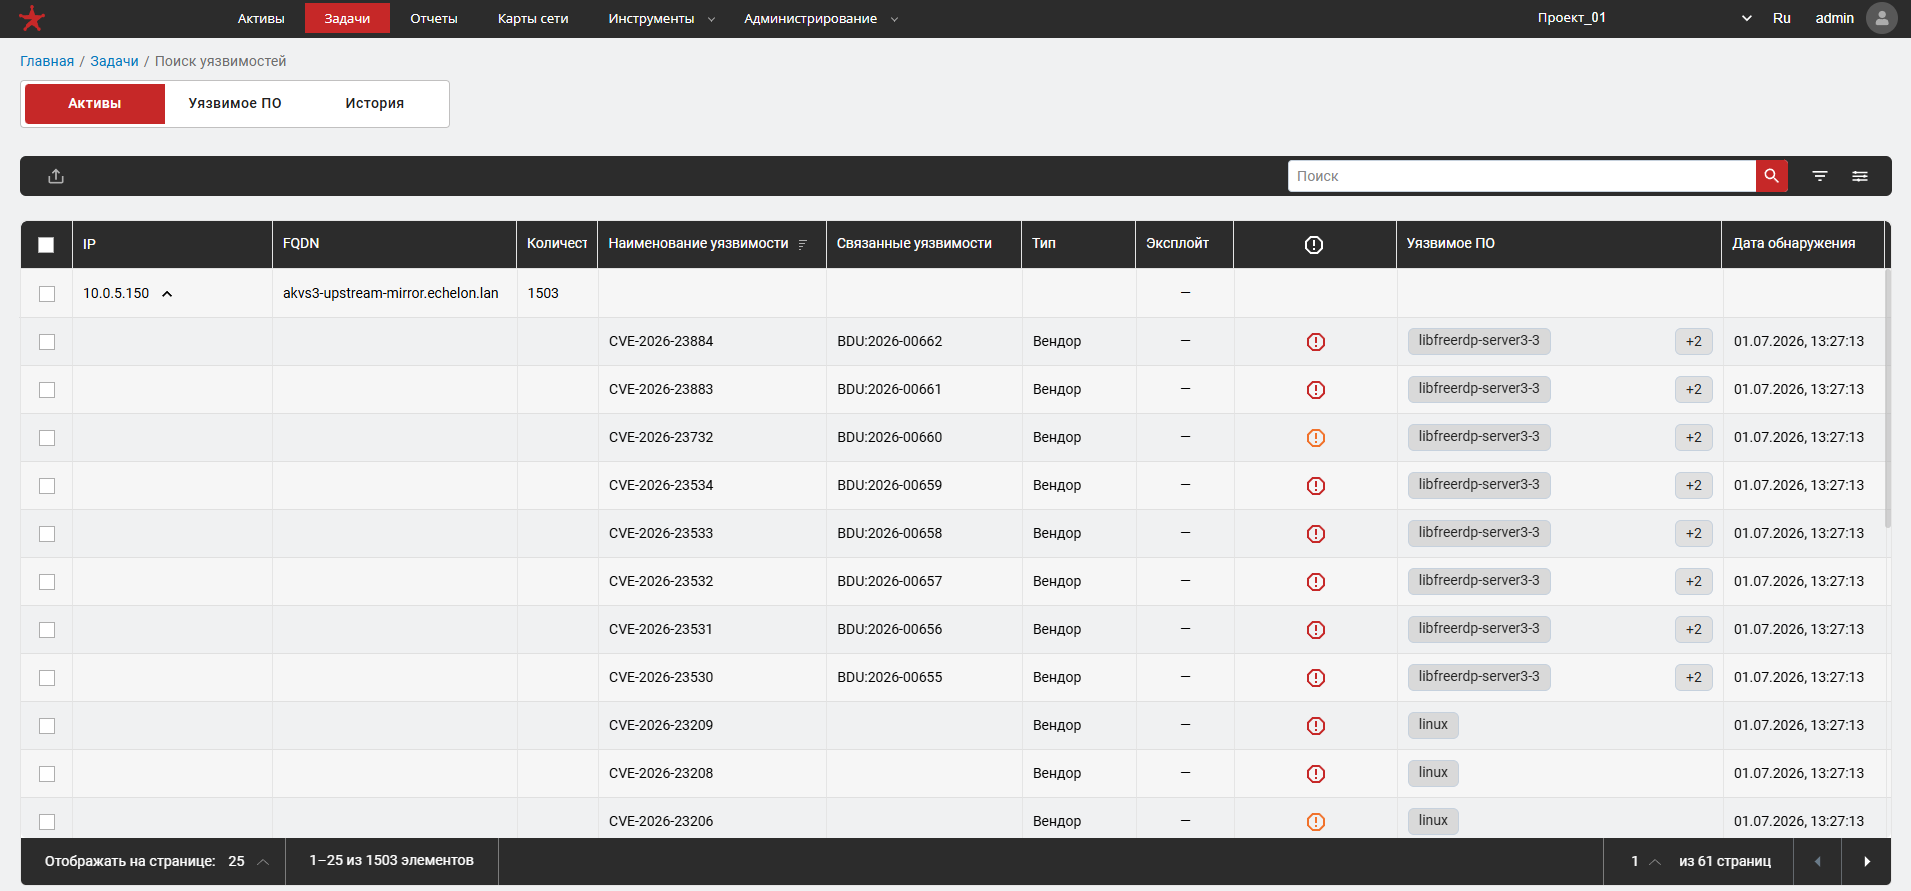
Рис. 3 — Список бюллетеней, содержащихся в выбранном активе
При нажатии на вкладку «Уязвимое ПО» происходит переход к просмотру списка найденных уязвимых пакетов (см. рис. 4).
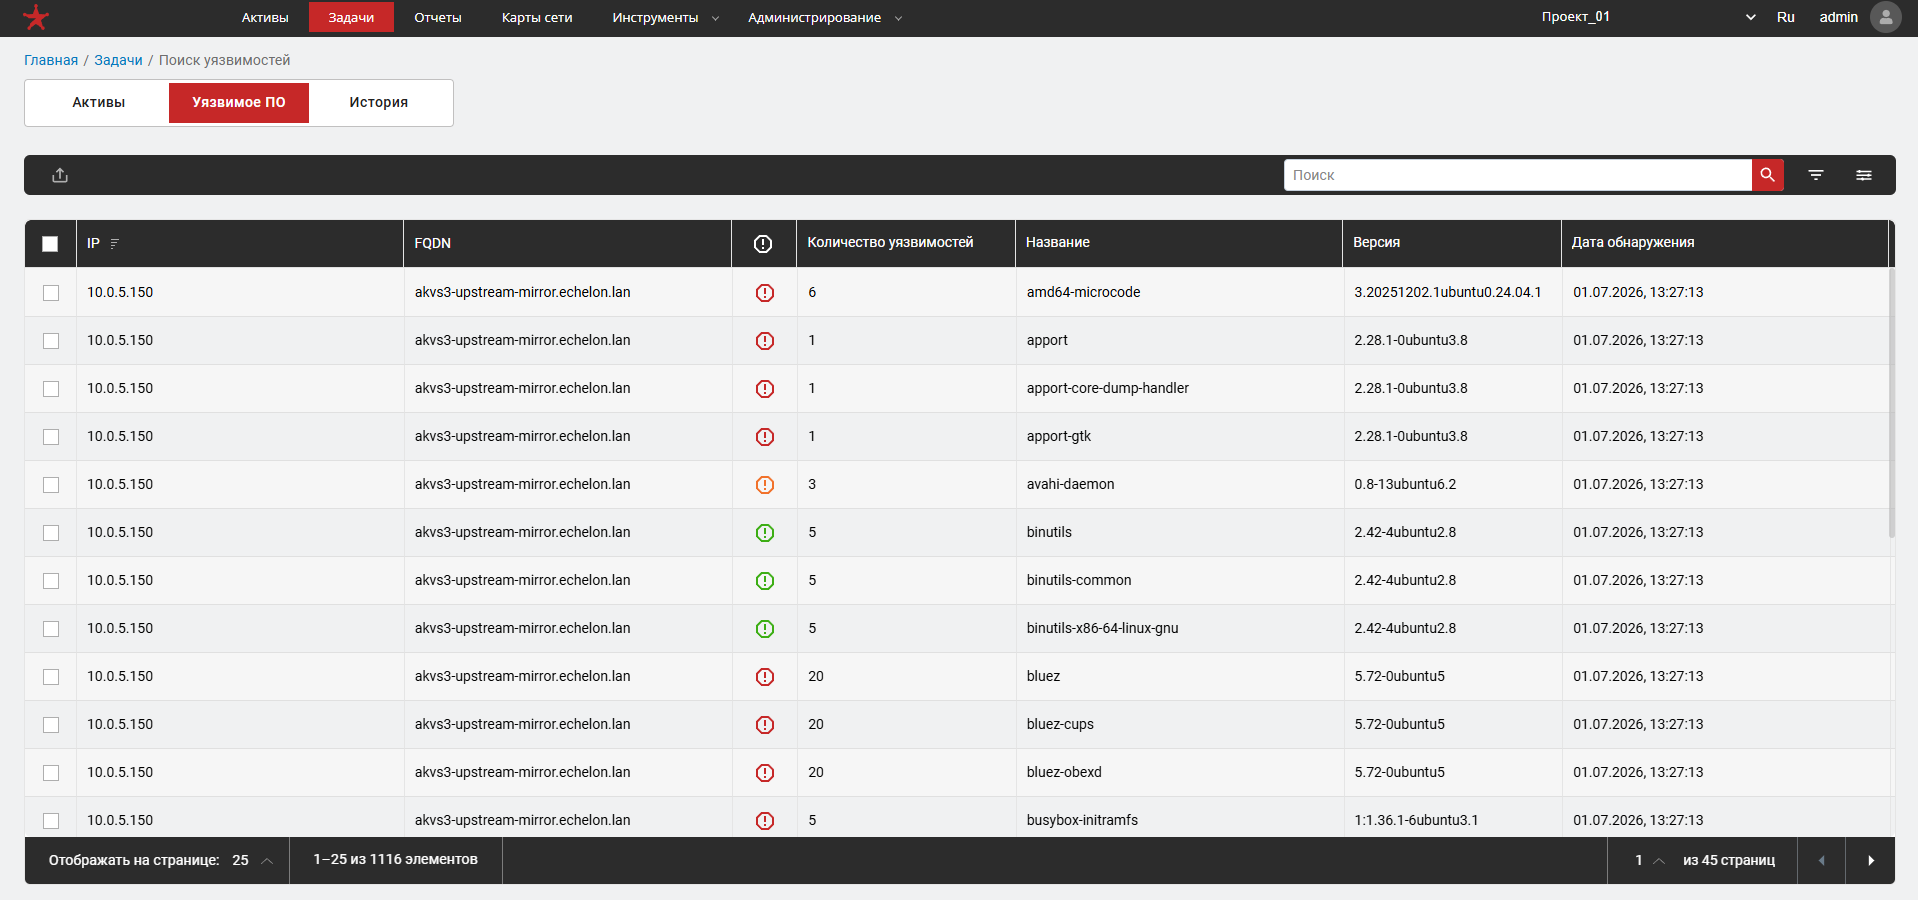
Рис. 4 — Список найденных уязвимых пакетов
При нажатии на любую из строк таблицы на вкладке «Уязвимое ПО» происходит переход к просмотру непосредственно уязвимостей, содержащихся в выбранном пакете (см. рис. 5).
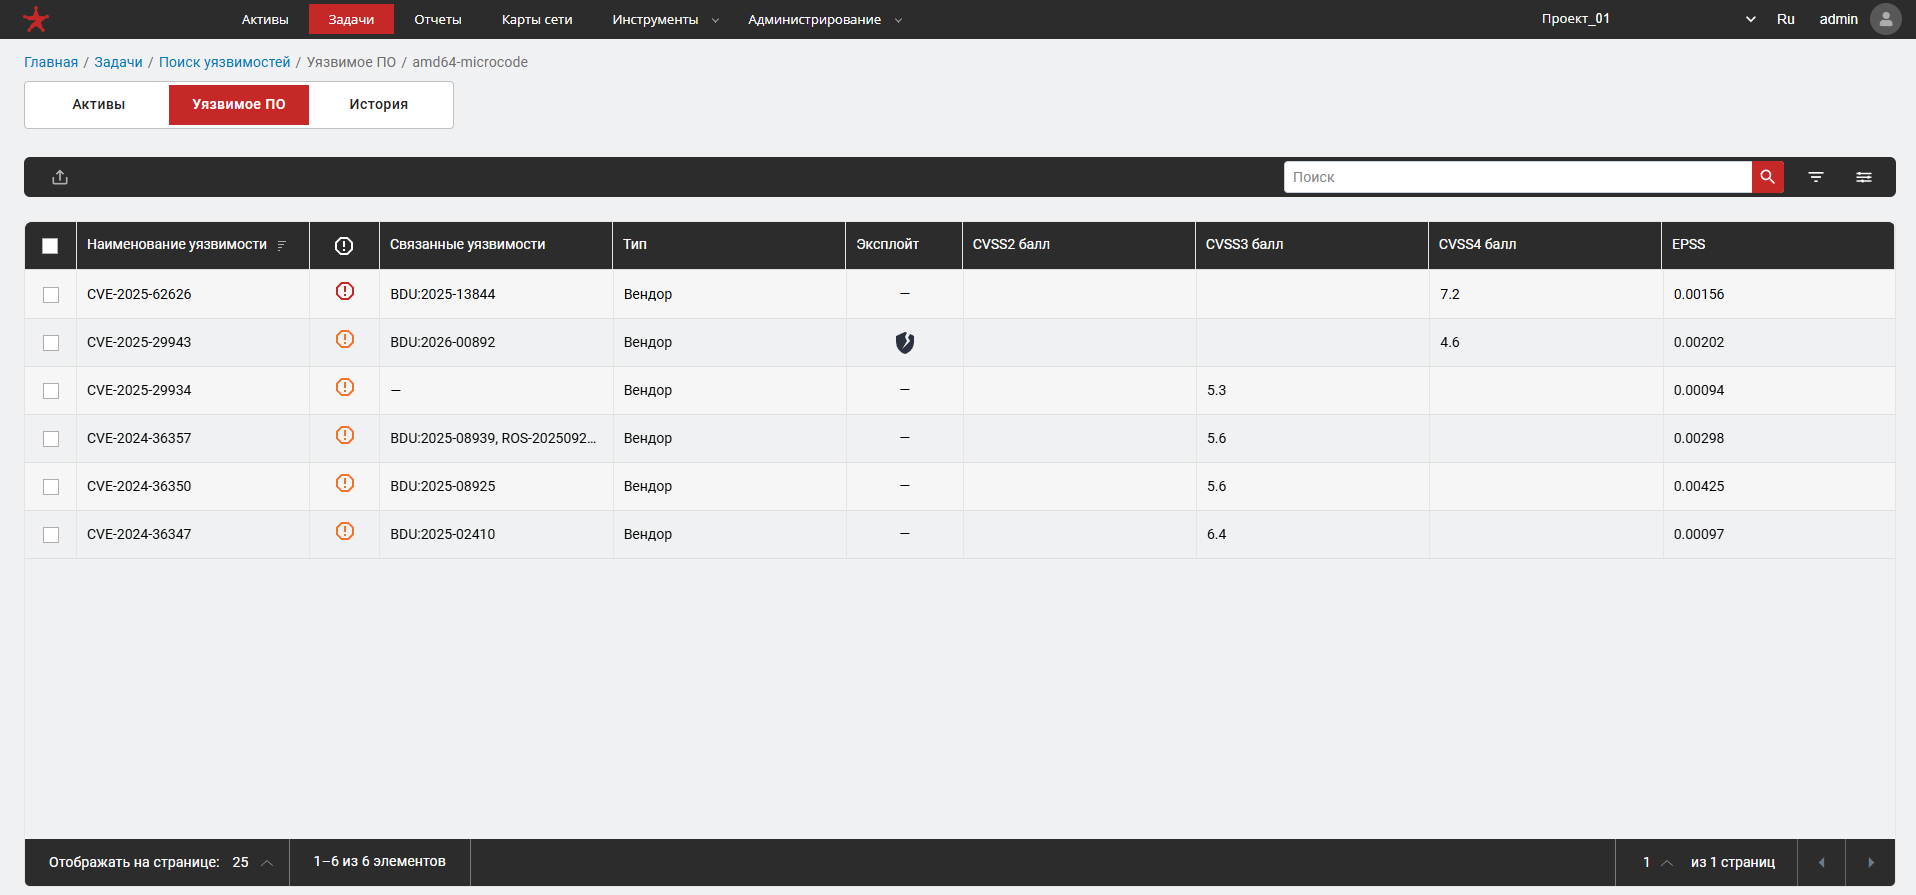
Рис. 5 — Список уязвимостей в пакете
При нажатии на строку, соответствующую одной из найденных уязвимостей, произойдет переход к карточке уязвимости (см. рис. 6), которая описана в «Карточка уязвимости».
После каждого запуска данной задачи, время, дата, а также остальные параметры ее выполнения будут отображены во вкладке «История». Вкладка «История» выполненной задачи «Поиск уязвимостей» идентична одноименной вкладке задачи «Исследование сети» (подробнее в «Работа с результатами выполнения задачи «Исследование сети»»).
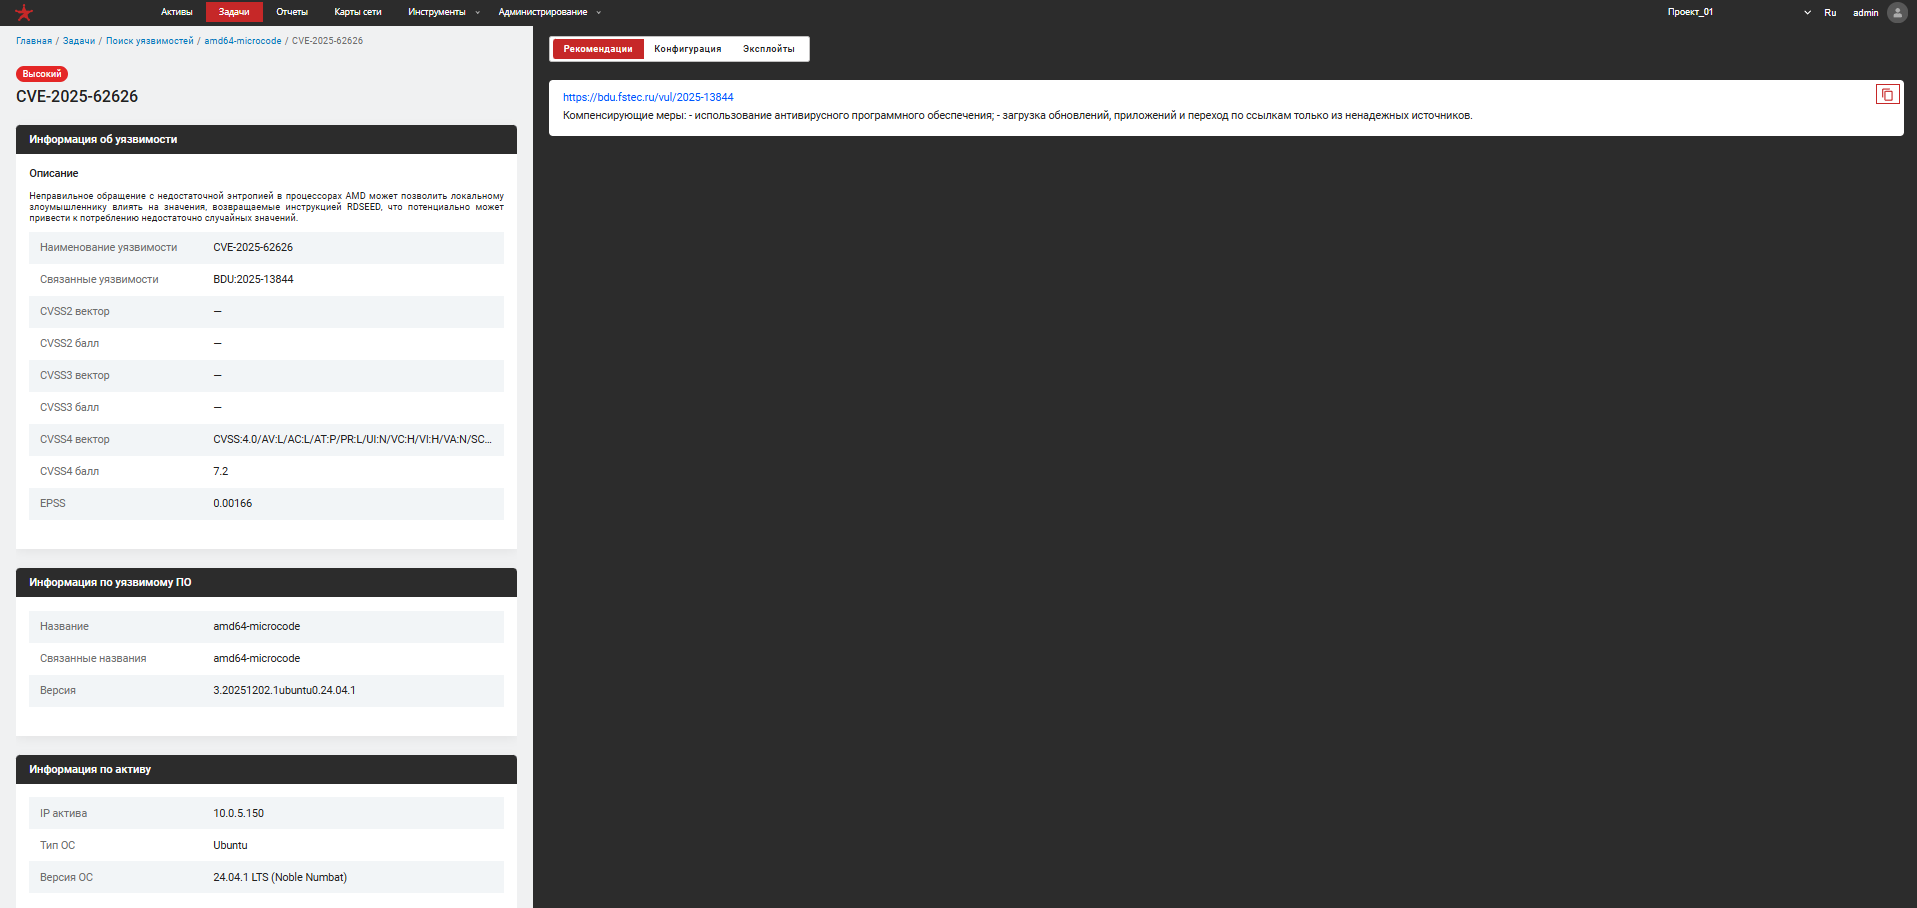
Рис. 6 — Карточка найденной уязвимости