Конструктор пользовательских уязвимостей
Для создания новой записи пользовательской уязвимости необходимо нажать кнопку «Создать запись +», чтобы перейти к конструктору ПУ (см. рис. 1).
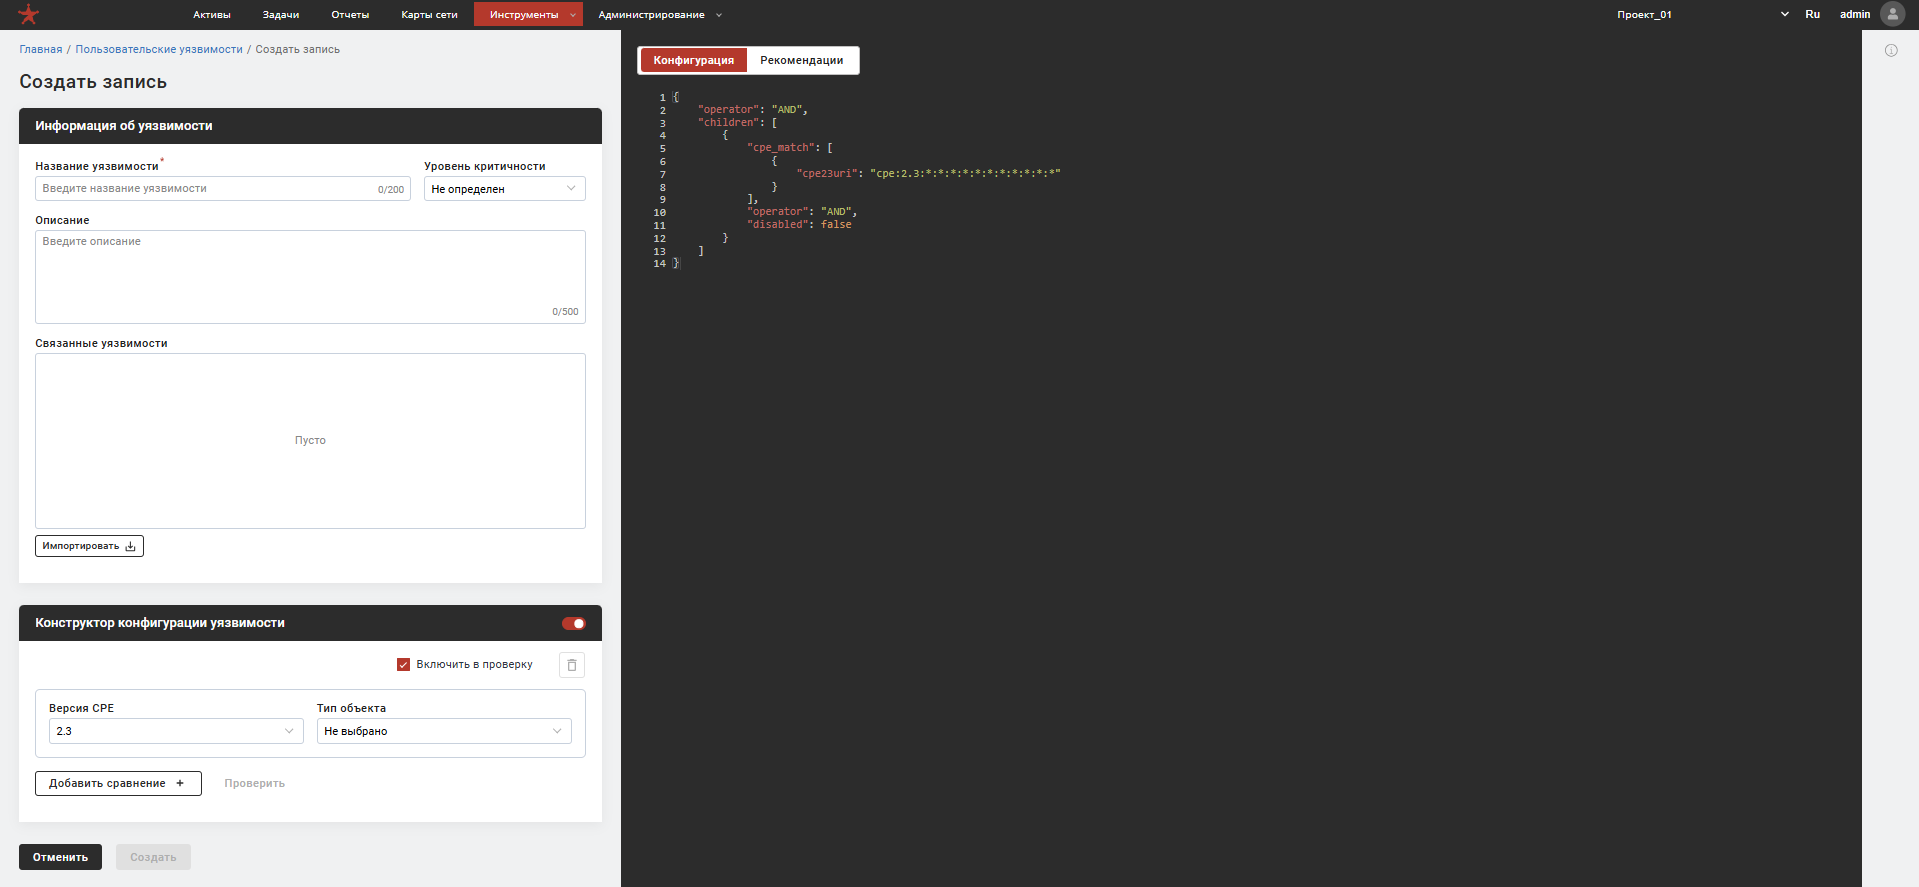
Рис. 1 — Конструктор пользовательских уязвимостей
Описание уязвимости добавляется в формате JSON в правой части страницы во вкладке «Конфигурация».
«Конфигурация уязвимости» – это основная часть записи об уязвимости, где содержатся все детали и характеристики уязвимости. В конфигурации уязвимости следует указать структуру CPE в формате JSON.
Для получения более подробной информации о правилах заполнения описания уязвимости с помощью вкладки «Конфигурация» необходимо нажать кнопку «  », что позволит воспользоваться подсказкой в правой части окна (см. рис. 2). Для закрытия подсказки необходимо еще раз нажать на кнопку « ».
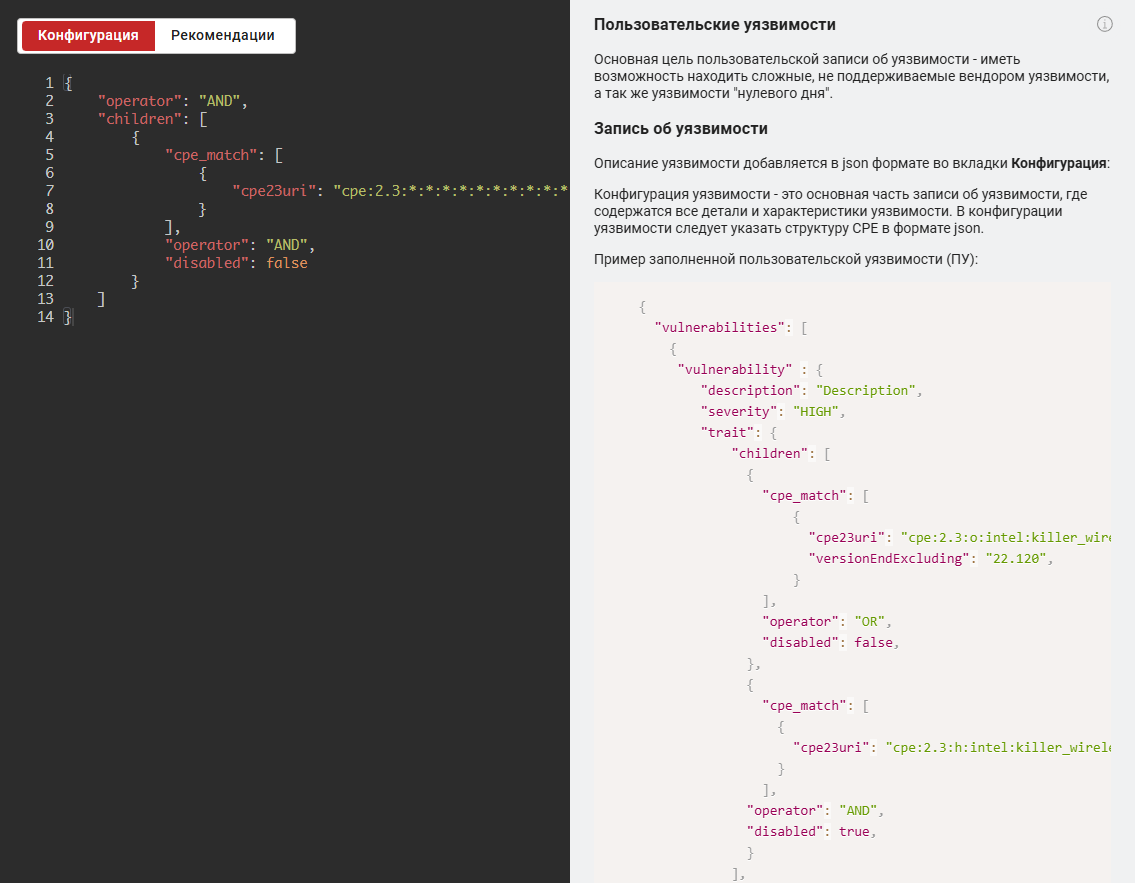
Рис. 2 — Подсказка вкладки «Конфигурация»
Помимо написания json-конфигурации пользователь также может создать описание для ПУ через «Конструктор описания уязвимости». Данная возможность необходима для упрощения работы, снижения сложности написания конфигурации и тестирования текущей конфигурации ПУ через поиск уязвимостей на выбранном активе.
Конструктор пользовательских уязвимостей содержит следующие функциональные блоки:
- «Информация об уязвимости» – предназначен для внесения общей информации о ПУ;
- «Конструктор конфигурации уязвимости» – предназначен для создания и редактирования json-файла во вкладке «Конфигурация» через пользовательский интерфейс Сканер-ВС.